
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 0xdsm/apepe
Estrae impostazioni dell'app, autorizzazioni, deeplink e suggerimenti per bypassare l'SSL pinning da file APK Android tramite analisi statica di…
 jpmartins/minimalreproducer
Contesto del replicatore minimo per CVE-2021-26291
 shalevo13/se7enslip
Uno scanner e tester della CVE-2025-11001 di 7-zip
 f41k0n/rce-nodejs
Titolo Exploit: Node.JS - 'node-serialize' Esecuzione di Codice Remoto (2), Versione: 0.0.4, CVE: CVE-2017-5941
 ianoboyle/cve-2025-57833
Esempio di applicazione vulnerabile per CVE-2025–57833
 poppopjmp/vmdragonslayer
Framework multi-motore per l'unpacking e l'analisi di binari protetti da VM usando dynamic taint tracking, symbolic execution, pattern classification…
 emproof-com/workshop_firmware_reverse_engineering
Workshop di reverse engineering del firmware
 hackinglz/svg_phishing_tools
Strumenti di analisi e generazione SVG per il phishing tramite allegati SVG comunemente diffusi
 runreveal/sigmalite
Libreria Go per analizzare ed eseguire regole di rilevamento Sigma su voci di log, con supporto per modificatori di campo, corrispondenza CIDR e…
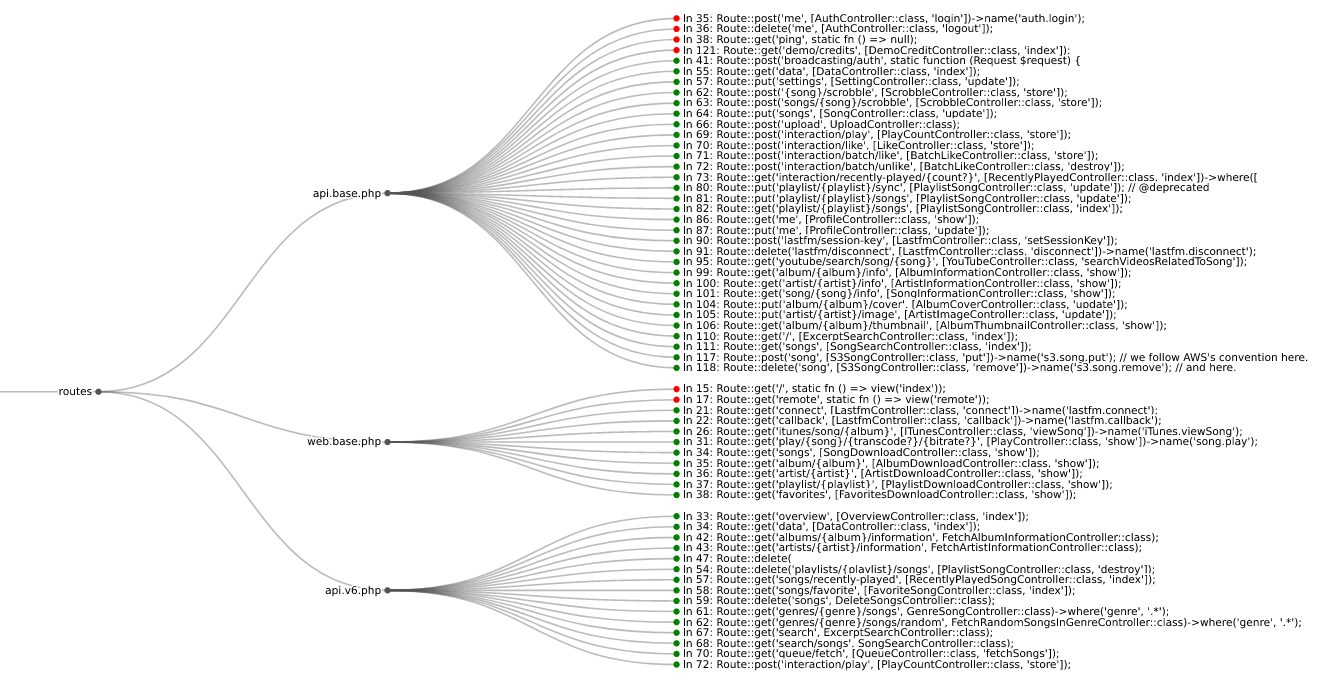 mschwager/route-detect
Trova bug di sicurezza relativi all'autenticazione (authn) e all'autorizzazione (authz) nelle route delle applicazioni web.
 loic-houchi/django-faille-cve-2025-57833_test
Dimostrazione proof-of-concept a scopo educativo dell'iniezione SQL tramite alias dinamici nei metodi annotate() e alias() di Django…
 mkway/cve-2025-57833
Abbiamo allestito un ambiente per testare CVE-2025-57833. Questo ambiente è stato creato utilizzando l'AI, quindi è soggetto a modifiche continue.
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6_0_18_final_fixed
Implementazione di riferimento di Bean Validation 2.0 (JSR-380) con modello di metadati basato su annotazioni e validazione di metodi per JavaBeans,…
 aancw/sslpindetect
SSLPinDetect è uno strumento per analizzare APK Android per rilevare implementazioni di SSL pinning scansionando pattern noti nel codice decompilato.…
 abubakar-shahid/cve-2024-36886
Ricerca accademica sulle vulnerabilità N-Day del kernel Linux, analizzando CVE-2024-36886 nel sottosistema di rete TIPC, ciclo di vita, impatto e…
 soltanali0/cve-2024-12877-exploit
Didattico demo di exploit CVE-2024-12877 per l'iniezione di oggetti PHP nel plugin GiveWP di WordPress. Include analisi della causa principale,…
 fazilbaig1/cve-2020-28458
Le versioni interessate di questo pacchetto sono vulnerabili a Prototype Pollution.
 shoucheng3/x-stream__xstream_cve-2021-21345_1-4-15
Libreria di serializzazione XML Java con focus sull'analisi dell'exploit CVE-2021-21345 e test di vulnerabilità di deserializzazione per applicazioni…








