
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
 pcmkuit/cve-2021-44228---log4shell-analysis
Approfondimento tecnico sulla vulnerabilità di iniezione JNDI di Apache Log4j2. Include analisi statica del codice, confronto delle patch, vettori di…
 felixber/findfunc
Plugin per IDA Pro per filtrare funzioni in base a pattern assembly, sequenze di byte, riferimenti a stringhe/nomi e vincoli di dimensione, con…
 karib0u/kernagent
Agente AI headless per reverse engineering deterministico.
 nunpa/cve-2025-64459
controlla se la versione di python-django è vulnerabile al bug CVE-2025-64459
 thoughtworks/talisman
Scanner di segreti basato su hook Git che rileva token, password e chiavi private nei changeset in uscita, impedendo che dati sensibili vengano…
 trailofbits/semgrep-rules
Raccolta di regole Semgrep per l'analisi statica del codice, il rilevamento delle vulnerabilità di sicurezza e l'applicazione di pratiche di codifica…
 ke0z/binaivulhunter
Usa IDA PRO HexRays decompiler con OpenAI(ChatGPT) per trovare possibili vulnerabilità nei binari
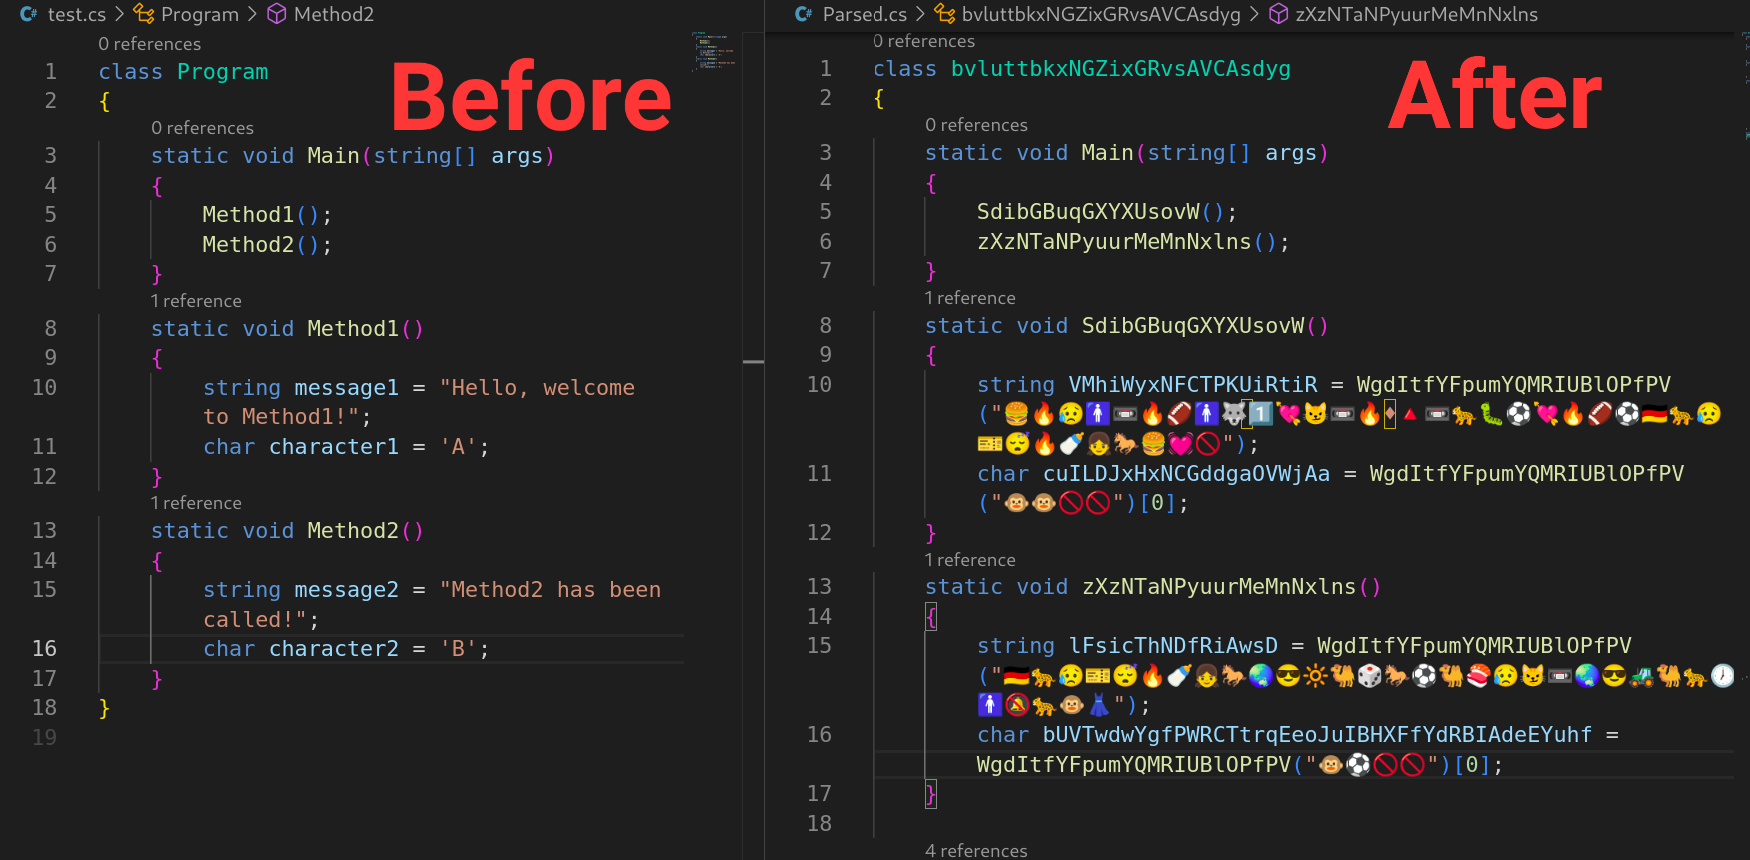 tomiwa-ot/emojify
Obfuscatore di codice sorgente C# che sostituisce i letterali di caratteri e stringhe con emoji e randomizza i nomi di classi, interfacce, metodi e…
 raptor-audit/raptor
Framework per l'audit degli ecosistemi blockchain, l'identificazione delle vulnerabilità degli smart contract e la generazione di risultati…
 tigr78/cve-2025-53964
Proof-of-concept exploit per CVE-2025-53964: lettura/scrittura remota di file tramite dizionario XDXF dannoso in GoldenDict 1.5.0/1.5.1, sfruttando…
 tencent/codeanalysis
Piattaforma di analisi statica del codice di livello enterprise con supporto multilinguaggio, rilevamento di vulnerabilità di sicurezza, metriche di…
 shoucheng3/xwiki__xwiki-commons_cve-2023-29201_14-5
Librerie tecniche per progetti XWiki, che forniscono componenti riutilizzabili per l'analisi delle vulnerabilità, l'analisi del codice e l'analisi…
 ztcoalson/if-guide
[NeurIPS '25] Codice per il paper "IF-Guide: Soppressione dei dati di addestramento dannosi guidata dalla funzione di influenza per ridurre la…
 taptap/cve-2025-59489
Scanner automatizzato che rileva la vulnerabilità di injection nel runtime Unity CVE-2025-59489 negli APK Android estraendo la versione di Unity e…
 shoucheng3/xwiki__xwiki-commons_cve-2023-31126_14-10-3
Libreria Java che fornisce componenti comuni tecnici per progetti XWiki, con focus su analisi delle vulnerabilità e ispezione statica del codice per…
 shoucheng3/jenkinsci__workflow-cps-plugin_cve-2022-25173_2646-v6ed3b5b01ff1
Exploit per CVE-2022-25173 che mira al bypass della sandbox dell'interprete CPS del Plugin Jenkins Pipeline Groovy, consentendo l'esecuzione…
 shoucheng3/xwiki__xwiki-commons_cve-2023-36471_14-10-5
Librerie tecniche Java che forniscono utilità e componenti comuni per la piattaforma XWiki, incluse correzioni di vulnerabilità di sicurezza e…
 oneton429/cve-2016-3627
PoC di CVE-2016-3627








