
 #1

 unknownhl/deepguard
Codice per l'articolo ACL 2026 (main) "DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation"
 zrax/pycdc
Disassemblatore e decompilatore di bytecode Python in C++
 pqcworld/pqaudit
Scansiona i codebase per crittografia vulnerabile ai quantistici. Rileva RSA, ECDSA, Ed25519, ECDH prima del Q-Day. Output CycloneDX CBOM + SARIF.
 arzaan789/keyguard
Scansiona codebase e progetti GCP per credenziali API esposte
 moshe-ship/bidi-guard
Scansiona il codice per individuare caratteri Unicode bidirezionali invisibili (prevenzione dell'attacco Trojan Source, CVE-2021-42574)
 pl4tyz/cve-2025-59059-misattributed-rce-in-apache-ranger-static-analysis-correction
CVE-2025-59059: Attribuzione errata di RCE nella correzione dell'analisi statica di Apache Ranger
 amruth-sn/kong
Il primo reverse engineer agentico al mondo.
 redyank/cve-2026-29780
Dimostra una vulnerabilità di path traversal in uno script di esempio ufficiale di eml-parser, consentendo la scrittura arbitraria di file tramite…
 yelp/detect-secrets
Un modo adatto alle aziende per rilevare e prevenire segreti nel codice.
 teycir/diffcatcher
Uno strumento CLI in Rust che scopre ricorsivamente repository Git, cattura le modifiche di stato, genera diff, estrae elementi di codice con snippet…
 salaheldinfikri/kalim_backdoor
Kalim backdooe Malware Report
 imvihanga03/static-malware-analysis-follina-cve-2022-30190
Analisi statica del malware Follina (CVE-2022-30190) da Blue Team Labs Online
 dwictor0/poc-cve-2025-25200
ReDoS che esplora il backtracking nelle regex, risultando in un consumo eccessivo di CPU e denial of service (DoS) nelle applicazioni Node.js.
 themalwareguardian/cve-2025-70330
Bug di parsing di file di Easy Grade Pro 4.1 utilizzato come esempio didattico per mostrare come i principianti possono iniziare la ricerca di…
 prophetcraft/jarhunter
Strumento di analisi JAR per esplorare, cercare ed estrarre classi specifiche da file JAR di grandi dimensioni con ricerca bytecode, estrazione…
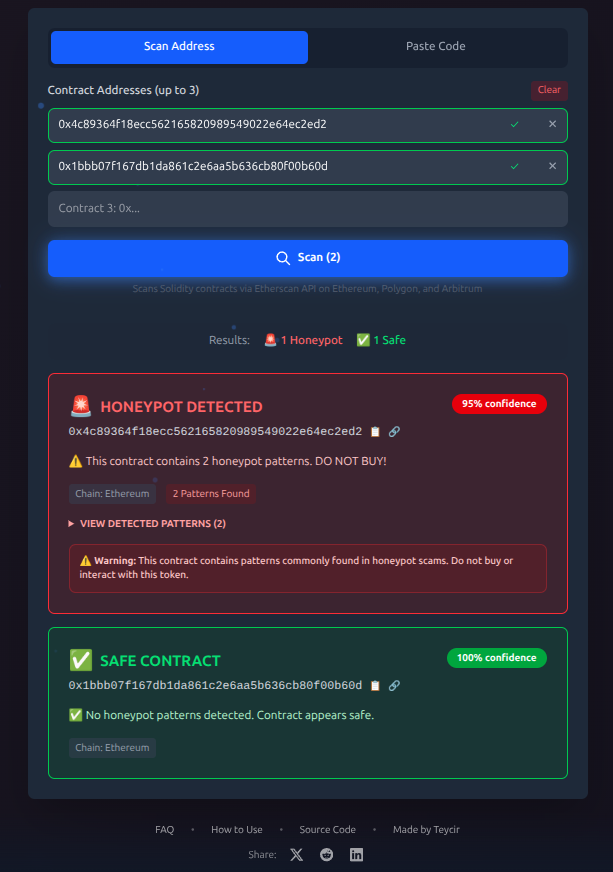 teycir/honeypotscan
Scanner gratuito di token honeypot per Ethereum, Polygon e Arbitrum. Rileva i token truffa prima di acquistarli. Analisi istantanea degli smart…
 thegenetic/cve-2026-2964-lab
# Laboratorio didattico che dimostra CVE-2026-2964, una vulnerabilità di prototype pollution in web-audio-recorder-js che porta a RCE. Include server…









