
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 voidsec/driverbuddyreloaded
Driver Buddy Reloaded è un plugin Python per IDA Pro che aiuta ad automatizzare alcuni noiosi compiti di reverse engineering dei driver del kernel di…
 amrudesh1/morf
Mobile Reconnaissance Framework è un potente strumento offensivo di sicurezza mobile, leggero e indipendente dalla piattaforma, progettato per…
 d78ui98/apkdeeplens
Approfondimenti sulla sicurezza Android a tutto spettro.
 mschwager/route-detect
Trova bug di sicurezza relativi all'autenticazione (authn) e all'autorizzazione (authz) nelle route delle applicazioni web.
 purs3lab/argus
Framework di analisi statica a fasi per flussi di lavoro GitHub Actions. Rileva vulnerabilità di code injection tramite taint-tracking e un…
 morpheuslord/quadrainspect
Framework modulare per l'analisi della sicurezza di APK Android che integra strumenti di analisi statica, dinamica e di reverse engineering per una…
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 jetbrains/fernflower
Decompiler da bytecode Java a Java, utilizzato in IntelliJ IDEA.
 reversenseorg/dexcalibur
[Ufficiale] Strumento di reverse engineering Android focalizzato sull'automazione dell'instrumentazione dinamica sfruttando Frida. Disassembla dex,…
 sh1n0g1/z9
Rileva artefatti malware basati su PowerShell dai log degli eventi ed esegue analisi statiche sugli script PowerShell per identificare attività…
 zinja-coder/jadx-ai-mcp
Plugin per integrare il server MCP in JADX
 jetp1ane/callisto
Strumento automatizzato di analisi delle vulnerabilità binarie che decompila eseguibili tramite Ghidra, esegue la scansione del pseudo-codice C con…
 vulnex/bytesrevealer
Visualizzatore di Reverse Engineering Online
 ewenquim/entropy
Strumento da riga di comando che analizza i codebase alla ricerca di righe ad alta entropia per rilevare potenziali segreti, con estensione file…
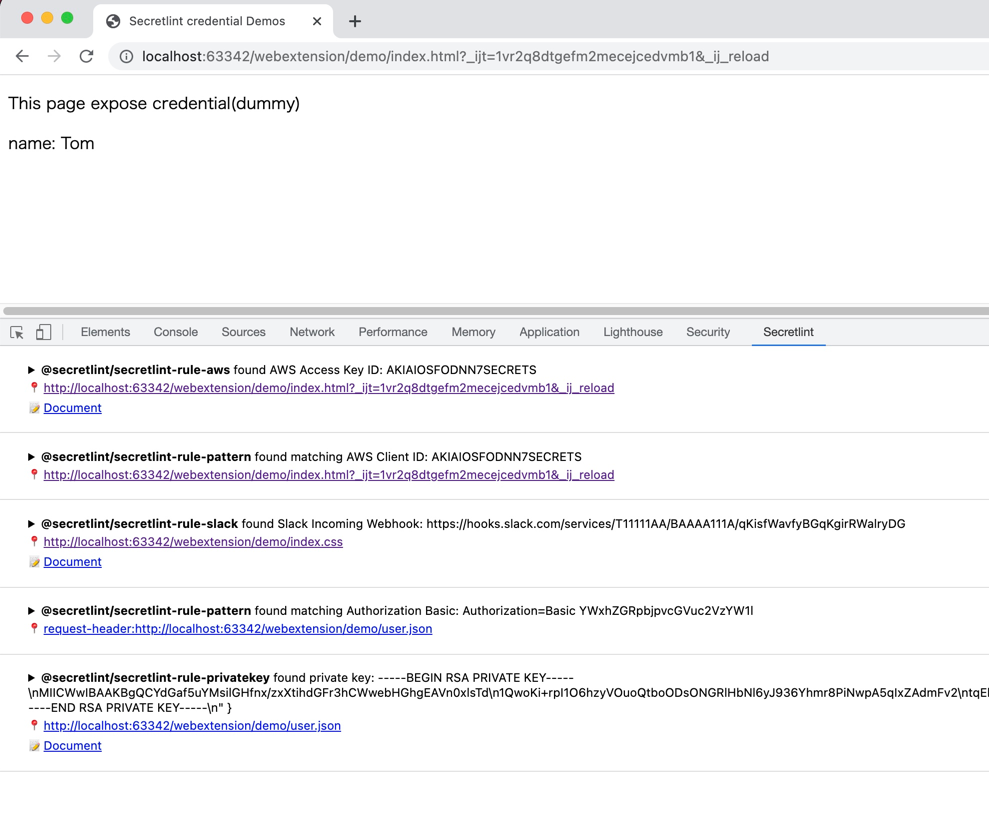 secretlint/secretlint
Pluggable linting tool to prevent committing credential.
 qeeqbox/analyzer
Analizza, estrai e visualizza caratteristiche, artefatti e IoC di file e dump di memoria (binari Windows, Linux, Android, iPhone, Blackberry, macOS,…
 crytic/caracal
Analizzatore statico per smart contract di Starknet
 nowsecure/r2frida
Radare2 e Frida meglio insieme.








