
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 per l'analisi Coverity
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6-0-17-final
Implementazione di riferimento di Bean Validation 2.0 (JSR-380) che fornisce un modello di metadati guidato da annotazioni e API per la validazione…
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6_0_18_final_fixed
Implementazione di riferimento di Bean Validation 2.0 (JSR-380) con modello di metadati basato su annotazioni e validazione di metodi per JavaBeans,…
 shoucheng3/jenkinsci__script-security-plugin_cve-2023-24422_1228.vd93135a_2fb_25
Plugin Jenkins che fornisce flussi di lavoro di approvazione degli script e sandboxing Groovy per garantire l'esecuzione sicura degli script, con…
 shoucheng3/jenkinsci__workflow-cps-plugin_cve-2022-25173_2646-v6ed3b5b01ff1
Exploit per CVE-2022-25173 che mira al bypass della sandbox dell'interprete CPS del Plugin Jenkins Pipeline Groovy, consentendo l'esecuzione…
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
Strumento di analisi della composizione software che rileva vulnerabilità divulgate pubblicamente nelle dipendenze del progetto utilizzando il…
 shoucheng3/whitesource__curekit_cve-2022-23082_1-1-3
Libreria di sicurezza Java che fornisce encoder e sanitizer contestuali per correggere automaticamente vulnerabilità come XSS, path traversal e…
 shoucheng3/x-stream__xstream_cve-2020-26217_1-4-14-java77
Libreria Java per serializzazione e deserializzazione XML, con un focus sull'exploit della vulnerabilità di deserializzazione CVE-2020-26217.
 shoucheng3/x-stream__xstream_cve-2021-21345_1-4-15
Libreria di serializzazione XML Java con focus sull'analisi dell'exploit CVE-2021-21345 e test di vulnerabilità di deserializzazione per applicazioni…
 shoucheng3/xwiki__xwiki-commons_cve-2023-29201_14-5
Librerie tecniche per progetti XWiki, che forniscono componenti riutilizzabili per l'analisi delle vulnerabilità, l'analisi del codice e l'analisi…
 shoucheng3/xwiki__xwiki-commons_cve-2023-31126_14-10-3
Libreria Java che fornisce componenti comuni tecnici per progetti XWiki, con focus su analisi delle vulnerabilità e ispezione statica del codice per…
 shoucheng3/xwiki__xwiki-commons_cve-2023-36471_14-10-5
Librerie tecniche Java che forniscono utilità e componenti comuni per la piattaforma XWiki, incluse correzioni di vulnerabilità di sicurezza e…
 simplylu/cve-2021-42574
Genera file dannosi utilizzando l'attacco bidi pubblicato di recente (CVE-2021-42574)
 spamscanner/url-regex-safe
Corrispondenza tramite espressioni regolari per URL. Versione mantenuta, sicura e compatibile con i browser di url-regex. Risolve la CVE-2020-7661…
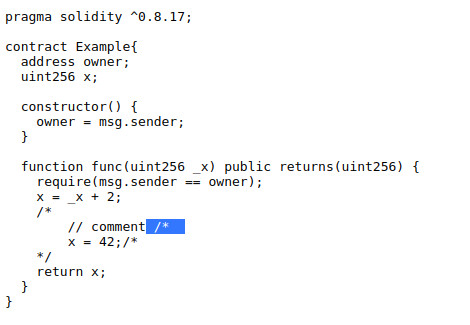 tin-z/solidity_cve-2021-42574-poc
POC di CVE-2021-42574 per solidity e il compilatore solc
 titanous/rocacheck
Pacchetto Go che verifica se le chiavi RSA sono vulnerabili a ROCA / CVE-2017-15361
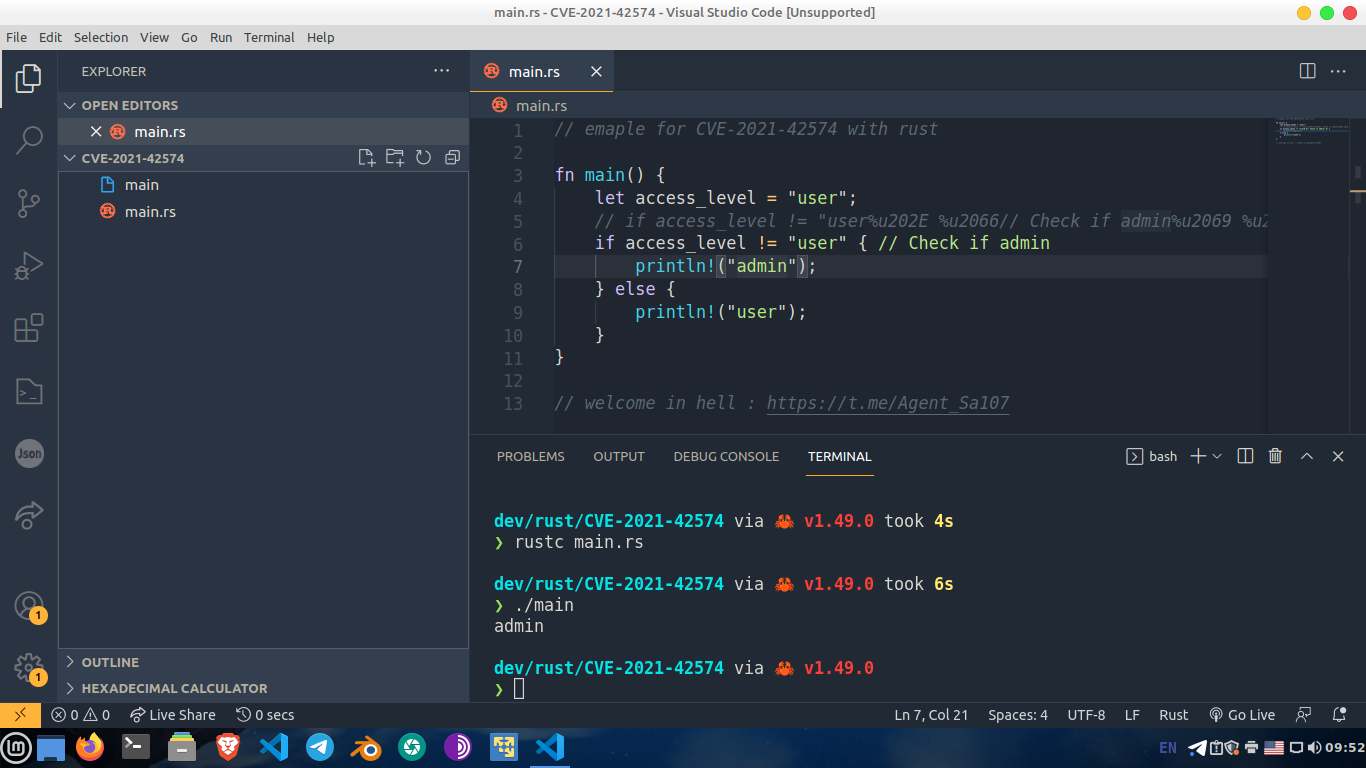 waseeld/cve-2021-42574
Dimostra la vulnerabilità Trojan Source (CVE-2021-42574) generando codice sorgente con caratteri di controllo Unicode invisibili che alterano la…
 xsultan/log4jshield
Log4j Shield - rilevatore e correttore della vulnerabilità Log4j CVE-2021-44228, veloce ⚡, scalabile e facile da usare








