
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 synacktiv/dotniet
Plugin per IDA Pro che importa i simboli risolti a runtime nei binari .NET Native, analizzando SharedLibrary.dll e il relativo PDB per ripristinare…
 ret5et/watchguard_webui_unpacker
Formato file Sysa-dl di Watchguard
 enferex/pdfresurrect
Analizza e aiuta a estrarre versioni precedenti "nascoste" di un pdf dal pdf corrente.
 synacktiv/krustyloader-analysis
Analisi di KrustyLoader
 synacktiv/pridelocker-analysis
Questo repository contiene uno script IDA Python per recuperare le stringhe dell'encryptor PrideLocker ESX e una regola YARA.
 aquasecurity/trivy-module-wordpress
Modulo di esempio Trivy per WordPress
 synacktiv/octoscan
Octoscan è uno scanner statico di vulnerabilità per i workflow di GitHub Actions.
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
 nccgroup/mtk_bp
Strumenti per l'analisi e il reverse engineering del firmware baseband MediaTek, inclusa l'estrazione dei file, il parsing dei simboli e…
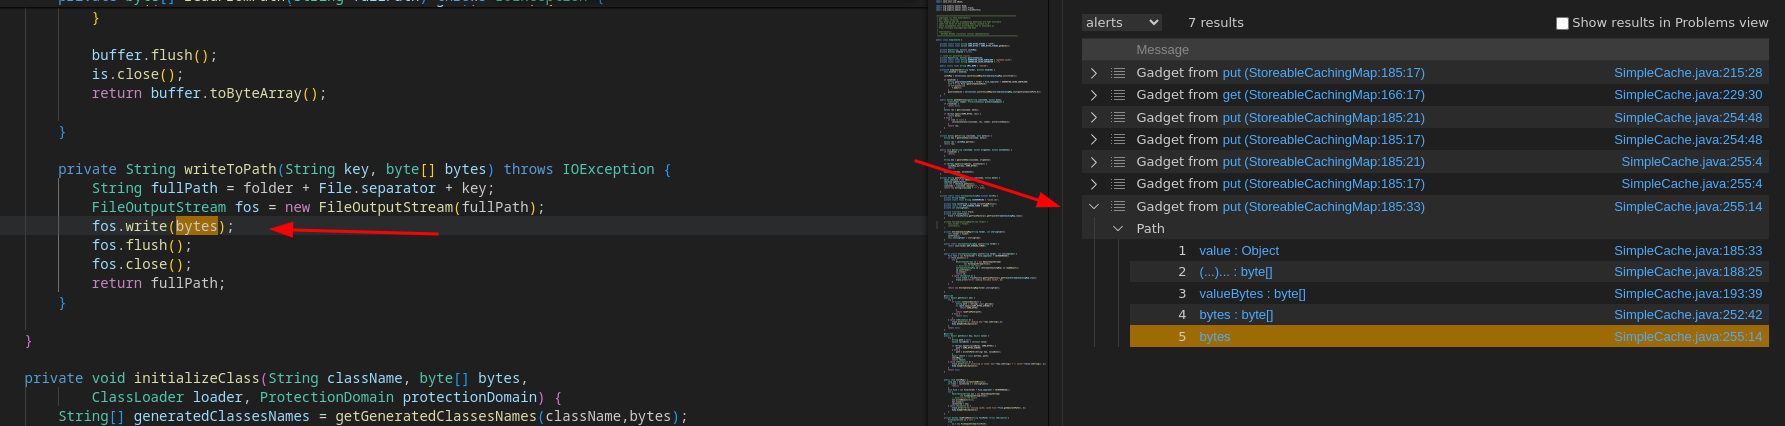 synacktiv/qlinspector
Trovare catene di gadget Java/C# con CodeQL
 theopaid/cve-2026-66731-negative-chunk-size-parsing-causes-memory-corruption-leading-to-server-crash
Avviso di sicurezza per CVE-2026-66731 con analisi della causa principale, exploit PoC e suggerimenti di correzione per il bug del parser di codifica…
 paveg/rails-activestorage-vips-audit
Skill dell'agente che analizza un codebase Rails per CVE-2026-66066 (KindaRails2Shell) — Active Storage + libvips lettura arbitraria di file / RCE,…
 pravin761/cve-2026-54107
Analisi della causa principale di CVE-2026-54107: un use-after-free in Windows win32kfull.sys con debug di race condition, analisi statica,…
 bytespulse-oe/wp2shell-hestia-scanner
Scanner di sicurezza WordPress read-only per server HestiaCP. Rileva gli indicatori di compromissione wp2shell (CVE-2026-63030 / CVE-2026-60137) su…
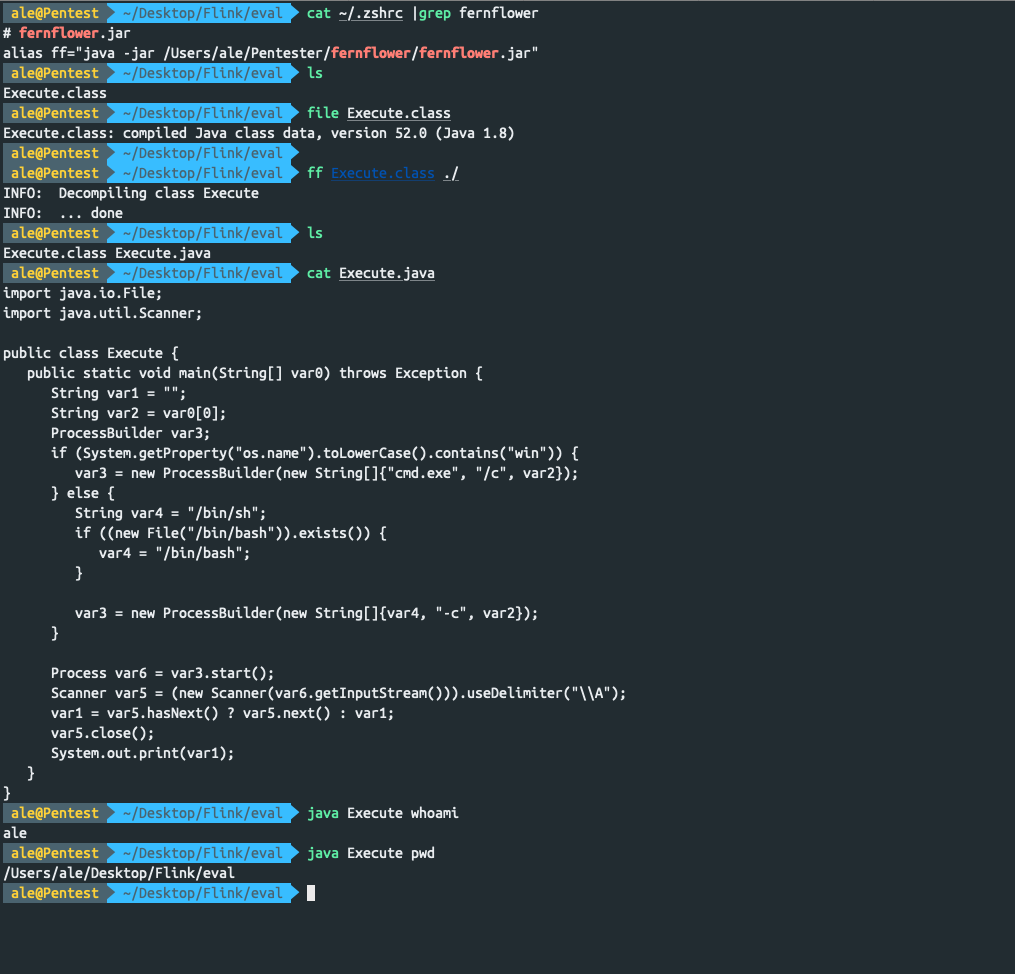 jas502n/fernflower
Decompila rapidamente i file class nel terminale
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Questo repo contiene i file necessari per il blog di analisi che sarà pubblicato presto
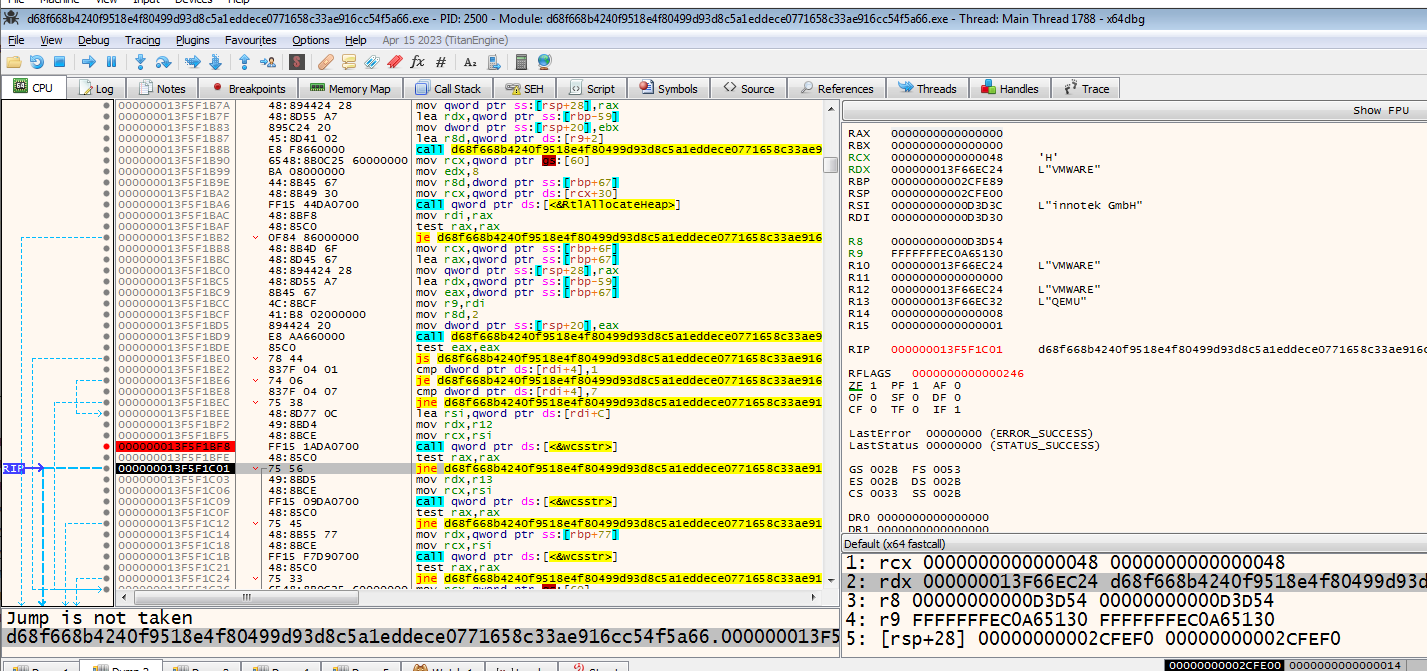 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge, Niente da vedere qui per ora , per favore passa oltre









