
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 per l'analisi Coverity
 neurosaki987/qvm-tool
Toolkit di analisi statica e recupero della struttura per immagini PE protette da ACE .qvm0
 tylabs/qs_old
Strumento da riga di comando per la scansione di flussi all'interno di documenti Office più attacco xor db
 spaceraccoon/detect-cve-2024-4367
Regola di rilevamento YARA per CVE-2024-4367 esecuzione arbitraria di javascript in PDF.js
 bitnesswise/jquery-prototype-pollution-fix
Una correzione per CVE-2019-11358 (inquinamento del prototipo in jquery)
 r0ngy40/cve-2025-30208-series
Analisi della riproduzione delle vulnerabilità della serie CVE-2025-30208
 oneton429/cve-2016-3627
PoC di CVE-2016-3627
 soulfoodisgood/cve-2022-40146
Servizio svg-to-png vulnerabile
 mbrasile/cve-2017-9841
CVE-2017-9841 script di rilevamento
 dani33339/tough-cookie-v2.5.0-patched
tough-cookie v2.5.0 corretto che risolve la vulnerabilità di prototype pollution CVE-2023-26136 con Object.create(null) in MemoryCookieStore, inclusa…
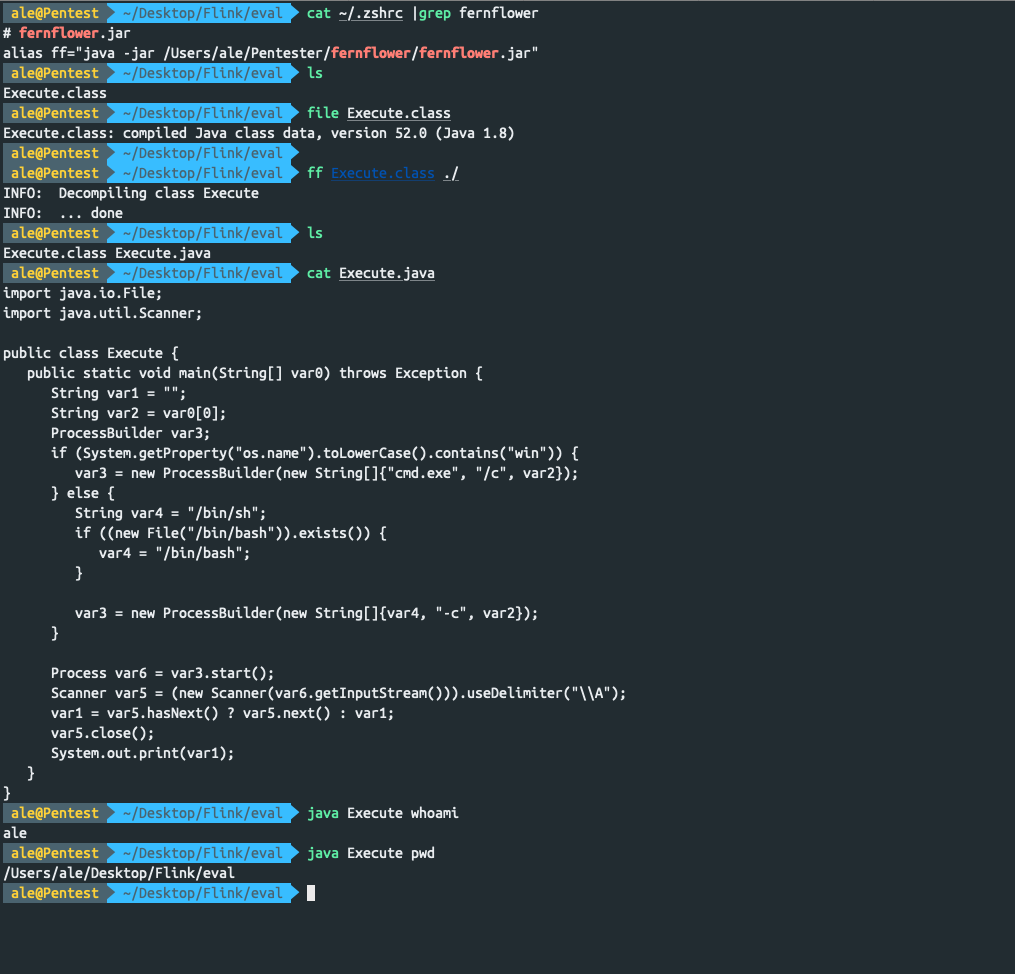 jas502n/fernflower
Decompila rapidamente i file class nel terminale

 niclas-zone/ci/gitleaks
Componente CI per lo strumento SAST Gitleaks che scansiona i repository git alla ricerca di segreti hardcoded, chiavi API e token con supporto per…
 shoucheng3/apache__myfaces_cve-2011-4367_2-0-11
Exploit per CVE-2011-4367 che colpisce l'implementazione Apache MyFaces JSF, dimostrando una vulnerabilità di esecuzione remota di codice nel…
 f41k0n/rce-nodejs
Titolo Exploit: Node.JS - 'node-serialize' Esecuzione di Codice Remoto (2), Versione: 0.0.4, CVE: CVE-2017-5941
 rjzak/malware-modeler-rs
Genera dati di addestramento e modelli per file benigni e malevoli, oltre a strumenti correlati.
 ntoskernel/deepsecrets
Scanner offline di segreti che combina regole regex, analisi semantica basata su lexer e corrispondenza di valori hash per rilevare credenziali…
 divyanshukumar0014/shipproof
Gestione automatizzata dei cambiamenti SOC 2 per GitLab CI.
 abraxas/sqlite-cte-nest
SQLite 3.53.4 - Alta - Locale - Crash - le CTE annidate ignorano il limite di profondità della vista nNestSel








