
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
 shoucheng3/nahsra__antisamy_cve-2017-14735_1-5-6
Libreria Java per una sanificazione HTML veloce e configurabile da fonti non fidate. Utilizza una scansione basata su policy per rimuovere JavaScript…
 nimesh895/malware-analysis-follina-cve-2022-30190
Analisi statica passo-passo del malware di un documento di exploit Follina (CVE-2022-30190), che copre l'estrazione di file, la correlazione…
 nidhihcl/external_expat_2.1.0_cve-2022-43680
Libreria C per parsing XML orientato al flusso con focus sull'analisi delle vulnerabilità e lo sfruttamento di CVE-2022-43680, abilitando fuzzing e…
 dwictor0/poc-cve-2025-25200
ReDoS che esplora il backtracking nelle regex, risultando in un consumo eccessivo di CPU e denial of service (DoS) nelle applicazioni Node.js.
 bde574786/sequelize-1day-cve-2023-25813
Prova di concetto e analisi tecnica di CVE-2023-25813, una vulnerabilità di SQL injection in Sequelize ORM versioni precedenti alla 6.19.1, inclusi…
 trinadh465/platform_external_libvpx_v1.4.0_cve-2023-5217
Libreria C per la codifica e decodifica video VP8/VP9, con particolare attenzione alla correzione di sicurezza per CVE-2023-5217.
 trinadh465/external_expat-2.1.0_cve-2022-43680
Repository del codice sorgente per Expat 2.1.0, una libreria parser XML orientata allo stream, con focus sull'analisi e risoluzione di CVE-2022-43680.
 trinadh465/external_expat-2.1.0_cve-2022-25313
Repository dedicato a CVE-2022-25313, una vulnerabilità in Expat 2.1.0, che fornisce analisi e potenziale codice di exploit.
 trinadh465/external_aac_aosp10_r33_cve-2023-21282
Analizza e corregge una specifica vulnerabilità Android (CVE-2023-21282) nel codec audio AAC, fornendo un albero sorgente AOSP10 patchato per…
 nazeeh111/capsulith
Run preserved ARM64 code in Node or a browser and inspect its image output and memory.
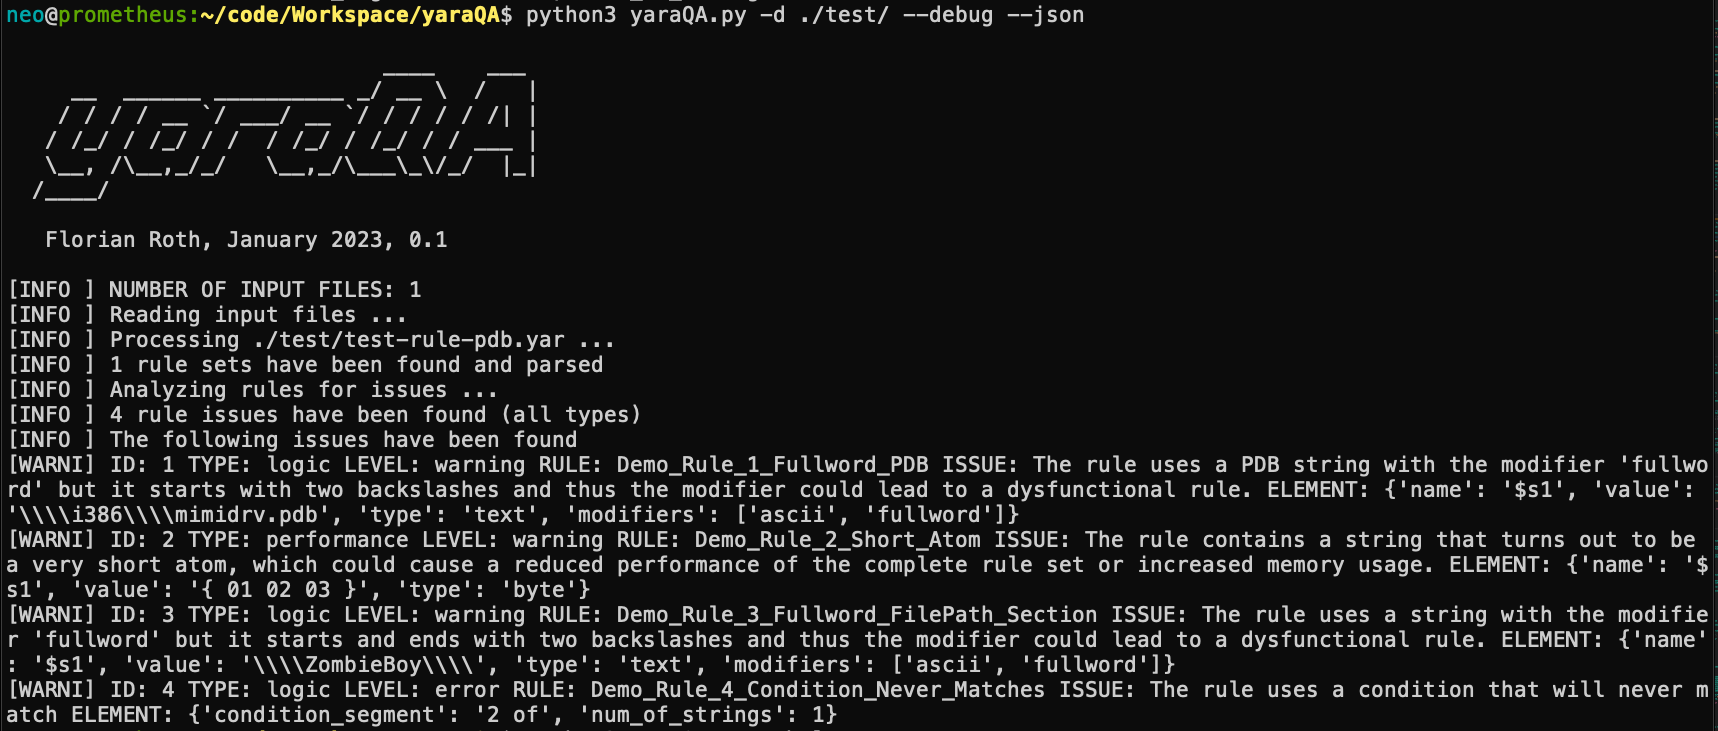 neo23x0/yaraqa
Analizzatore di regole YARA per migliorare qualità e prestazioni delle regole
 stevenseeley/howcve-2019-1083works
Dimostrazione tecnica dello sfruttamento di CVE-2019-1083 con analisi della vulnerabilità sottostante e codice proof-of-concept.
 ianxtianxt/-cve-2017-10271-
(CVE-2017-10271)Vulnerabilità di deserializzazione Java
 drkbcn/lblfixer_cve_2023_28447
Modulo per PrestaShop 1.7.X per correggere la vulnerabilità CVE-2023-28447 (Smarty XSS)
 tronciuvlad/cve-2024-26475
Un problema in radareorg radare2 v.0.9.7 fino a v.5.8.6 e corretto nella v.5.8.8 consente a un attaccante locale di causare un denial of service…
 meslimohamedm22005188/path-traversal-cve-2026-14628
Riproduzione educativa della vulnerabilità di attraversamento dei percorsi CVE-2026-14628 con esempi di codice vulnerabile e sicuro, spiegazione…
 shoucheng3/nahsra__antisamy_cve-2022-29577_1-6-6-1
Libreria Java per la pulizia rapida e configurabile di HTML non attendibile per prevenire attacchi di cross-site scripting (XSS). Usa la scansione…
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6_0_18_final_fixed
Implementazione di riferimento di Bean Validation 2.0 (JSR-380) con modello di metadati basato su annotazioni e validazione di metodi per JavaBeans,…








