
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
 limesss/cve-2023-36109
un PoC per CVE-2023-36109
 imvihanga03/static-malware-analysis-follina-cve-2022-30190
Analisi statica del malware Follina (CVE-2022-30190) da Blue Team Labs Online
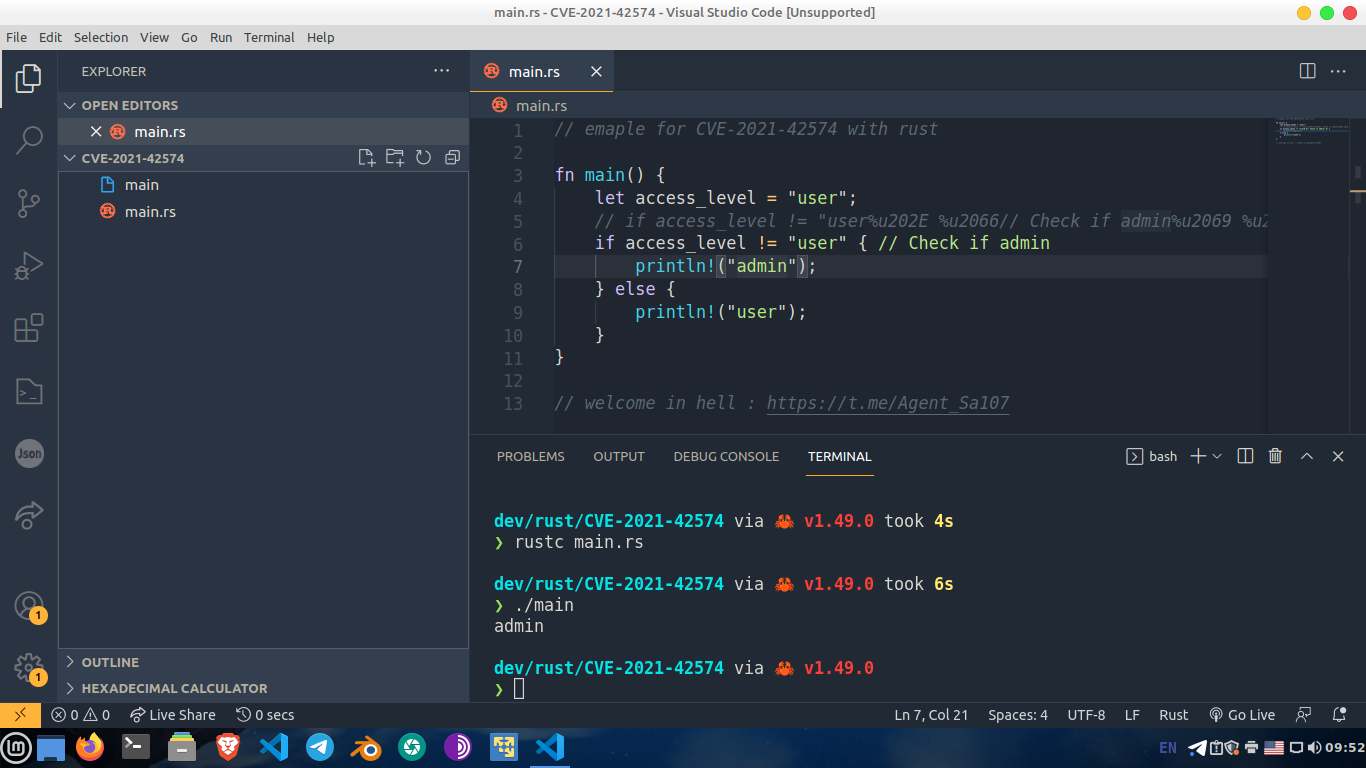 waseeld/cve-2021-42574
Dimostra la vulnerabilità Trojan Source (CVE-2021-42574) generando codice sorgente con caratteri di controllo Unicode invisibili che alterano la…
 al1ex/cve-2020-26259
CVE-2020-26259 &&XStream Eliminazione Arbitraria di File
 logsec/cve-2010-2387
Exploit proof-of-concept per CVE-2010-2387, una vulnerabilità di escalation dei privilegi in GNOME Display Manager (GDM). Include codice sorgente C…
 mayank729/cve-2025-55182-scanner
🔍 Scansiona i rischi di CVE-2025-55182 in React Server Components con questo strumento non intrusivo che aiuta a rilevare vulnerabilità critiche…
 epicosy/xstream-1
Libreria Java per serializzazione e deserializzazione XML, con focus sullo sfruttamento di CVE-2020-26217. Consente di convertire oggetti Java in XML…
 epicosy/vul4j-59
Esempio riproducibile della vulnerabilità CVE-2015-6748 nel parser HTML jsoup, che dimostra l'elusione della prevenzione XSS e i difetti di parsing…
 arsalanraja987/java-cve-2021-29425-tika-xxe
Exploit proof-of-concept per CVE-2021-29425, una vulnerabilità XML External Entity (XXE) in Apache Tika, che dimostra la divulgazione di file e SSRF…
 antunesmpedro/cve-2018-6574
CVE-2018-6574 go get
 ch1keen/cve-2025-50361
Report e PoC di un Buffer Overflow Globale su SmallBASIC prima di 02364eff880ba62afac67bcceebafade2b40d21f
 gmh5225/malicious-code-detection-bugu
Sistema di rilevamento e offuscamento di codice malevolo basato sull'IA con microservizi per il rilevamento, il packing e la confusione del codice,…
 werew/qsynth-artifacts
Benchmark dataset e artefatti di sintesi per QSynth, contenenti funzioni C offuscate con Tigress, binari x86_64, tracce di esecuzione, ground truth e…
 fairyming/cve-2020-9548
CVE-2020-9548:FasterXML/jackson-databind vulnerabilità di esecuzione di codice remoto
 oitapps/find-vulnerableelectronversion
Scansiona un eseguibile e determina se è stato confezionato in una versione di Electron vulnerabile alla vulnerabilità Chromium CVE-2023-4863/…
 maherazzouzi/cve-2022-37705
Amanda 3.5.1 secondo LPE.
 nunpa/cve-2025-64459
controlla se la versione di python-django è vulnerabile al bug CVE-2025-64459
 d0rb/cve-2024-4323
Vulnerabilità critica di heap buffer overflow nelle funzioni `handle_trace_request` e `parse_trace_request` del server HTTP di Fluent Bit.








