
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
 renewablehacking/cve-2020-7598
Lab didattico che dimostra l'inquinamento del prototipo CVE-2020-7598 in minimist con un'app Node.js/Express vulnerabile, payload di exploit e…
 cuijiung/jackson-cve-2020-36180
Exploit proof-of-concept per CVE-2020-36180, una vulnerabilità di deserializzazione di Jackson-databind che consente l'esecuzione remota di codice…
 bioless/xz_cve-2024-3094_detection
Script per rilevare CVE-2024-3094.
 satheesh575555/external_expat_aosp10_r33_cve-2022-25236
Versione patchata del parser XML Expat per AOSP10, che affronta CVE-2022-25236. Fornisce codice sorgente per analisi della vulnerabilità e revisione…
 anchor0221/cve-2025-50460
Dettagli tecnici e exploit per CVE-2025-50460
 lzh0082-cloud/code-detection
Pacchetto di replica che studia come i revisori delle vulnerabilità LLM si affidano alle evidenze dell'analisi statica, con un front end C/C++ basato…
 backdoorskid/win-def-clickfix
Uno scanner che stima se Microsoft Defender è probabile che segnali un comando come ClickFix.
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - Alto - Locale - Crash - FTS5 secure-delete PutVarint footer overrun
 hasherezade/ida_ifl
IFL - Elenco interattivo delle funzioni (plugin per IDA Pro)
 google/kafel
Un linguaggio e una libreria per specificare politiche di filtraggio delle syscall.
 galoisinc/mate
Suite interattiva di analisi dei programmi che utilizza Code Property Graphs per cercare bug in codice C e C++, unificando l'analisi delle…
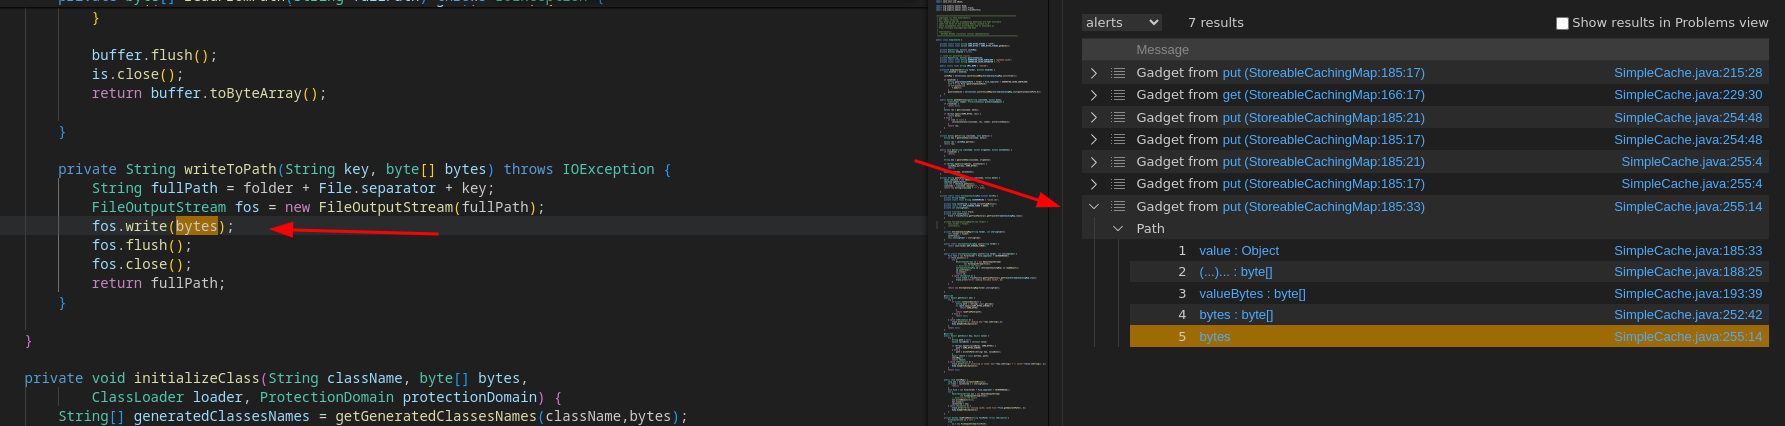 synacktiv/qlinspector
Trovare catene di gadget Java/C# con CodeQL
 bogdanticu88/threatmap
Modellatore di minacce IaC con framework STRIDE, MITRE ATT&CK e PASTA. Supporto per REST API, GraphQL e Docker per Terraform, CloudFormation e…
 nccgroup/ghidra-nanomips
Modulo nanoMIPS per Ghidra
 milankovo/yaravm
Questo repository contiene un processore IDA per caricare e disassemblare regole yara compilate.
 hynekpetrak/log4shell-finder
Scanner del filesystem più veloce per log4shell (CVE-2021-44228, CVE-2021-45046) e altre istanze vulnerabili (CVE-2017-5645, CVE-2019-17571,…
 errornointernet/follinascanner
Uno strumento scritto in Go che scansiona file e directory per l'exploit Follina (CVE-2022-30190)
 merces/pev
Spostato su https://github.com/mentebinaria/readpe








