
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 perufitlife/dotclaude-security
Analizza la configurazione `.claude/` di un repository (`settings.json hooks`, `MCP servers`, `env`, `allowed-tools`) per le trappole di RCE ed…
 u-maxx/magento-swf-patched-cve-2011-2461
Versione corretta di uploader.swf e uploaderSingle.swf per risolvere CVE-2011-2461
 shoucheng3/xwiki__xwiki-commons_cve-2023-29201_14-5
Librerie tecniche per progetti XWiki, che forniscono componenti riutilizzabili per l'analisi delle vulnerabilità, l'analisi del codice e l'analisi…
 shoucheng3/x-stream__xstream_cve-2020-26217_1-4-14-java77
Libreria Java per serializzazione e deserializzazione XML, con un focus sull'exploit della vulnerabilità di deserializzazione CVE-2020-26217.
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
Codice sorgente decompilato delle versioni 1.3.2 (vulnerabile) e 1.3.3 (corretta) della libreria zip4j per l'analisi del path traversal…
 seqra/cve-2026-58138
Kit di riproduzione per CVE-2026-58138, una RCE non autenticata in Conductor. Include regole di analisi statica OpenTaint, test isolati, risultati…
 sa1g0n1337/cve_2013_2186
Codice sorgente per CVE-2013-2186
 oscerd/cve-2026-40048
Reproducer per CVE-2026-40048: deserializzazione non sicura del FileBasedKeyLifecycleManager di Apache Camel camel-pqc (RCE)
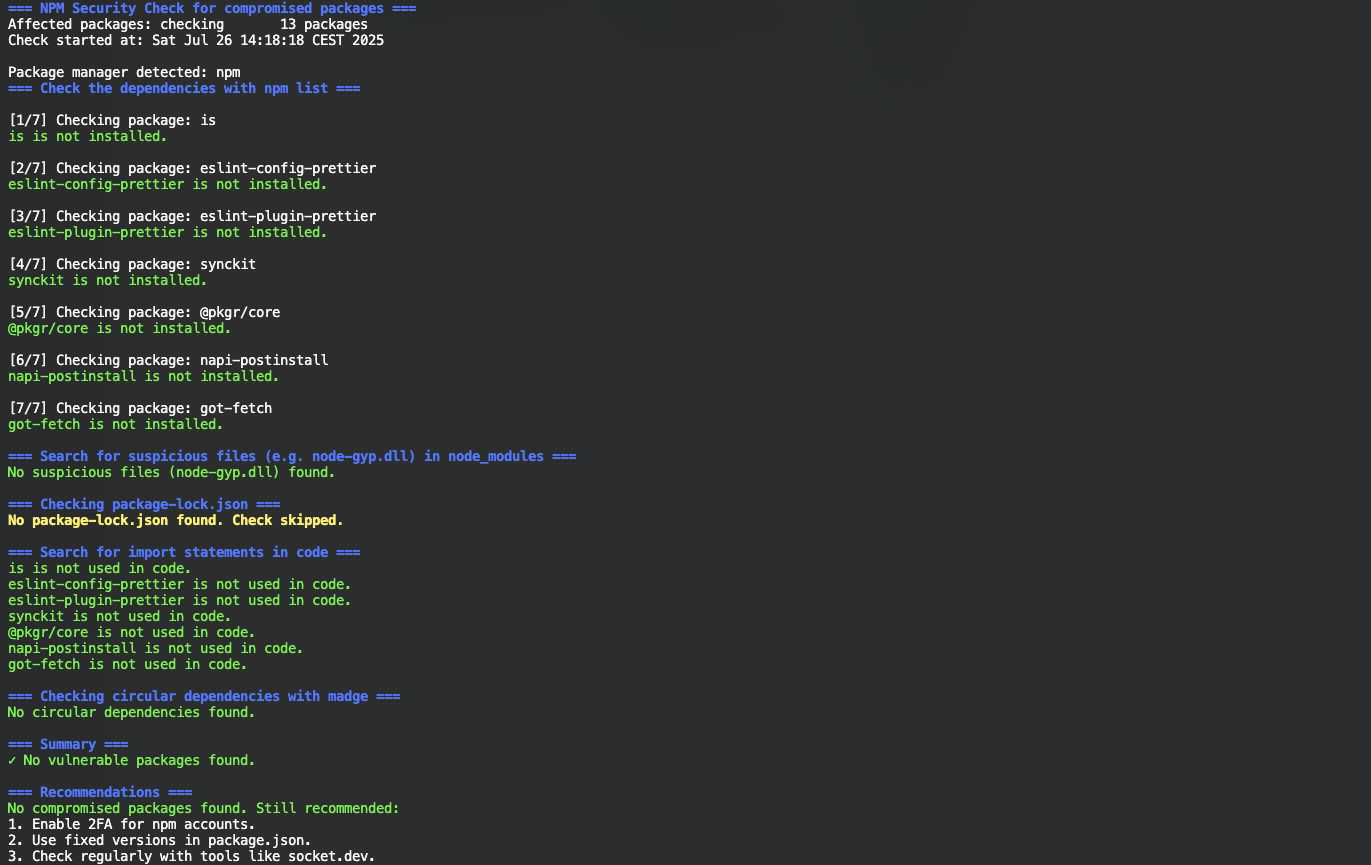 nihilor/cve-2025-54313
Controlla i progetti per individuare pacchetti compromessi, file sospetti e istruzioni di import.
 degenwithheart/react2shell-vulnerability-verification-script
Script Python autonomo per verificare se un progetto è affetto da CVE-2025-55182 (React2Shell). Controlla le dipendenze in package.json ed esegue una…
 cuijiung/xstream-cve-2020-26259
Exploit per CVE-2020-26259, una vulnerabilità di deserializzazione in XStream, che consente l'esecuzione remota di codice tramite input XML…
 trinadh465/external_libexif_aosp10_r33_cve-2020-0198
Libreria C per l'analisi, la modifica e il salvataggio dei metadati EXIF, con particolare attenzione all'indirizzamento di CVE-2020-0198 in AOSP10.
 ch1keen/cve-2025-50360
Report e PoC di un Heap Buffer Overflow in Pepper Language prima della versione 0.1.1, commit 961a5d9988c5986d563310275adad3fd181b2bb7
 krxi/asmsense
Piccolo modello linguistico che assegna nomi e descrive funzioni in binari x86-64 privati delle informazioni di simboli, con un dataset aperto,…
 praetorian-inc/capability-sdk
SDK Go condiviso che definisce un'interfaccia standard per le capacità degli scanner di sicurezza, con output dei risultati in formati multipli…
 jaycelation/cve-2026-25645
Riutilizzo insicuro di file temporanei in extract_zipped_paths()
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
Benchmark task per la reimplementazione di una correzione della risoluzione dei percorsi mascherati in Jupyter Server, con test funzionali e di…
 sidenai/hyperion-disassembler
Disassemblatore e decompilatore nativo multi-architettura - PE/ELF/Mach-O, x86/x64/ARM64, scripting Lua, recupero RTTI








