
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 xfhg/intercept
INTERCEPT / Audit di Policy as Code
 dump-guy/get-pdinvokeimports
Modulo PowerShell per il rilevamento automatico di P/Invoke, Dynamic P/Invoke e D/Invoke in assembly .NET. Rivela chiamate API non gestite, MDToken e…
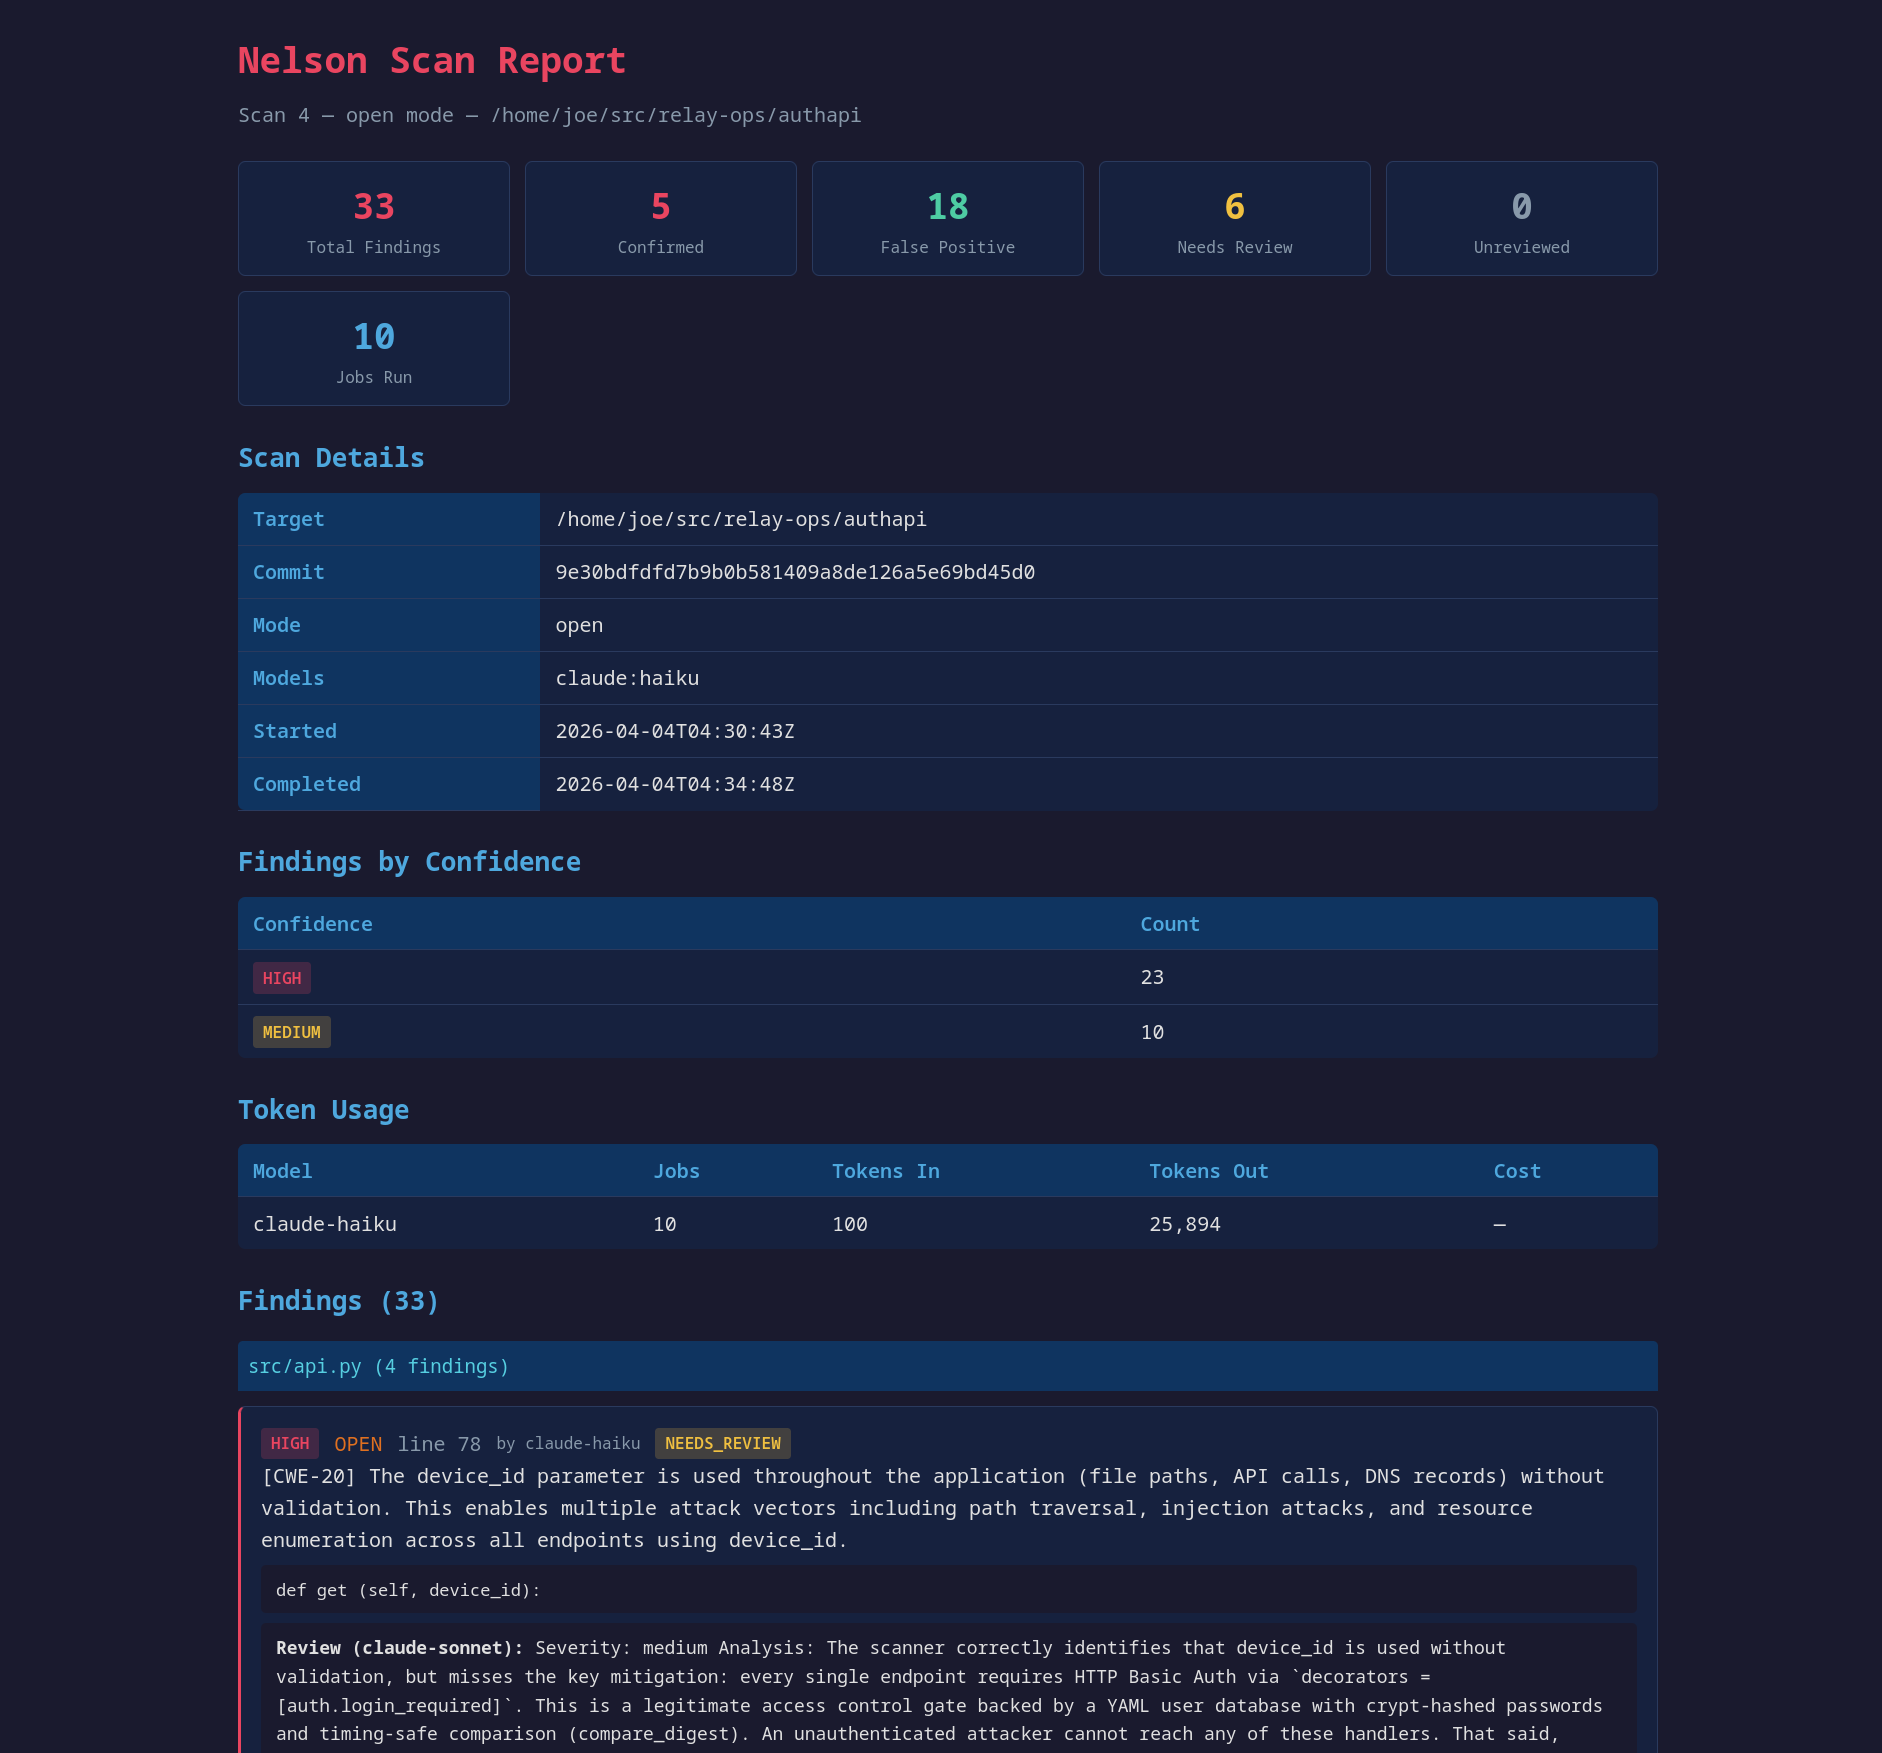 swelljoe/nelson
Trovare vulnerabilità tramite forza bruta semplice
 hasherezade/sig_finder
Trova firme (da PE-bear)
 slaughterjames/excelpeek
Strumento di analisi statica per investigare file Microsoft Excel potenzialmente dannosi, estraendo metadati, macro e oggetti incorporati per…
 darkarnium/log4j-cve-detect
Rilevamenti per CVE-2021-44228 all'interno di binari annidati
 uky007/petriage
PETriage: Un lettore di file PE unificato per simboli per il triage, progettato per uso multi-piattaforma e multi-interfaccia.
 eskatos/creadur-rat-gradle
Apache RAT (Strumento di Audit delle Release) Plugin Gradle
 dump-guy/powershell-tools
Collezione di alcuni strumenti facili da usare - in PowerShell.
 dodo-sec/astaroth-deobfuscator
Script Python IDA per deofuscare la DLL injector Astaroth/Guildma
 heiheishushu/rsc_detect_cve-2025-55182
Rileva se un sito web utilizza React Server Components (RSC) o Next.js, aiutando nella valutazione delle vulnerabilità per CVE come CVE-2025-55182.
 al1ex/cve-2019-12814
CVE-2019-12814:Jackson JDOM XSLTransformer Gadget
 synacktiv/pridelocker-analysis
Questo repository contiene uno script IDA Python per recuperare le stringhe dell'encryptor PrideLocker ESX e una regola YARA.
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Questo repo contiene i file necessari per il blog di analisi che sarà pubblicato presto
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC e possibili mitigazioni
 mbadanoiu/cve-2021-46364
CVE-2021-46364: Deserializzazione YAML in Magnolia CMS
 ilhomjonr/cve-2026-67595
CVE-2026-67595 — JavaScript dannoso incorporato (spyware) nelle versioni ufficiali VaahCMS 2.0.0–2.3.4. CVSS 8.1. Advisory + rilevamento.
 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
Analisi di SkypeACLKeyGen.exe per hacking team








