
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
 tstillz/webshell-analyzer
Scanner e analizzatore di web shell.
 stefan2200/aparoid
Analisi di sicurezza statica e dinamica delle applicazioni Android
 owasp/owasp-scs
Progetto OWASP Smart Contract Security (SCS)
 friparia/nginx_rift_scan_cve_2026_42945
Scansione CVE di riscrittura Nginx (CVE-2026-42945 nginx-rift CVE-2026-9256)
 oblivionsage/elfpeek
Minimale ispezionatore ELF scritto in C per una rapida ispezione del layout binario
 nccgroup/yaml2yara
Genera regole YARA in blocco da input YAML
 jas502n/xjar_tips
Ottieni i parametri del programma di crittografia
 sumidcyber/zeroscout
🦅 ZeroScout: Il cacciatore di minacce autonomo per ambienti locali e cloud. Visualizza gli attacchi in una War Room live, identifica gruppi APT…
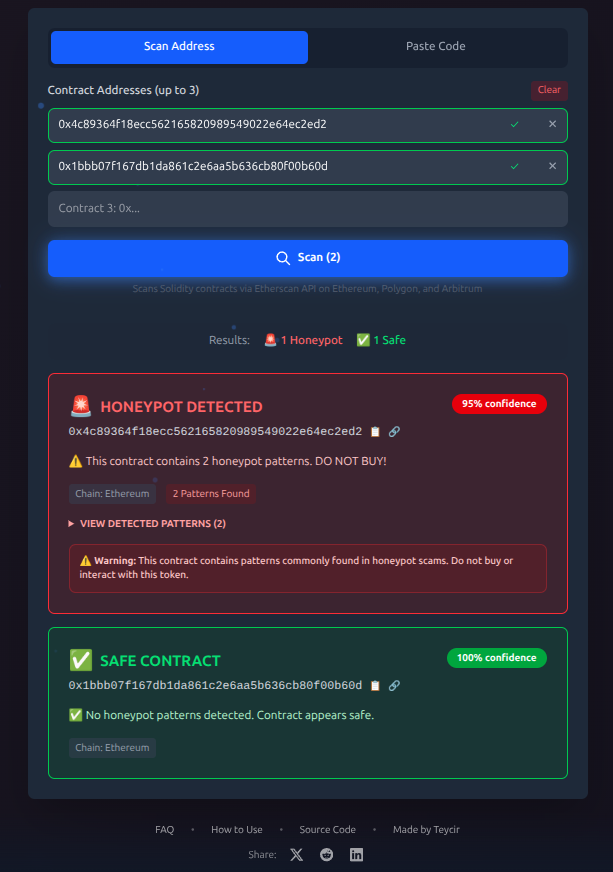 teycir/honeypotscan
Scanner gratuito di token honeypot per Ethereum, Polygon e Arbitrum. Rileva i token truffa prima di acquistarli. Analisi istantanea degli smart…
 polllogamer/sha-256-backdoor-discovery-engine
Rileva potenziali backdoor negli hash SHA-256 utilizzando analisi crittografica e riconoscimento di pattern. Progettato per analisi malware e ricerca…
 honeyb33z/cve-2020-11023-scanner
Scanner di analisi statica per vulnerabilità XSS CVE-2020-11023 in JavaScript. Rileva versioni vulnerabili di jQuery e pattern pericolosi di…
 iulianvostrut/contexthound
CLI di analisi statica che scansiona i codebase per vulnerabilità di prompt injection nei LLM, esfiltrazione di dati, jailbreak e agent/strumenti non…
 rootsecdev/microburstsecretshunter
Analizza i dump di domini Azure esportati alla ricerca di password in chiaro, stringhe di connessione, chiavi di storage e altri segreti; genera…
 renukaselvar/expat_cve-2024-28757
Libreria C per l'analisi XML orientata ai flussi con registrazione di handler, supporto per codifica UTF-8/UTF-16 e sistema di build basato su…
 ronmadar/open-source-seal-security
Corregge il pacchetto open source che utilizza tough-cookie 2.5.0 - CVE-2023-26136,
 jpmartins/minimalreproducer
Contesto del replicatore minimo per CVE-2021-26291
 bybravehq/ip2
Fork mantenuto di node-ip in cui è stato risolto l'avviso SSRF senza patch (CVE-2024-29415)

 sonarsource/sonarcloud-scan
Una Bitbucket Pipe per attivare l'analisi SonarCloud








