
 #1
Strumenti per la creazione e la manipolazione di codice di basso livello eseguito dopo un exploit riuscito.
Raccomandato da Kitploit
 sunblaze-ucb/exploitgym
ExploitGym è un benchmark realistico su larga scala basato su vulnerabilità del mondo reale, progettato per valutare la capacità degli agenti di IA…
 hasherezade/libpeconv
Libreria personalizzata per il caricamento e la manipolazione di PE per mapping manuale, hooking dell'IAT, dumping della memoria e ricostruzione…
 sensepost/ruler
Uno strumento per abusare dei servizi Exchange
 boku7/bokuloader
Un proof-of-concept di Reflective Loader per Cobalt Strike che mira a ricreare, integrare e migliorare le funzionalità di evasione di Cobalt Strike!
 nhas/reverse_ssh
Strumento di gestione di reverse shell basato su SSH con supporto nativo per SCP/SFTP, protocolli di trasporto multipli, generazione di DLL per…
 egebalci/sgn
Codificatore binario polimorfico per payload di sicurezza offensiva. Codifica shellcode con loop di feedback basato su LFSR, iniezione di istruzioni…
 nytrorst/shellcodecompiler
Compilatore di shellcode
 cobbr/sharpsploit
SharpSploit è una libreria .NET per post-exploitation scritta in C#
 ne0nd0g/go-shellcode
Un repository di esecutori di Windows Shellcode e utilità di supporto. Le applicazioni caricano ed eseguono Shellcode utilizzando varie chiamate API…
 omerya/invisi-shell
Nascondi il tuo script Powershell in bella vista. Bypassa tutte le funzionalità di sicurezza di Powershell.
 lukechilds/reverse-shell
Servizio di reverse shell on-demand che rileva automaticamente l'ambiente di destinazione ed esegue il payload appropriato per l'accesso remoto…
 1llu50ry/mcp-gamehacking
Server MCP che espone una knowledge base di oltre 4.100 competenze su game-hacking e reverse-engineering, con archivi di codice sorgente, agenti…
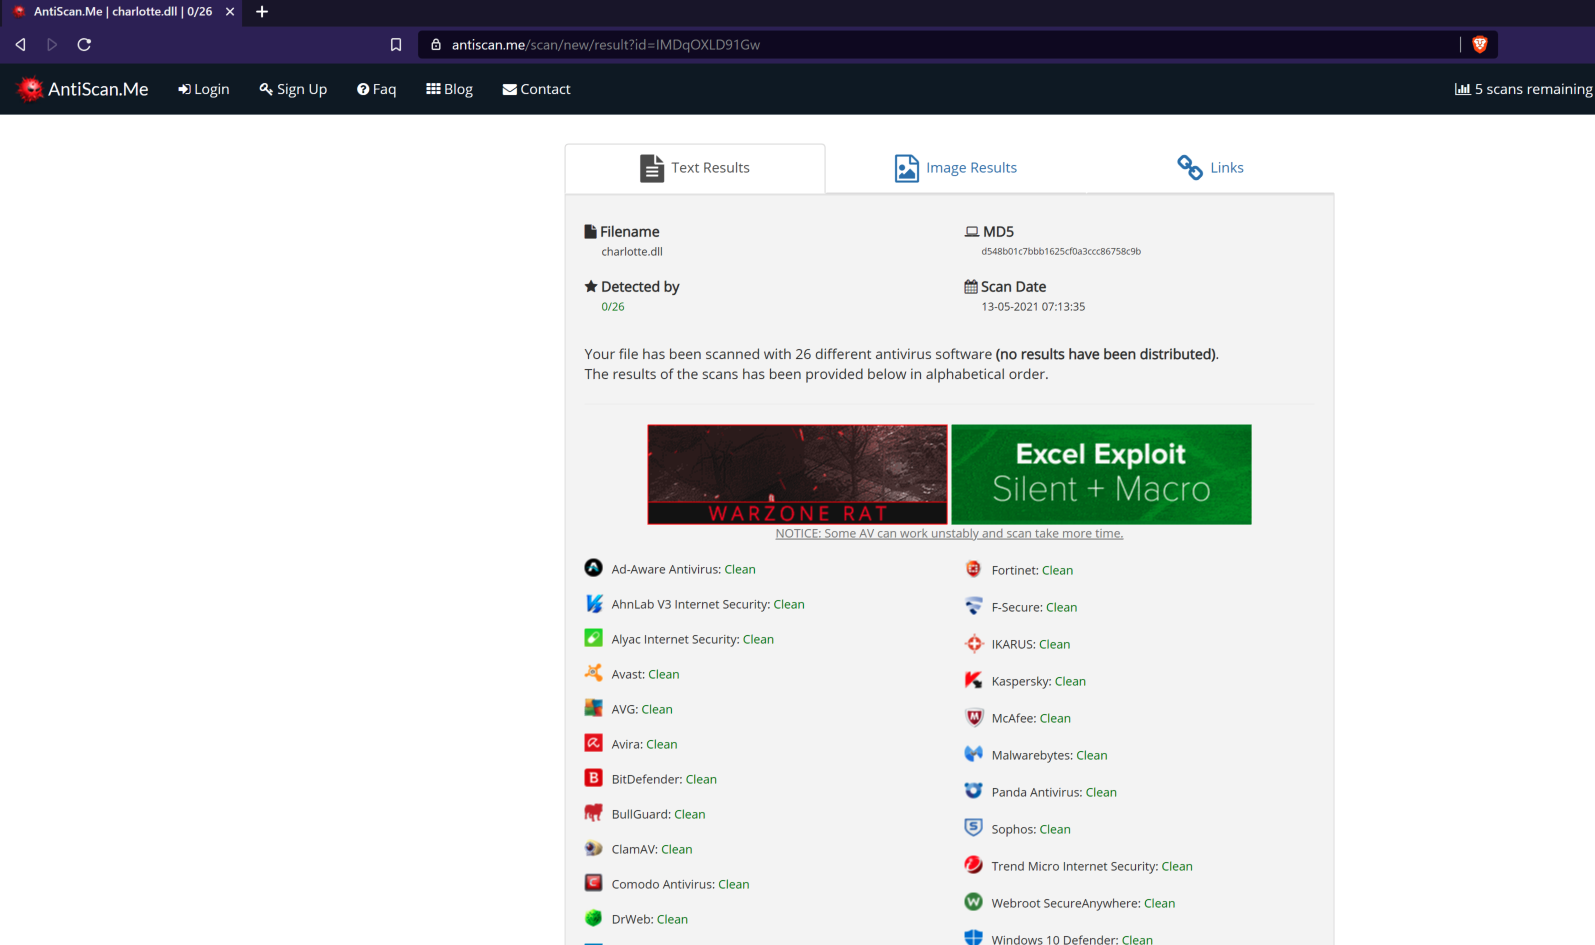 9emin1/charlotte
c++ lanciatore di shellcode completamente non rilevato ;)
 wireghoul/htshells
Shell htaccess autocontenute e attacchi
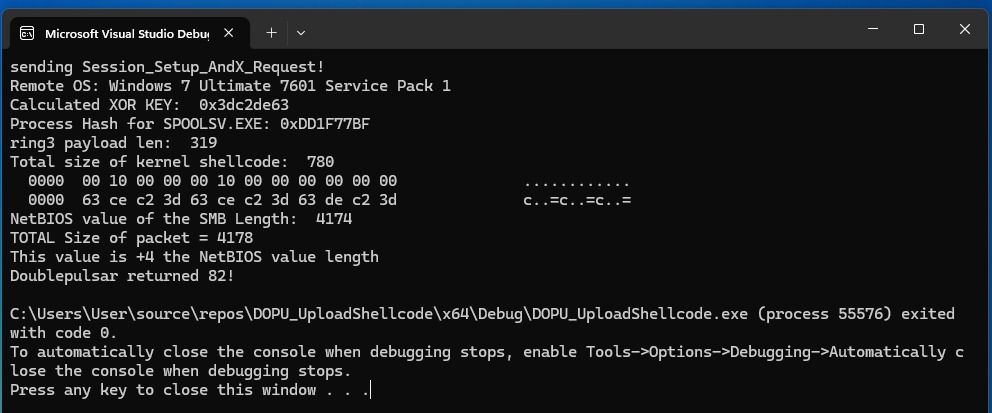 bhassani/eternalbluec
Suite EternalBlue rifatta in C/C++ che include: MS17-010 Exploit, rilevatore di vulnerabilità EternalBlue, rilevatore DoublePulsar e caricatore di…
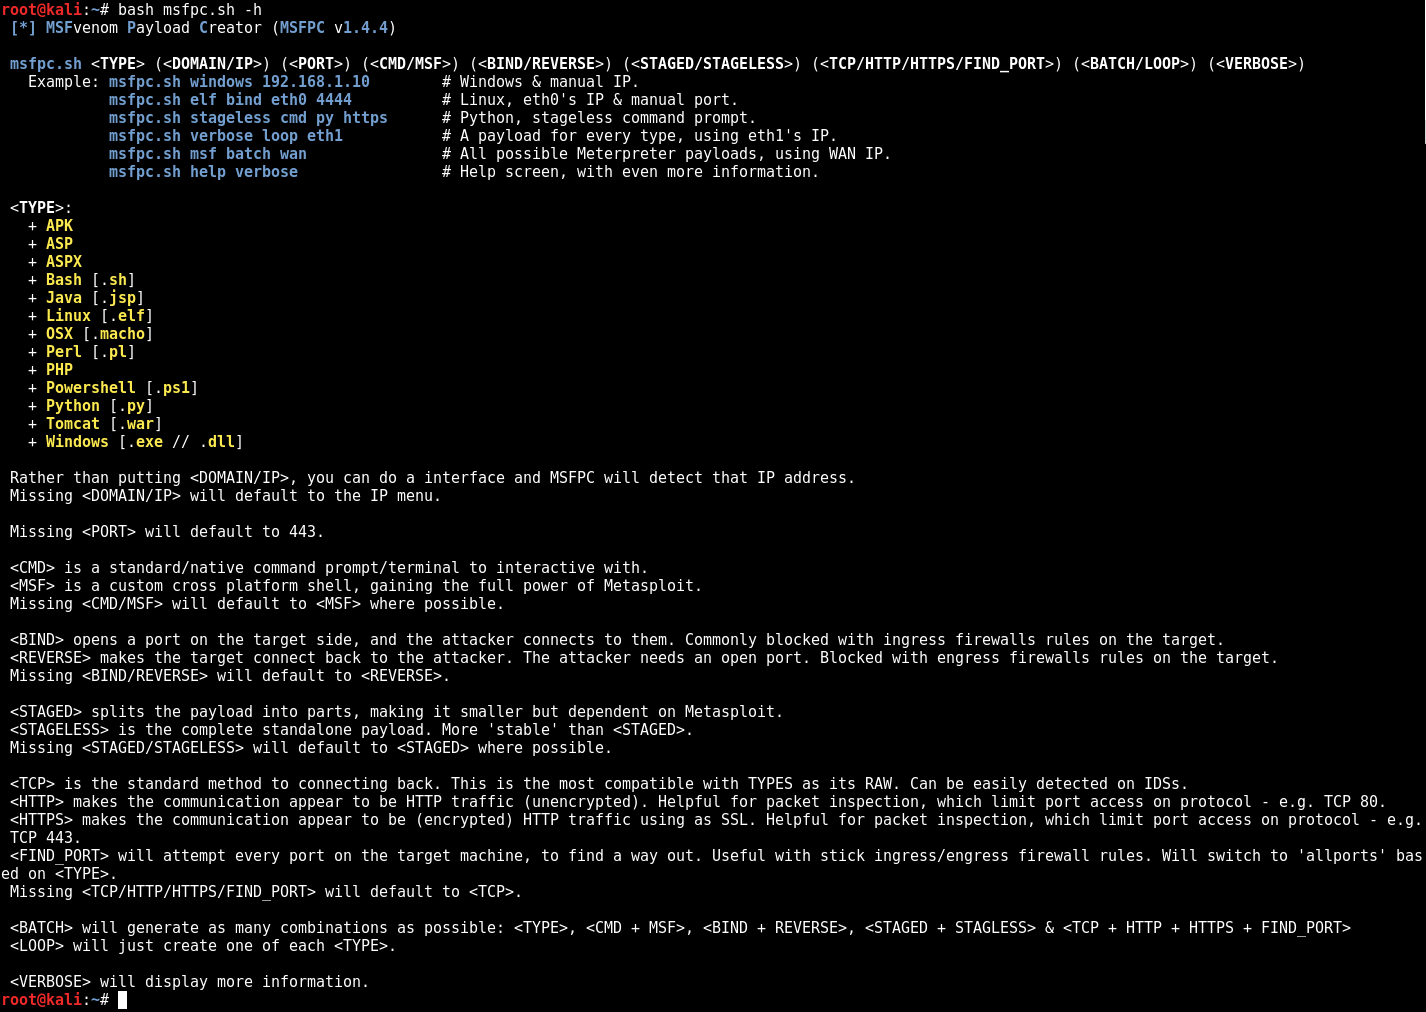
 daem0nc0re/tangledwinexec
PoC e strumenti per l'analisi delle tecniche di esecuzione dei processi di Windows







