#1
Strumenti per scansione chiavi API, rilevamento fughe di credenziali e gestione segreti.
Raccomandato da Kitploit
 xddxdd/nixos-config
Configurazione NixOS di Lan Tian
 ossf/scorecard
OpenSSF Scorecard - Metriche di salute della sicurezza per l'Open Source
 gautamvarmadatla/mcpsafetywarden
Server proxy che avvolge i server MCP con profilazione comportamentale, scansione di sicurezza, controllo dei rischi ed esecuzione sicura. Rileva…
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
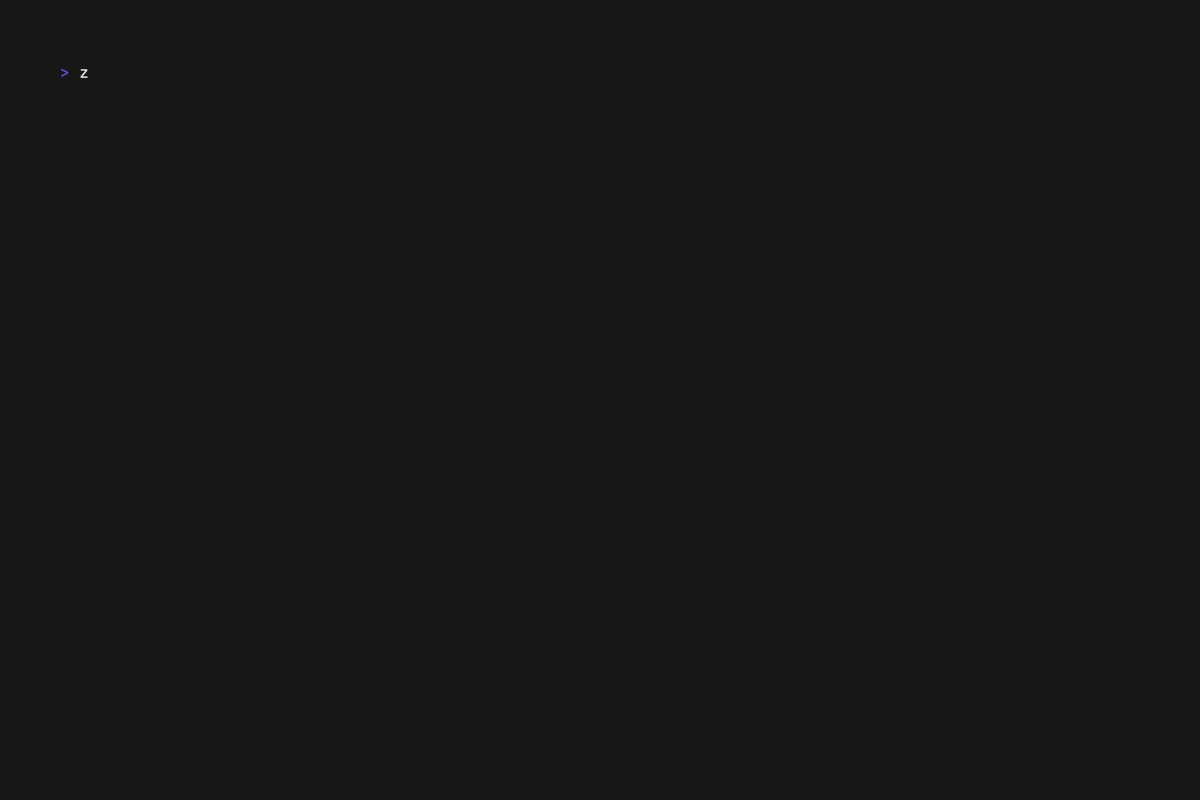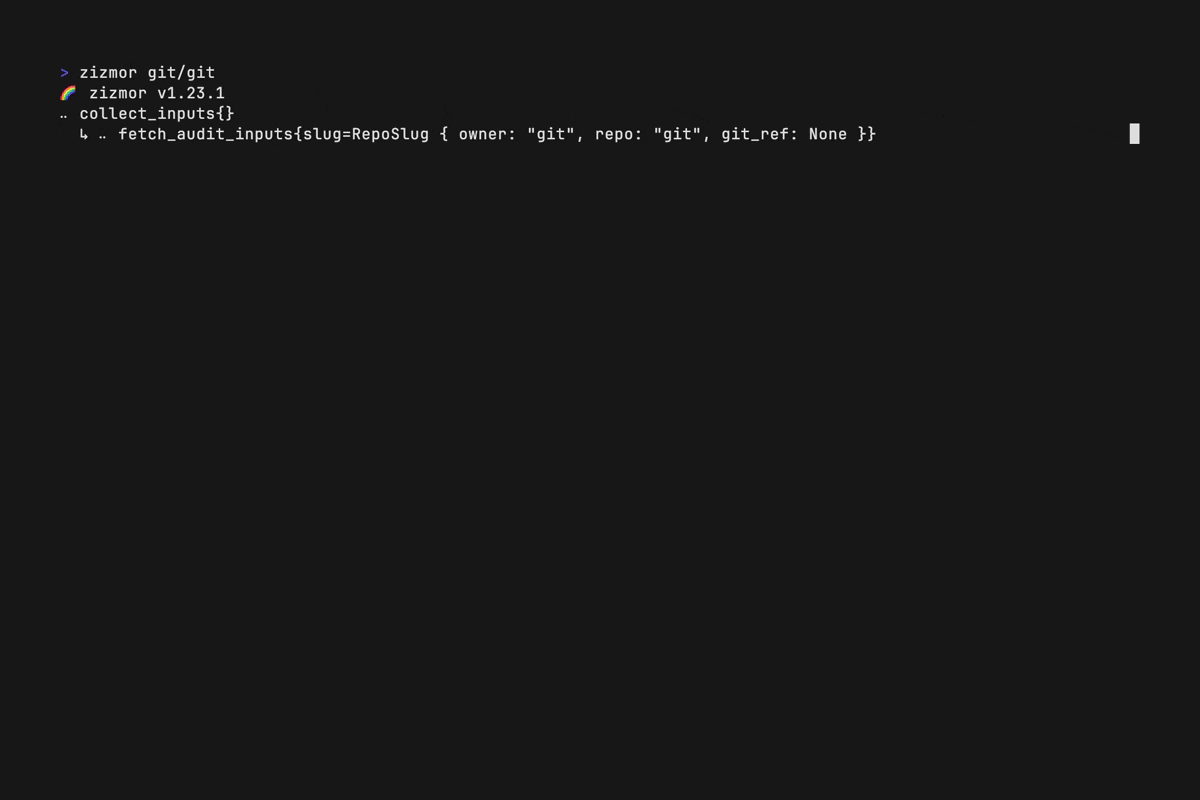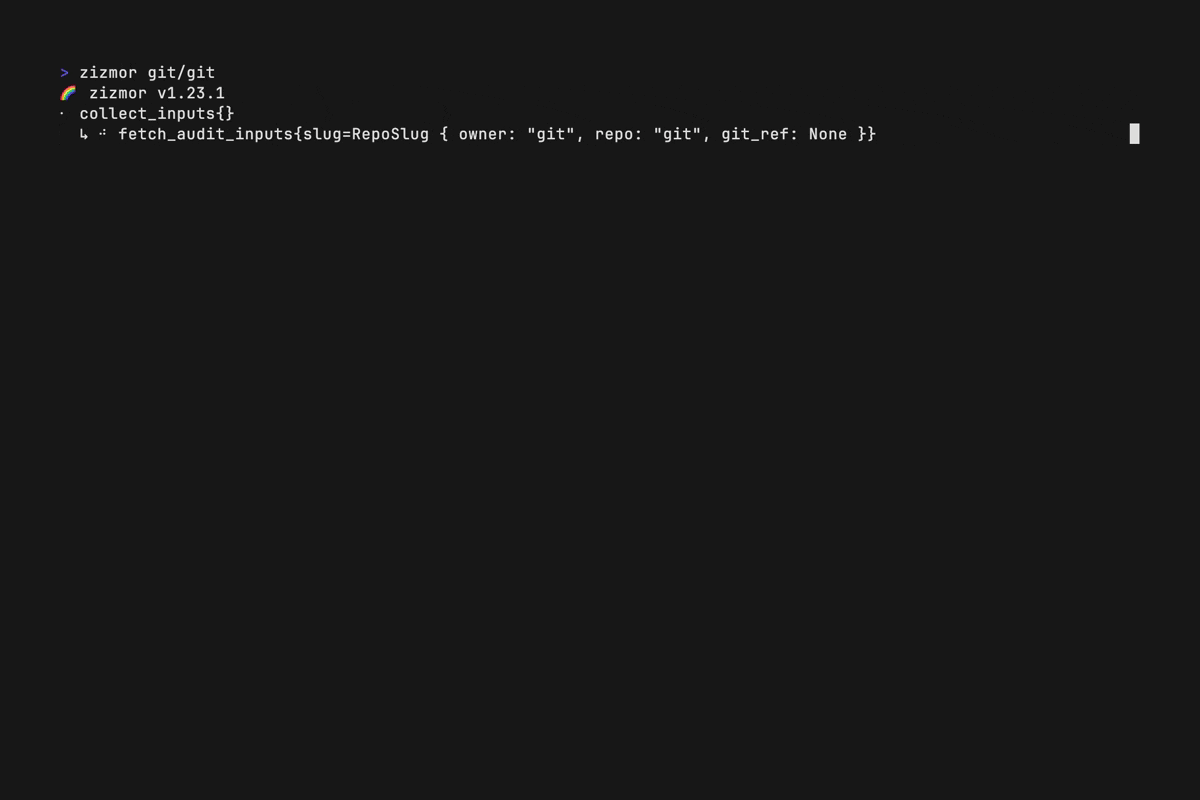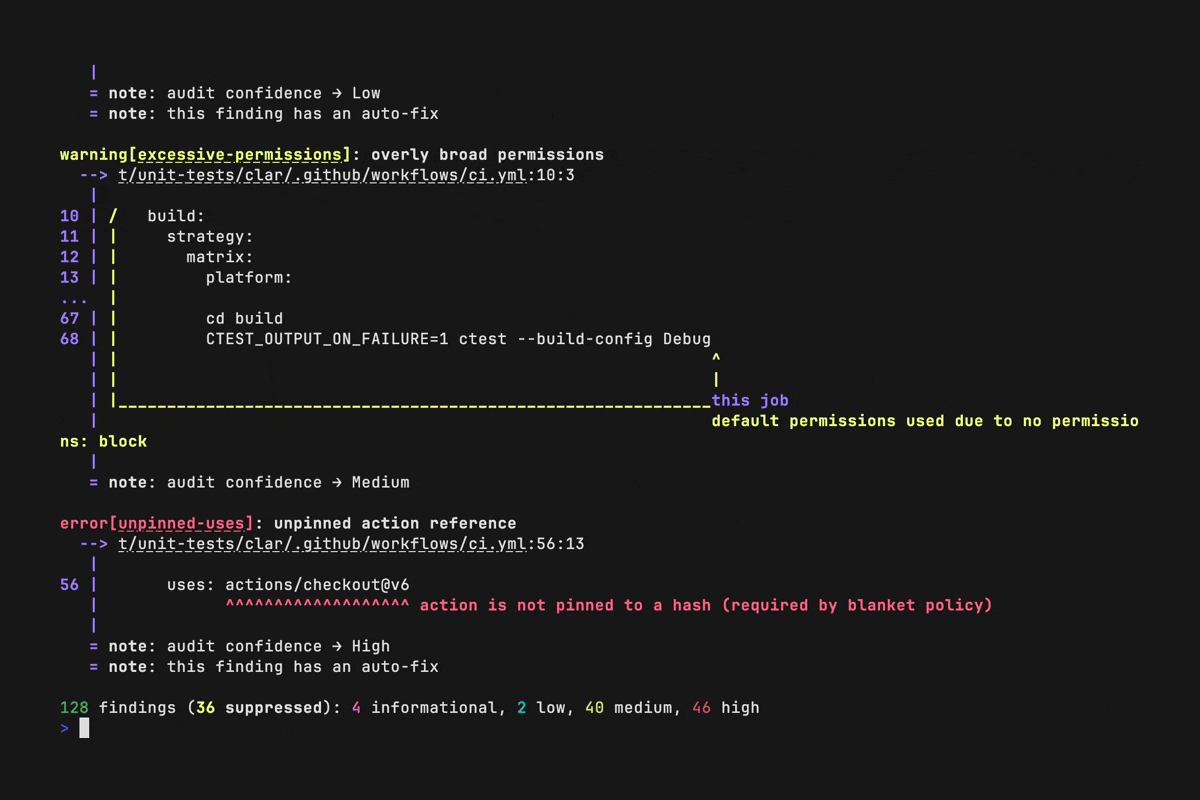 zizmorcore/zizmor
Strumento di analisi statica per sistemi CI/CD che rileva e corregge problemi di sicurezza nelle configurazioni di GitHub Actions, Dependabot e…
 sheeki03/tirith
Sicurezza del terminale per sviluppatori e agenti AI. Intercetta URL omografi, pipe-to-shell, iniezione ANSI, payload offuscati, esfiltrazione di…
 google/osv-scanner
Scanner di vulnerabilità scritto in Go che utilizza i dati forniti da https://osv.dev
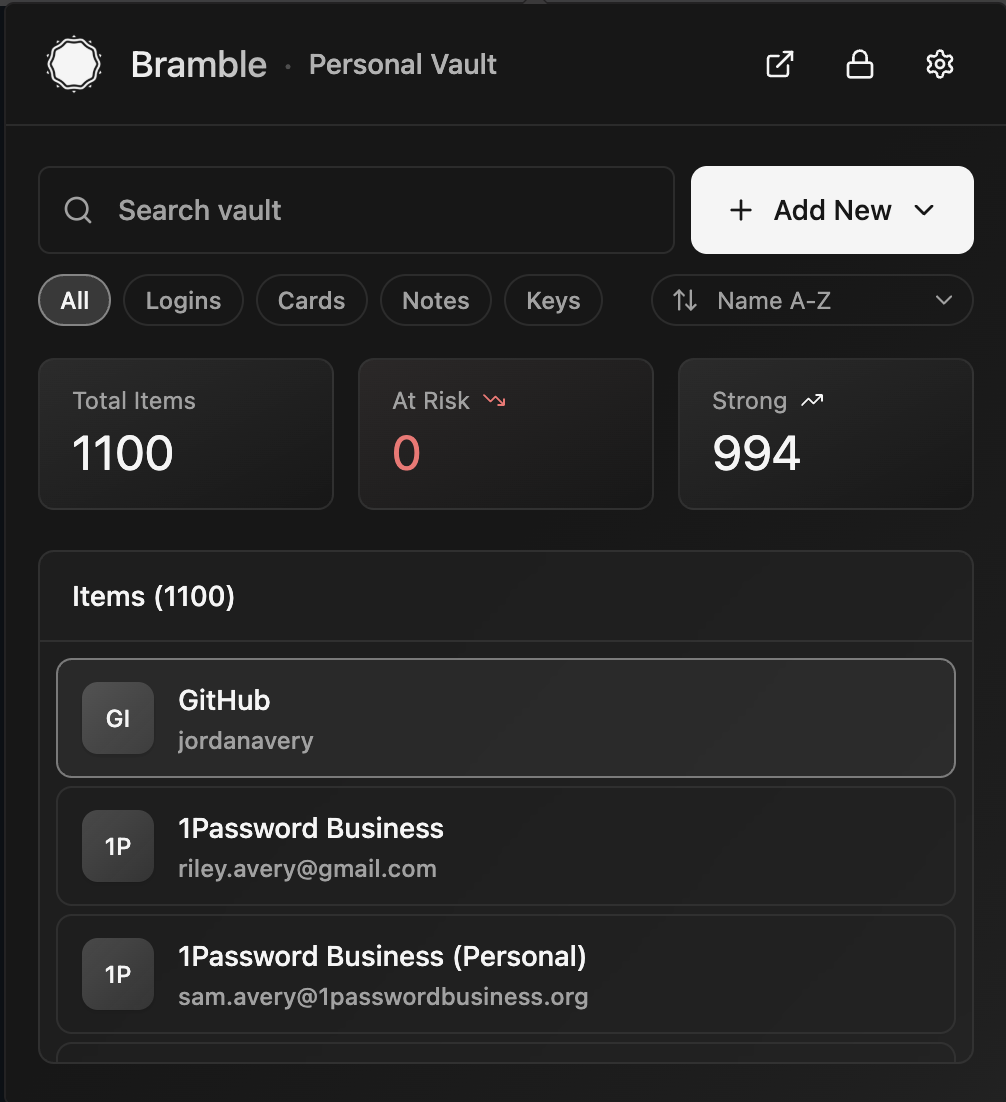 flythenimbus/bramble
Local-first password manager with direct device-to-device sync
 mongodb/kingfisher
Rileva segreti + validazione live. Mappa il raggio d'impatto. Revoca rapidamente. Usa la CLI o integra in Rust e Python.
 freelabz/secator
secator - il coltellino svizzero del pentester
 mindersec/minder
Piattaforma di sicurezza della catena di fornitura del software
 hashicorp/vault
Uno strumento per la gestione dei segreti, la crittografia come servizio e la gestione degli accessi privilegiati
 anchore/grype
Uno scanner di vulnerabilità per immagini container e filesystem
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…
 snyk/cli
Snyk CLI esegue la scansione e il monitoraggio dei tuoi progetti per vulnerabilità di sicurezza.
 praetorian-inc/titus
Scanner di segreti ad alte prestazioni. CLI, libreria Go, estensione Burp Suite ed estensione Chrome. 487 regole di rilevamento con validazione delle…
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 infisical/agent-vault
Un proxy di credenziali HTTP e vault per agenti AI come Claude Code, OpenClaw, Hermes, agenti personalizzati + harness, e altro.