
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 joshuapassos/cmf-watch-pro-2-ble-protocol
Protocollo BLE reverse-engineered per il CMF Watch Pro 2, con documentazione del layout GATT, frame di comando crittografati AES-128-CBC, handshake…
 m4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab
Laboratorio accademico di analisi e sfruttamento di CVE-2025-5548 in FreeFloat FTP Server 1.0.
 xcracker000/cve-2024-56426
CVE-2024-56426 Exploit Bootrom Exynos9830 - SM-G985F
 turretsec/disclosure-thinkware-u3000
Tre vulnerabilità non autenticate nel protocollo di controllo WiFi locale della dashcam Thinkware U3000: scrittura arbitraria di file, lettura…
 jas502n/decompiler_tools
Strumenti
 nccgroup/android_demystification_toolbox
ADT è un set di strumenti progettato per aiutare a modellare il comportamento delle applicazioni, ricercare e testare le vulnerabilità di sicurezza e…
 crussella0129/tricorne
un Fedora remix focalizzato su pentesting e tooling purple hat
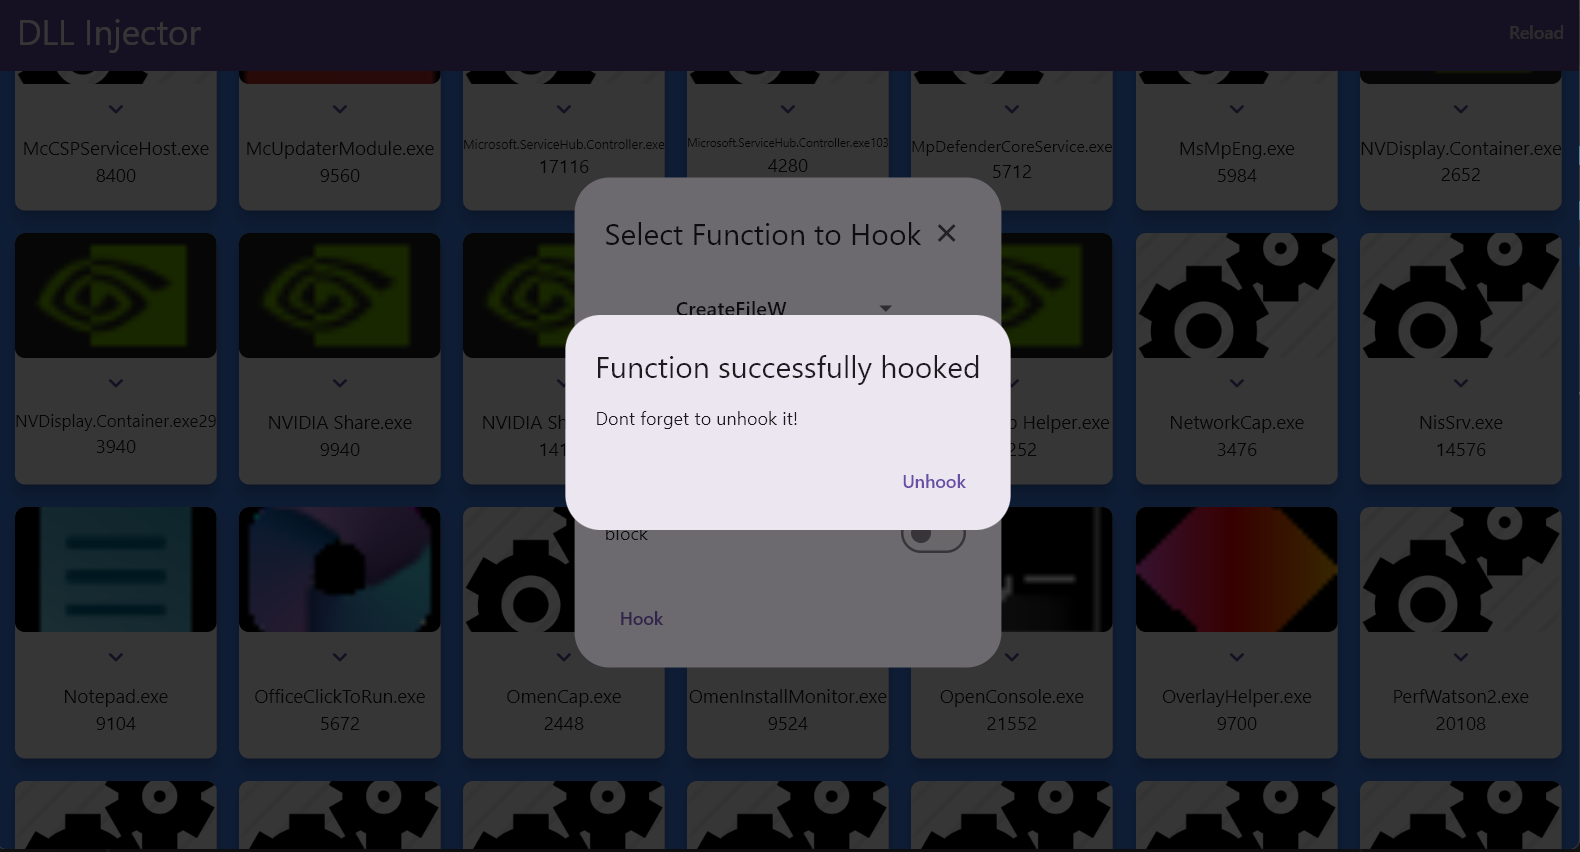 yasharote/dll-injector
Uno strumento desktop che consente di iniettare DLL, effettuare hooking di funzioni WinAPI come CreateFileW e modificare il comportamento dei…
 prophetcraft/jarhunter
Strumento di analisi JAR per esplorare, cercare ed estrarre classi specifiche da file JAR di grandi dimensioni con ricerca bytecode, estrazione…
 xernary/cve-2026-82539
Avviso di sicurezza per la vulnerabilità di buffer overflow in TOTOLINK a720r
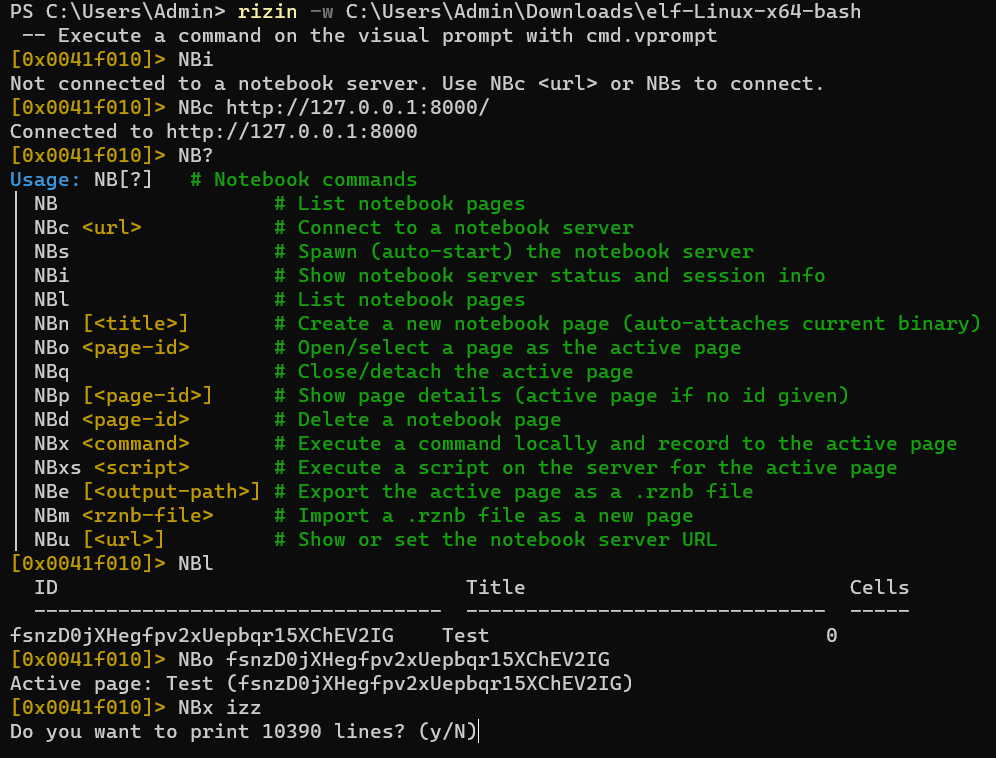 rizinorg/rizin-notebook
Un blocco note per scrivere appunti mentre si usa rizin!
 cyber-defence-campus/netgear_r6700v3_circled
Dimostrare alcune funzionalità di Morion generando un exploit per CVE-2022-27646 (stack buffer overflow sui router Netgear R6700v3).
 novaek/cve-2026-0073-research
CVE-2026-0073 è una RCE con un punteggio di gravità CVSS di 8,3, e qui spiegheremo come funziona.
 boredpentester/abl_rop
Sperimentazione con CVE-2022-20120 (Pixel Bootloader / ABL) utilizzando Unicorn, derivato dall'emulatore di eShard su…
 tekkenbugattii/linusware-source-code-internal
Motore di runtime con reverse engineering per Roblox/Luau con hooking della VM, rimappatura degli opcode, escalation delle capacità e ambiente script…
 mutur4/unisocbootroms
Questa è una raccolta di BootROM Unisoc estratte da vari chipset Unisoc tramite CVE-2022-38694
 spiralbl0ck/cve-2022-3653
CVE-2022-3653 solo il componente c++ in Vulkan per uno studio successivo
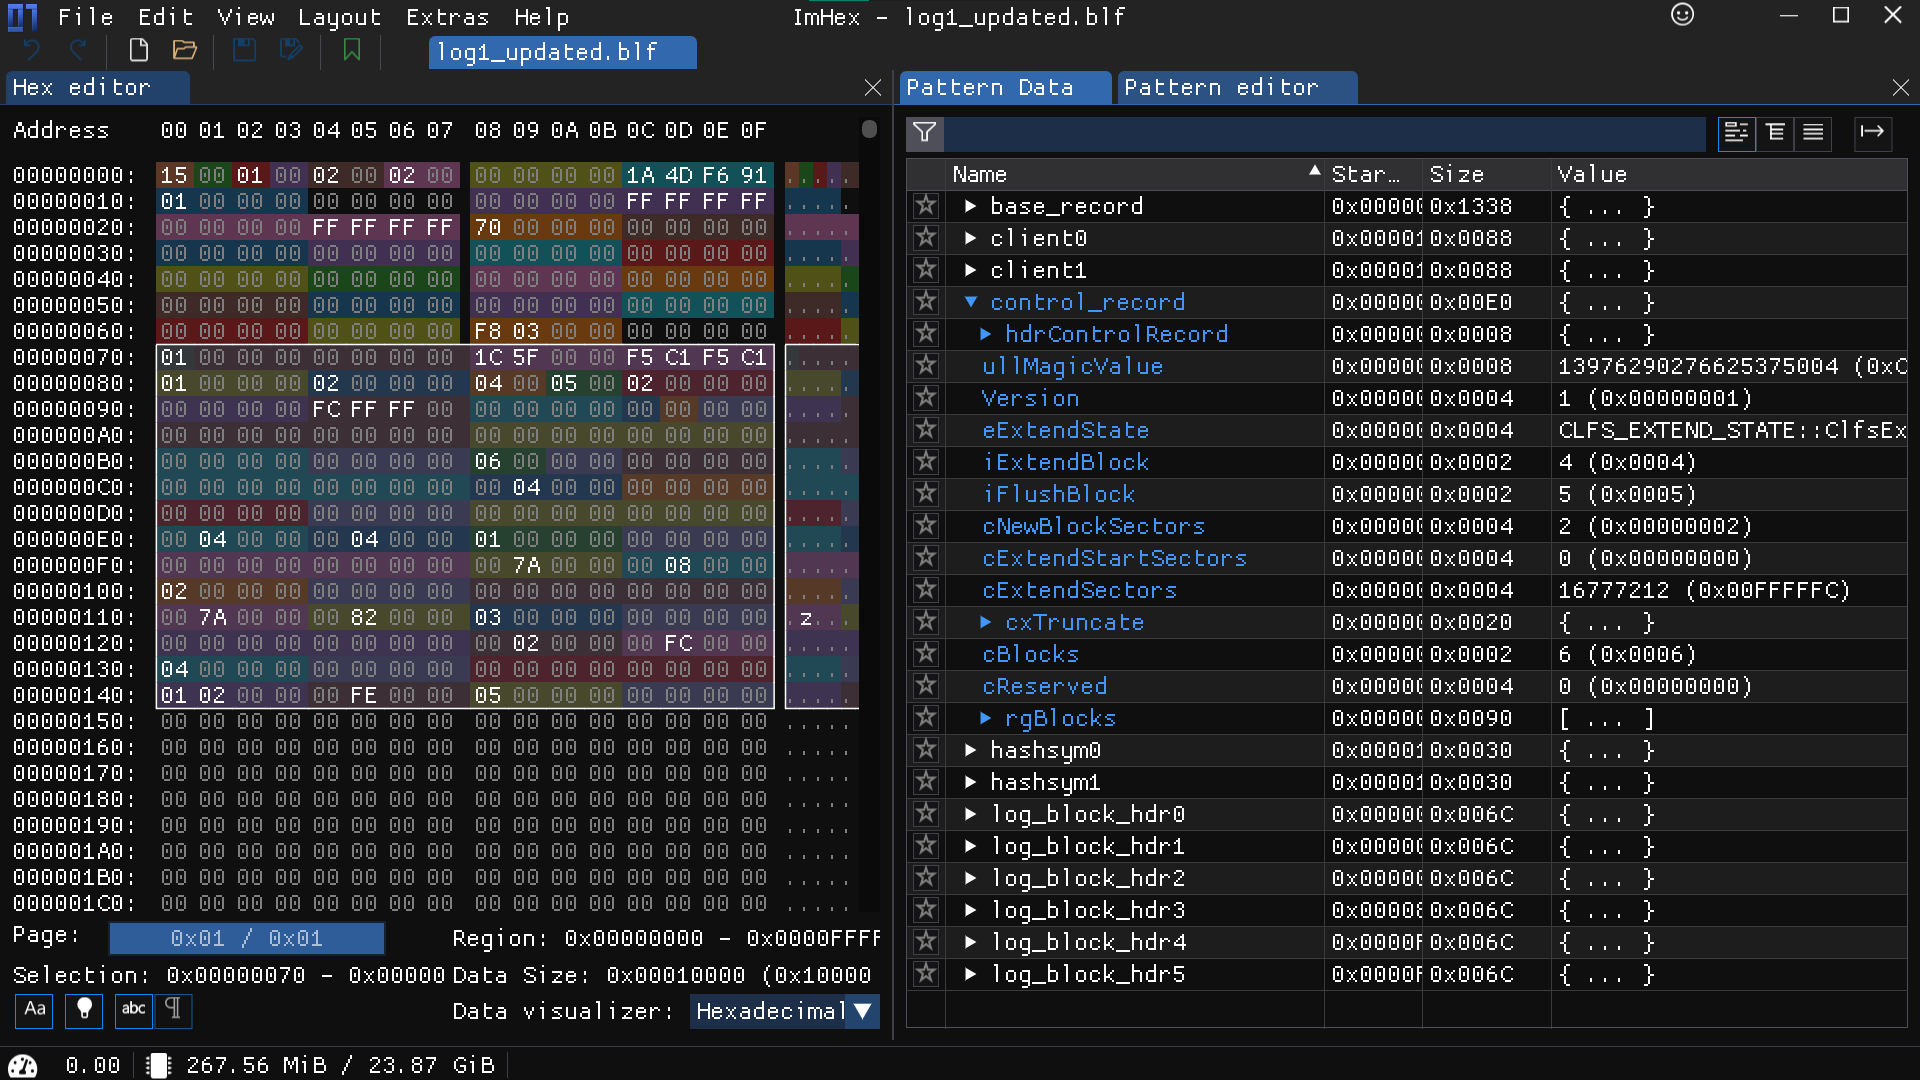 romanrybachek/cve-2023-36900
Denial-of-Service PoC | Writeup | Header con strutture CLFS | Pattern Imhex per estensione .blf








