
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 jwalker/frida-ios-dump-modern
Uno strumento di dump iOS per Frida aggiornato, con supporto per le ultime API di Frida 17.5.2
 sensepost/dotnethookertoolkit
Toolkit basato su Frida per iniezione in .NET Framework e hooking di metodi gestiti, per tracciamento runtime, risoluzione di punti di ingresso…
 ic3-512/linux-root-kit
Simulazione end-to-end di un attacco di dependency confusion in Python, escalation dei privilegi di sudo (CVE-2025-32463) e persistenza basata su…
 finngineering/ch55x_firmware_extractor
Estrattore di firmware per microprocessori CH55x
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) port dell'exploit del kernel per il firmware Taiwan di REDMI K90 Pro Max (myron, WPMTWXM) — offset, guida alla…
 knight0x07/bibi-windows-wiper-analysis
Analisi Tecnica del Wiper Bibi-Windows che Colpisce Organizzazioni Israeliane
 rin449/bhpai
Piattaforma di analisi malware multi-formato che combina un sandbox Windows Ring-3 stealth, analizzatori statici PE/PDF, recupero chiavi ransomware e…
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
Console portatile cloud Logitech · GhostLock CVE-2026-43499 tentativo di root
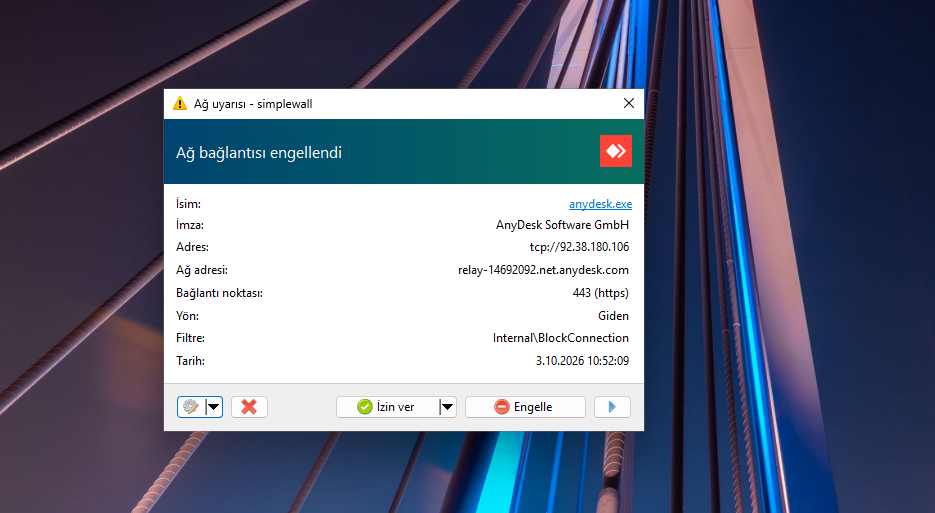 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Write-up di reverse engineering di shellcode Python che esegue APC injection in AnyDesk, esfiltra verso un C2 tramite HTTPS con AES/RSA e persiste…

 diyiqiuye/cve-2025-21479-fx5p
Root temporaneo per OPPO Find X5 Pro (PFEM00) tramite CVE-2025-21479 + KernelSU LKM late-load (cloud-buildable)
 malwareman007/cve-2022-21971
POC di CVE-2022-21971
 vaginessa/cve-2020-0041-pixel-3a
Exploit di escalation locale dei privilegi per il bug Android Binder CVE-2020-0041 (Pixel 3a)
 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
Analisi di reverse engineering di Salat Stealer, un info-stealer basato su Go che utilizza un'esca proxy di Telegram, comunicazione C2 e blocchi di…
 virus-or-not/cve-2026-32202
Genera file LNK con strutture _IDCONTROLW appositamente create per ricercare le vulnerabilità di spoofing della Shell di Windows CVE-2026-21510 e…
 nccgroup/ghidra-mtk-loader
Caricatore Ghidra per il formato immagine firmware modem md1img MediaTek
 jacobpimental/nanocore_extractor
Estrae il campione nanocore da script AutoIT compilato
 wuyou6956-glitch/cve-2026-1668-poc
Proof-of-concept exploit per CVE-2026-1668 nel firmware degli switch TP-Link, che distribuisce un payload MIPS in grado di fornire una shell root sui…








