
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 ericpardee/fire-hd-ownership
Compromissione di un tablet che Amazon continuava a spegnere — write-up su CVE-2022-38181, quattro modelli di IA e un blog
 mouseos/aquos-r6-ghostlock
Exploit root temporaneo per Sharp AQUOS R6 A101SH S0029 tramite GhostLock CVE-2026-43499
 ramenfast/zenfone9-root
Root temporaneo (uid 0) su un ASUS Zenfone 9 con bootloader bloccato tramite CVE-2025-21479 + un leak di indirizzo fisico basato su perf. GPLv3.
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Analisi di reverse engineering del Dropper GCleaner, un malware che utilizza un'infrastruttura C2 resiliente, il caricamento di driver del kernel,…
 20enderdude20/ghidra_v810_v830
Modulo di descrizione del processore Ghidra per le famiglie NEC/Renesas v810 e v830
 jwalker/frida-ios-dump-modern
Uno strumento di dump iOS per Frida aggiornato, con supporto per le ultime API di Frida 17.5.2
 sensepost/dotnethookertoolkit
Toolkit basato su Frida per iniezione in .NET Framework e hooking di metodi gestiti, per tracciamento runtime, risoluzione di punti di ingresso…
 ic3-512/linux-root-kit
Simulazione end-to-end di un attacco di dependency confusion in Python, escalation dei privilegi di sudo (CVE-2025-32463) e persistenza basata su…
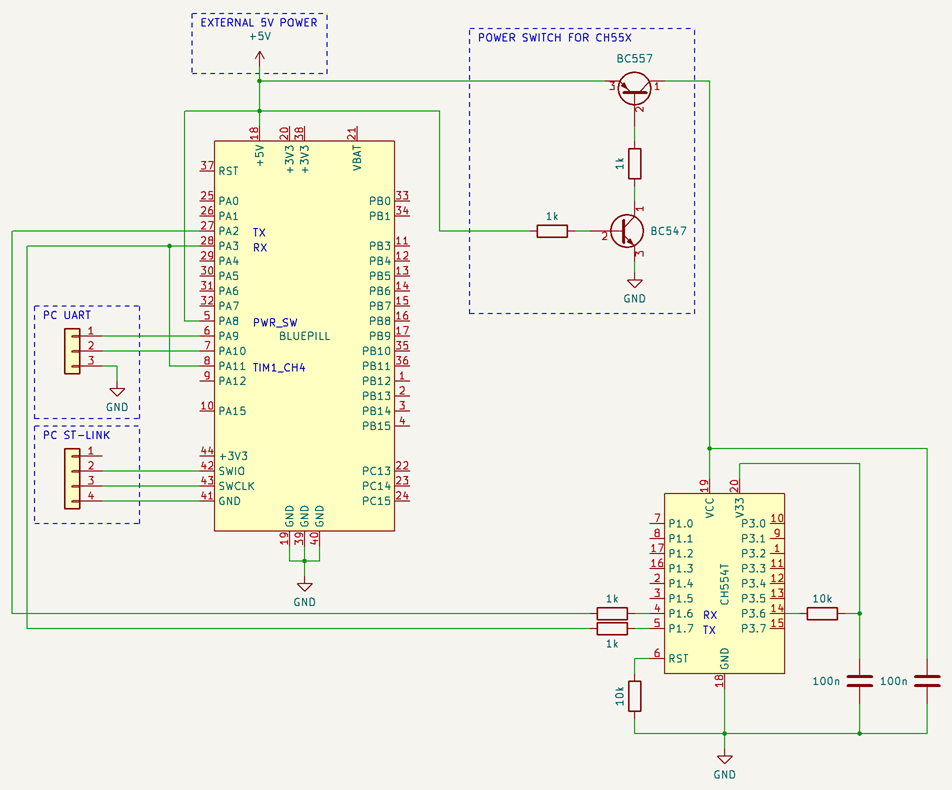 finngineering/ch55x_firmware_extractor
Estrattore di firmware per microprocessori CH55x
 cplusplus17/deco-filepush-disclosure
Divulgazione e PoC per una vulnerabilità di lettura/scrittura di file con privilegi di root nel canale di debug del TP-Link Deco XE75 Pro V3 (opcode…
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) port dell'exploit del kernel per il firmware Taiwan di REDMI K90 Pro Max (myron, WPMTWXM) — offset, guida alla…
 knight0x07/bibi-windows-wiper-analysis
Analisi Tecnica del Wiper Bibi-Windows che Colpisce Organizzazioni Israeliane
 rin449/bhpai
Piattaforma di analisi malware multi-formato che combina un sandbox Windows Ring-3 stealth, analizzatori statici PE/PDF, recupero chiavi ransomware e…
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
Console portatile cloud Logitech · GhostLock CVE-2026-43499 tentativo di root
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Write-up di reverse engineering di shellcode Python che esegue APC injection in AnyDesk, esfiltra verso un C2 tramite HTTPS con AES/RSA e persiste…
 diyiqiuye/cve-2025-21479-fx5p
Root temporaneo per OPPO Find X5 Pro (PFEM00) tramite CVE-2025-21479 + KernelSU LKM late-load (cloud-buildable)
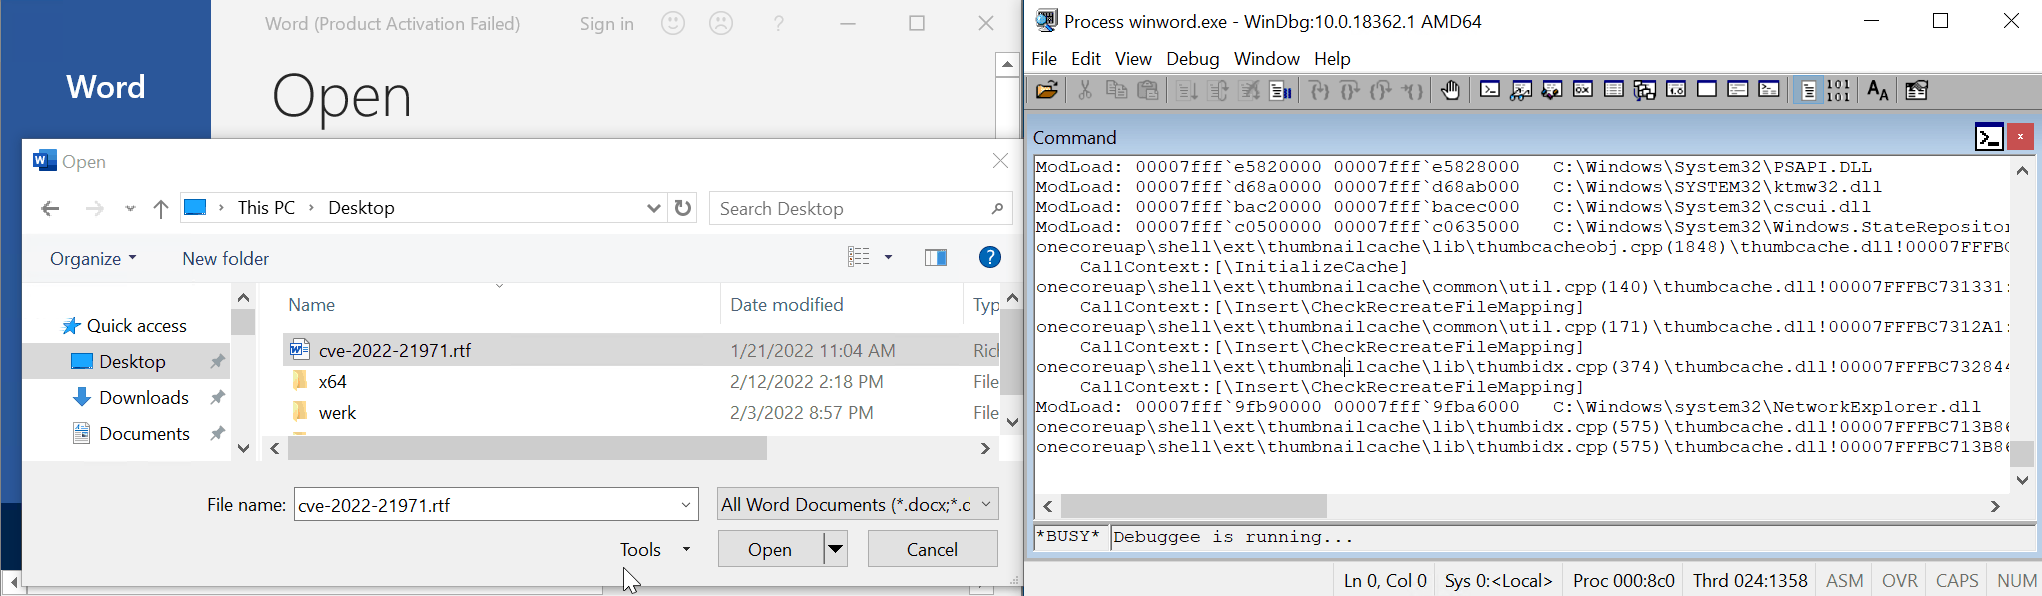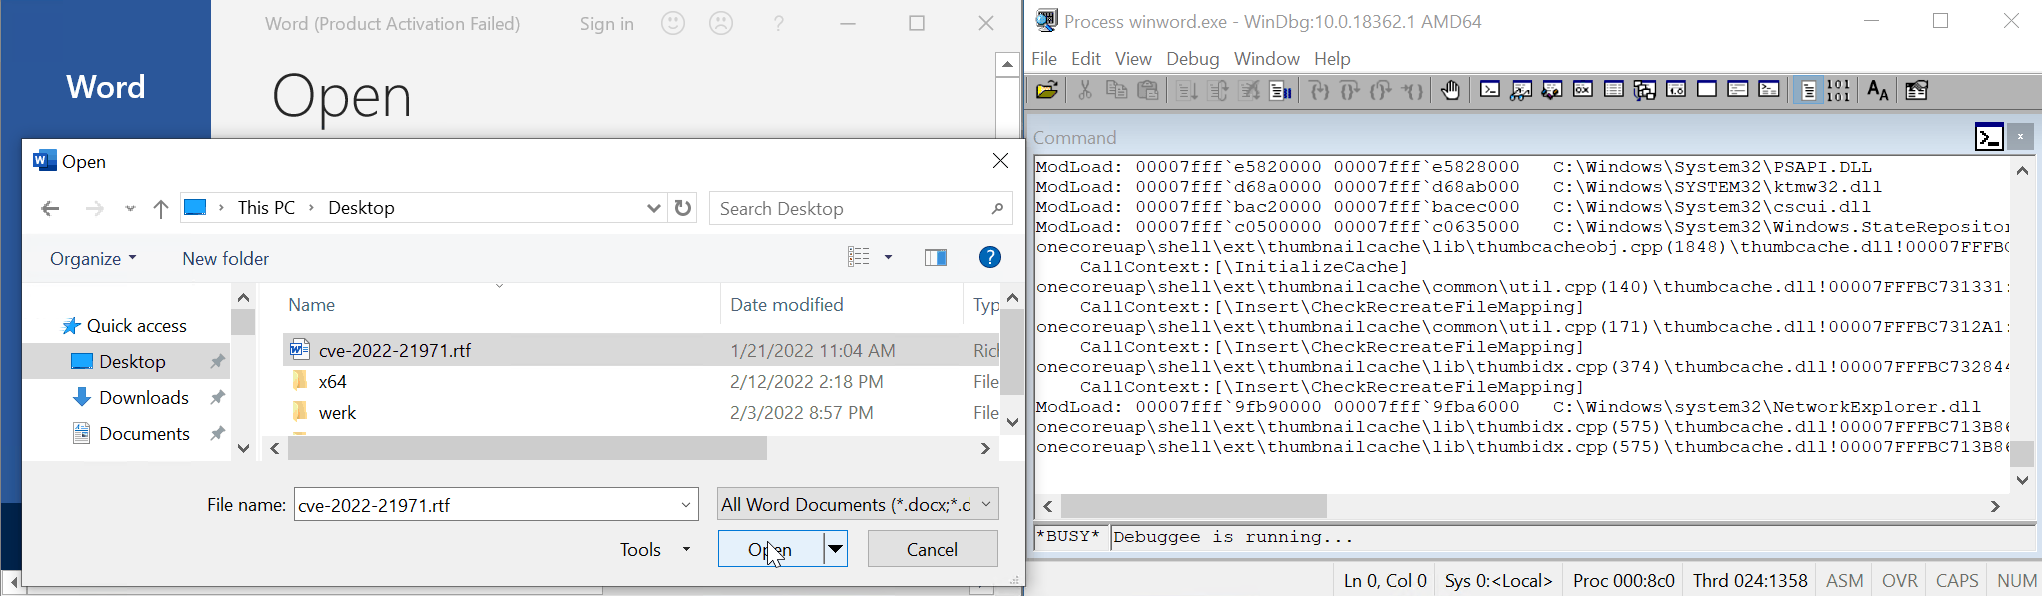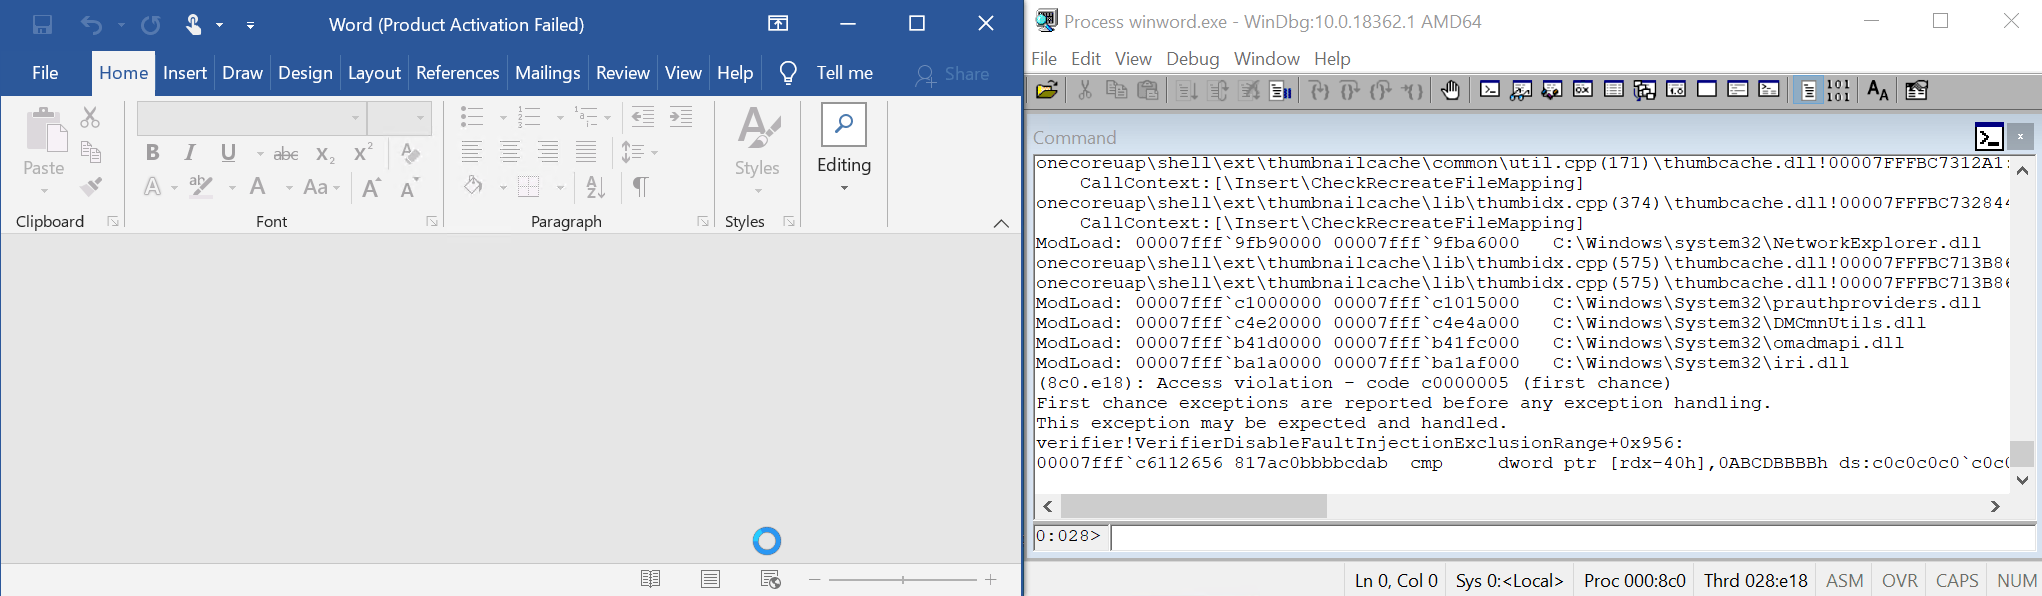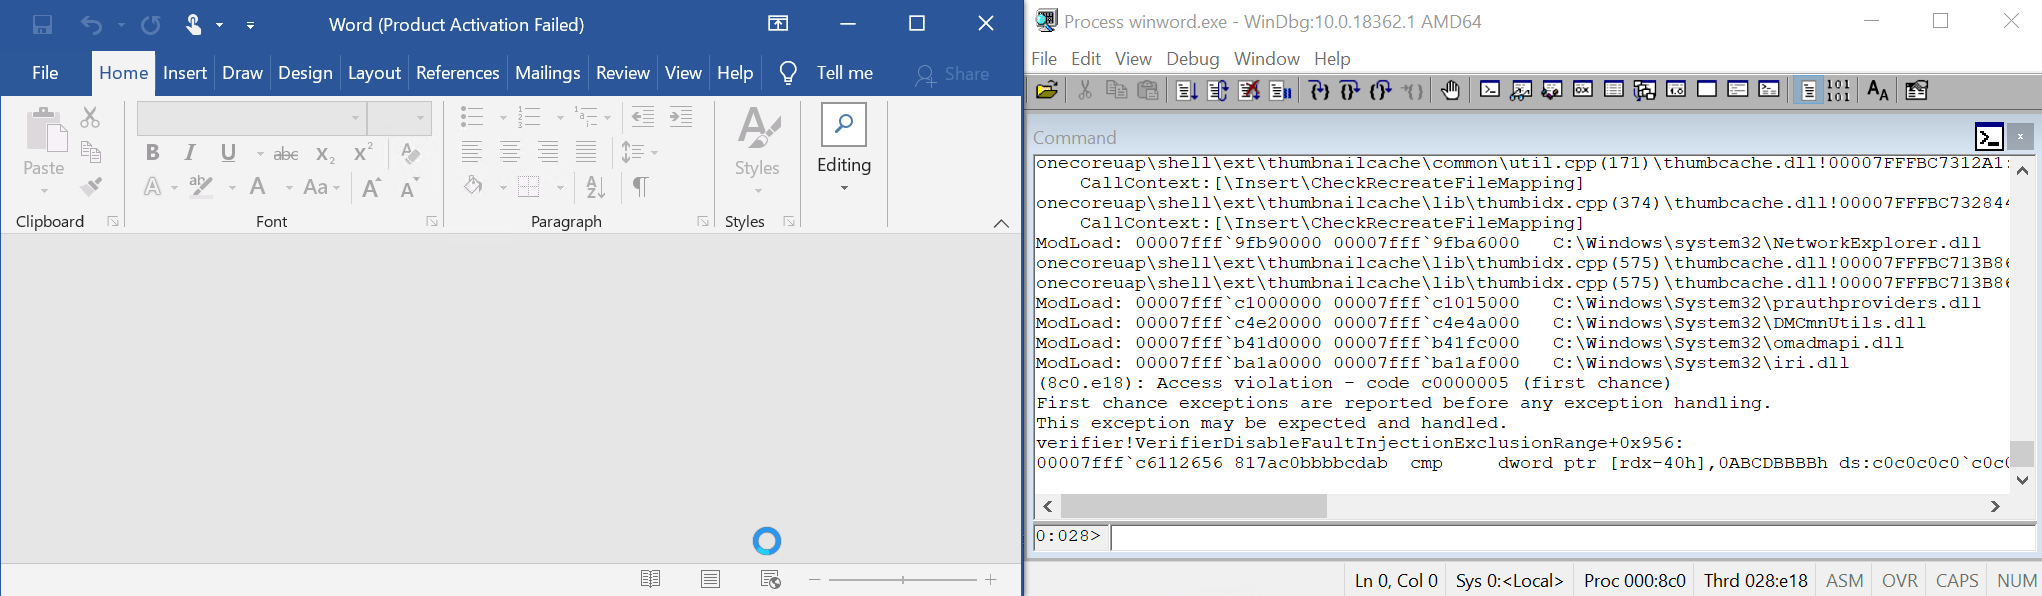 malwareman007/cve-2022-21971
POC di CVE-2022-21971








