
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Reverse Engineering — Pagina 72 | Kitploit
Categorie

Reverse Engineering

Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 giorno fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k14h 23m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 mese fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3 mesi fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k3 giorni fa
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k23 giorni fa
angr preview#7

angr

GitHubangr/angr
9.0k1 giorno fa
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k8 mesi fa
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k7 giorni fa
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k3 mesi fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1827 risultati
Xiaomi-C200-Firmware-Analysis preview

Xiaomi-C200-Firmware-Analysis

GitHubh3xdum/xiaomi-c200-firmware-analysis

Da UART a Root: Irtrompersi nel Xiaomi C200 via U-Boot
embedded-systems-securityprivilege-escalationiot-security+6
1110 mesi fa
PhaseDump preview

PhaseDump

GitHubmalwaretech/phasedump

Strumento Python per decriptare i moduli W32/Phase
encryption-decryption-toolsreverse-engineeringforensics+2
711 anni fa
fsop-finder preview

fsop-finder

GitHubxf1les/fsop-finder

Plugin per Binary Ninja che analizza glibc libio alla ricerca di percorsi di codice FSOP in grado di dirottare il flusso di controllo e il puntatore…
static-analysismemory-forensicsvulnerability-analysis+5
124 anni fa
rmg-s9180-fzg1 preview

rmg-s9180-fzg1

GitHubhackyangwen-lgtm/rmg-s9180-fzg1

# Root My Galaxy SM-S9180 (dm3q) S9180ZHS8FZG1 payload port - CVE-2026-43499 + KernelSU LKM
android-securityprivilege-escalationexploitation+4
71 mese fa
sc2elf preview

sc2elf

GitHubdump-guy/sc2elf

Semplice app dotnet Native AOT che utilizza LibObjectFile per convertire shellcode in ELF
reverse-engineeringshellcodemalware-analysis+1
103 anni fa
Cassowary-CVE-2024-23222-x86_64 preview

Cassowary-CVE-2024-23222-x86_64

GitHubfuzzysecurity/cassowary-cve-2024-23222-x86_64

Adattamento di Cassowary CVE-2024-23222 per Linux x86_64
memory-forensicsvulnerability-analysisexploitation+4
107 mesi fa
CVE-2023-46012 preview

CVE-2023-46012

GitHubdest-3/cve-2023-46012

Vulnerabilità di Stack Buffer Overflow nel IGD UPnP di LINKSYS AC1900 EA7500v3 che consente l'Esecuzione Remota di Codice
embedded-systems-securityiot-securityvulnerability-analysis+6
71 anno fa
zipdefrag preview

zipdefrag

GitHubnccgroup/zipdefrag

Presentato a Recon Montreal 2018
embedded-systems-securitymemory-forensicsreverse-engineering+3
78 anni fa
CVE-2026-23111 preview

CVE-2026-23111

GitHubbaba01hacker666/cve-2026-23111

Kernel Linux nf_tables Use-After-Free (CVE-2026-23111) — LPE PoC
privilege-escalationmemory-forensicsvulnerability-analysis+5
73 mesi fa
s26-m1q-ghostlock-selinux preview

s26-m1q-ghostlock-selinux

GitHubxrzcc/s26-m1q-ghostlock-selinux

Ricerca su GhostLock CVE-2026-43499 per Galaxy S26 (SM-S942U1/m1q): SELinux Permissive ottenuto, port KASLR + tracefs, limite uid=0 documentato
android-securityprivilege-escalationvulnerability-analysis+4
61 mese fa
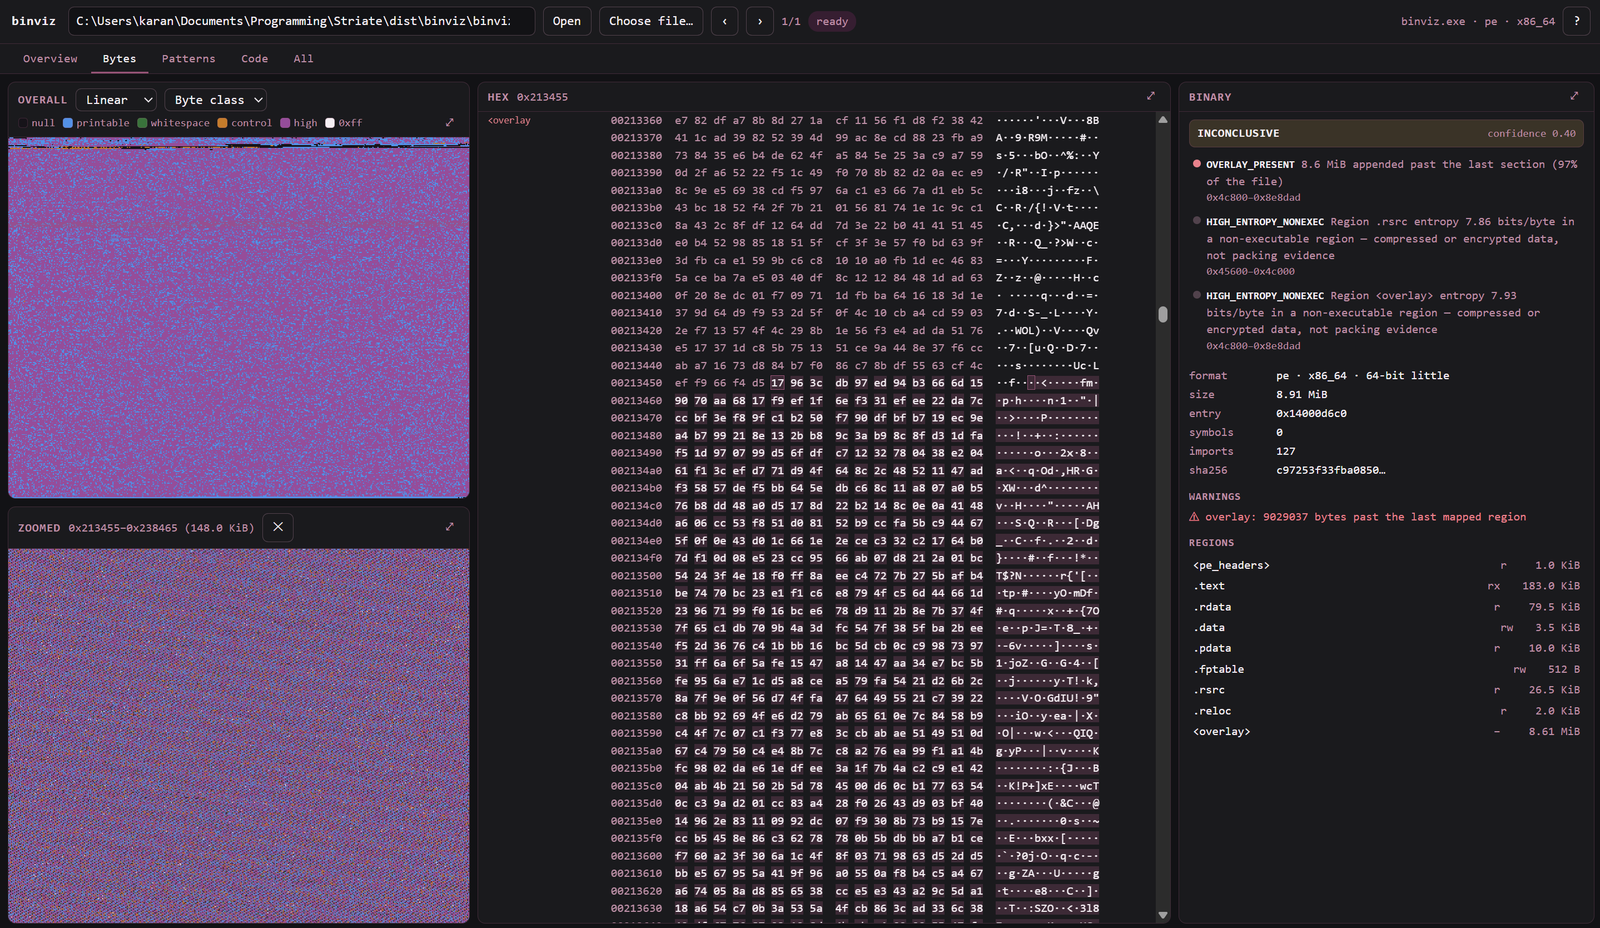
binviz preview

binviz

GitHubkarankantaria/binviz

Visualizzatore binario e strumento di triage — superfici di entropia, classi di byte e Hilbert, dot plot e grafi di flusso di controllo su un unico…
static-analysisreverse-engineeringforensics+4
92 mesi fa
vivo_iqoo_neo_9_root_research_on_CVE-2025-21479 preview

vivo_iqoo_neo_9_root_research_on_CVE-2025-21479

GitHubreaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479

Strumento Caps-Root per iQOO Neo9 (PD2338C) senza sblocco** — schema di elevazione dei privilegi tramite scrittura fisica arbitraria basato su…
android-securityprivilege-escalationvulnerability-analysis+4
32 mesi fa
avdroot preview

avdroot

GitHubejfkdev/avdroot

Effettua il root di un emulatore Android Studio applicando una patch al suo ramdisk con Magisk — in puro Go.

android-securityprivilege-escalationweb-proxies-interception+6
91 mese fa
Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis preview

Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis

GitHubkaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis

Reverse engineering di Amadey Loader con x64dbg: risoluzione dinamica delle API, escalation dei privilegi del token, hook del keylogger, cattura…

dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
414 giorni fa
win-def-clickfix preview

win-def-clickfix

GitHubbackdoorskid/win-def-clickfix

Uno scanner che stima se Microsoft Defender è probabile che segnali un comando come ClickFix.
defensive-toolsstatic-analysisvulnerability-analysis+3
48 giorni fa
GZDoom-Arbitrary-Code-Execution-via-ZScript-PoC preview

GZDoom-Arbitrary-Code-Execution-via-ZScript-PoC

GitHubchainmanner/gzdoom-arbitrary-code-execution-via-zscript-poc

Prova di concetto per CVE-2024-54756, una vulnerabilità che ho trovato nel motore di scripting ZScript di GZDoom.
memory-forensicsvulnerability-analysisexploitation+5
121 anno fa
CVE-2016-2334 preview

CVE-2016-2334

GitHubicewall/cve-2016-2334

Exploit per CVE-2016-2334: heap overflow nel parser di archivi HFS+ di 7zip. Include un generatore di file HFS+ e script di analisi dell'heap di…
vulnerability-analysisexploitationreverse-engineering+3
108 anni fa
fatal_core_dump preview

fatal_core_dump

GitHubaxlan/fatal_core_dump

Un giallo sul debugging di core dump.

memory-forensicsexploitationreverse-engineering+5
127 mesi fa
Precedente1…717273…100Successivo








