
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
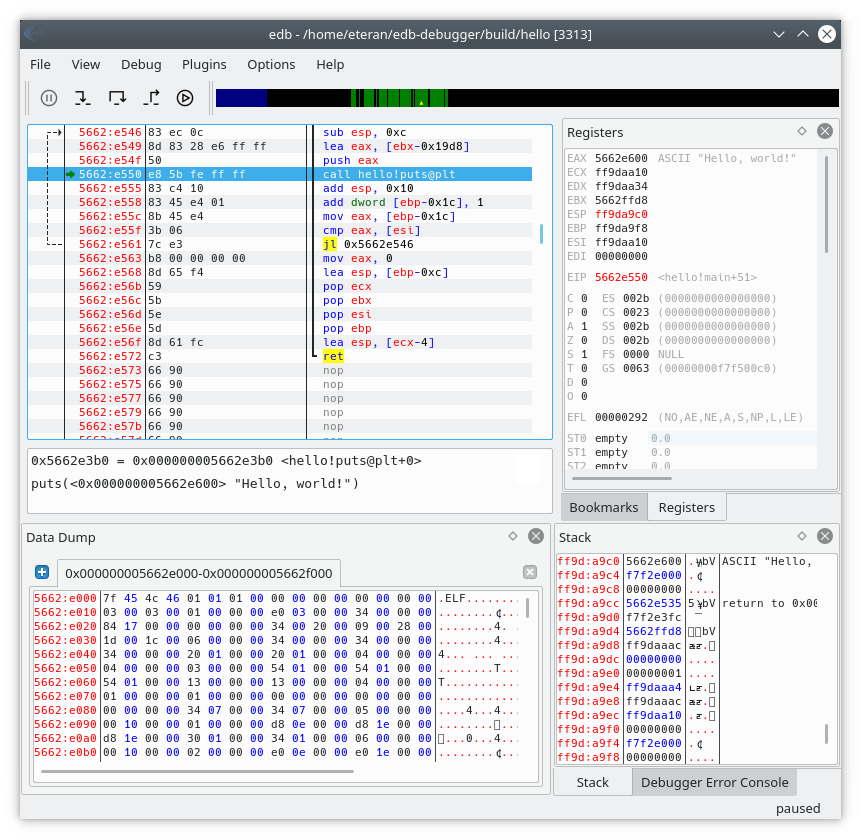
 eteran/edb-debugger
edb è un debugger multipiattaforma per AArch32/x86/x86-64.
 minglink/dsh-infinite-gen-5
DeepSeek v4.1 flash 逆向工具(无限五代) 求 Star 收藏 ⭐欢迎大家提交项目的改进
 hasherezade/pe-bear
Strumento di reversing per Portable Executable con una GUI intuitiva.
 longld/peda
PEDA - Assistenza allo Sviluppo di Exploit in Python per GDB
 openocd-org/openocd
Mirror ufficiale di OpenOCD in sola lettura (nessuna pull request)
 0xz0f/z0fcourse_reverseengineering
Corso strutturato di reverse engineering che copre binari Windows x64, assembly, debugging e analisi malware. Progettato per principianti e intermedi…
 t3l3machus/hoaxshell
Un generatore e gestore di payload per reverse shell Windows che abusa del protocollo http(s) per stabilire una reverse shell simile a un beacon.
 rednaga/apkid
Identificatore di applicazioni Android per packer, protettori, offuscatori e stranezze - PEiD for Android
 revng/revng
Open source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…
 vaib25vicky/awesome-mobile-security
Uno sforzo per creare un unico posto per tutte le cose utili relative alla sicurezza di Android e iOS. Tutti i riferimenti e gli strumenti…
 seemoo-lab/nexmon
Il framework di patch del firmware basato su C per chip WiFi Broadcom/Cypress che abilita la modalità monitor, l'iniezione di frame e molto altro.
 erocarrera/pefile
pefile è un modulo Python per leggere e lavorare con i file PE (Portable Executable)
 rizinorg/rizin
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX.
 jonathansalwan/ropgadget
Cerca gadget ROP in binari ELF, PE, Mach-O e Raw su architetture x86, ARM, MIPS e RISC-V. Supporta la generazione automatica di catene ROP e la…
 dwisiswant0/apkleaks
Scansionando il file APK per URI, endpoint e segreti.
 charles2gan/gda-android-reversing-tool
il decompilatore Android più veloce e potente (strumento nativo che funziona senza Java VM) per file APK, DEX, ODEX, OAT, JAR, AAR e CLASS. che…
 sinakarvandi/hypervisor-from-scratch
Codice sorgente di una serie di tutorial sull'hypervisor. Disponibile su: https://rayanfam.com/tutorials







