
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 may215/awesome-termux-hacking
⚡️Un elenco fantastico dei migliori strumenti di hacking per Termux
 xoreaxeaxeax/sandsifter
Il fuzzer del processore x86
 drk1wi/modlishka
Modlishka. Proxy inverso.
 joernio/joern
Piattaforma di analisi del codice open-source per C/C++/Java/Binary/Javascript/Python/Kotlin basata su code property graphs. Discord…
 jetbrains/fernflower
Decompiler da bytecode Java a Java, utilizzato in IntelliJ IDEA.
 worawit/blutter
Strumento di Reverse Engineering per Applicazioni Mobili Flutter
 chefkissinc/inferno
Emulatore di dispositivi Apple Silicon.
 cmu-sei/pharos
Strumenti di analisi statica automatizzata per programmi binari
 mentebinaria/retoolkit
Pacchetto preconfigurato di strumenti di reverse engineering e analisi malware per sistemi Windows x86/x64, con integrazione desktop e debugger…
 blacktop/ipsw
Coltellino svizzero per la ricerca iOS/macOS
 cs01/gdbgui
Interfaccia frontend basata su browser per gdb (debugger GNU). Aggiungi breakpoint, visualizza lo stack, visualizza strutture dati e altro ancora in…
 cea-sec/miasm
Framework di reverse engineering in Python
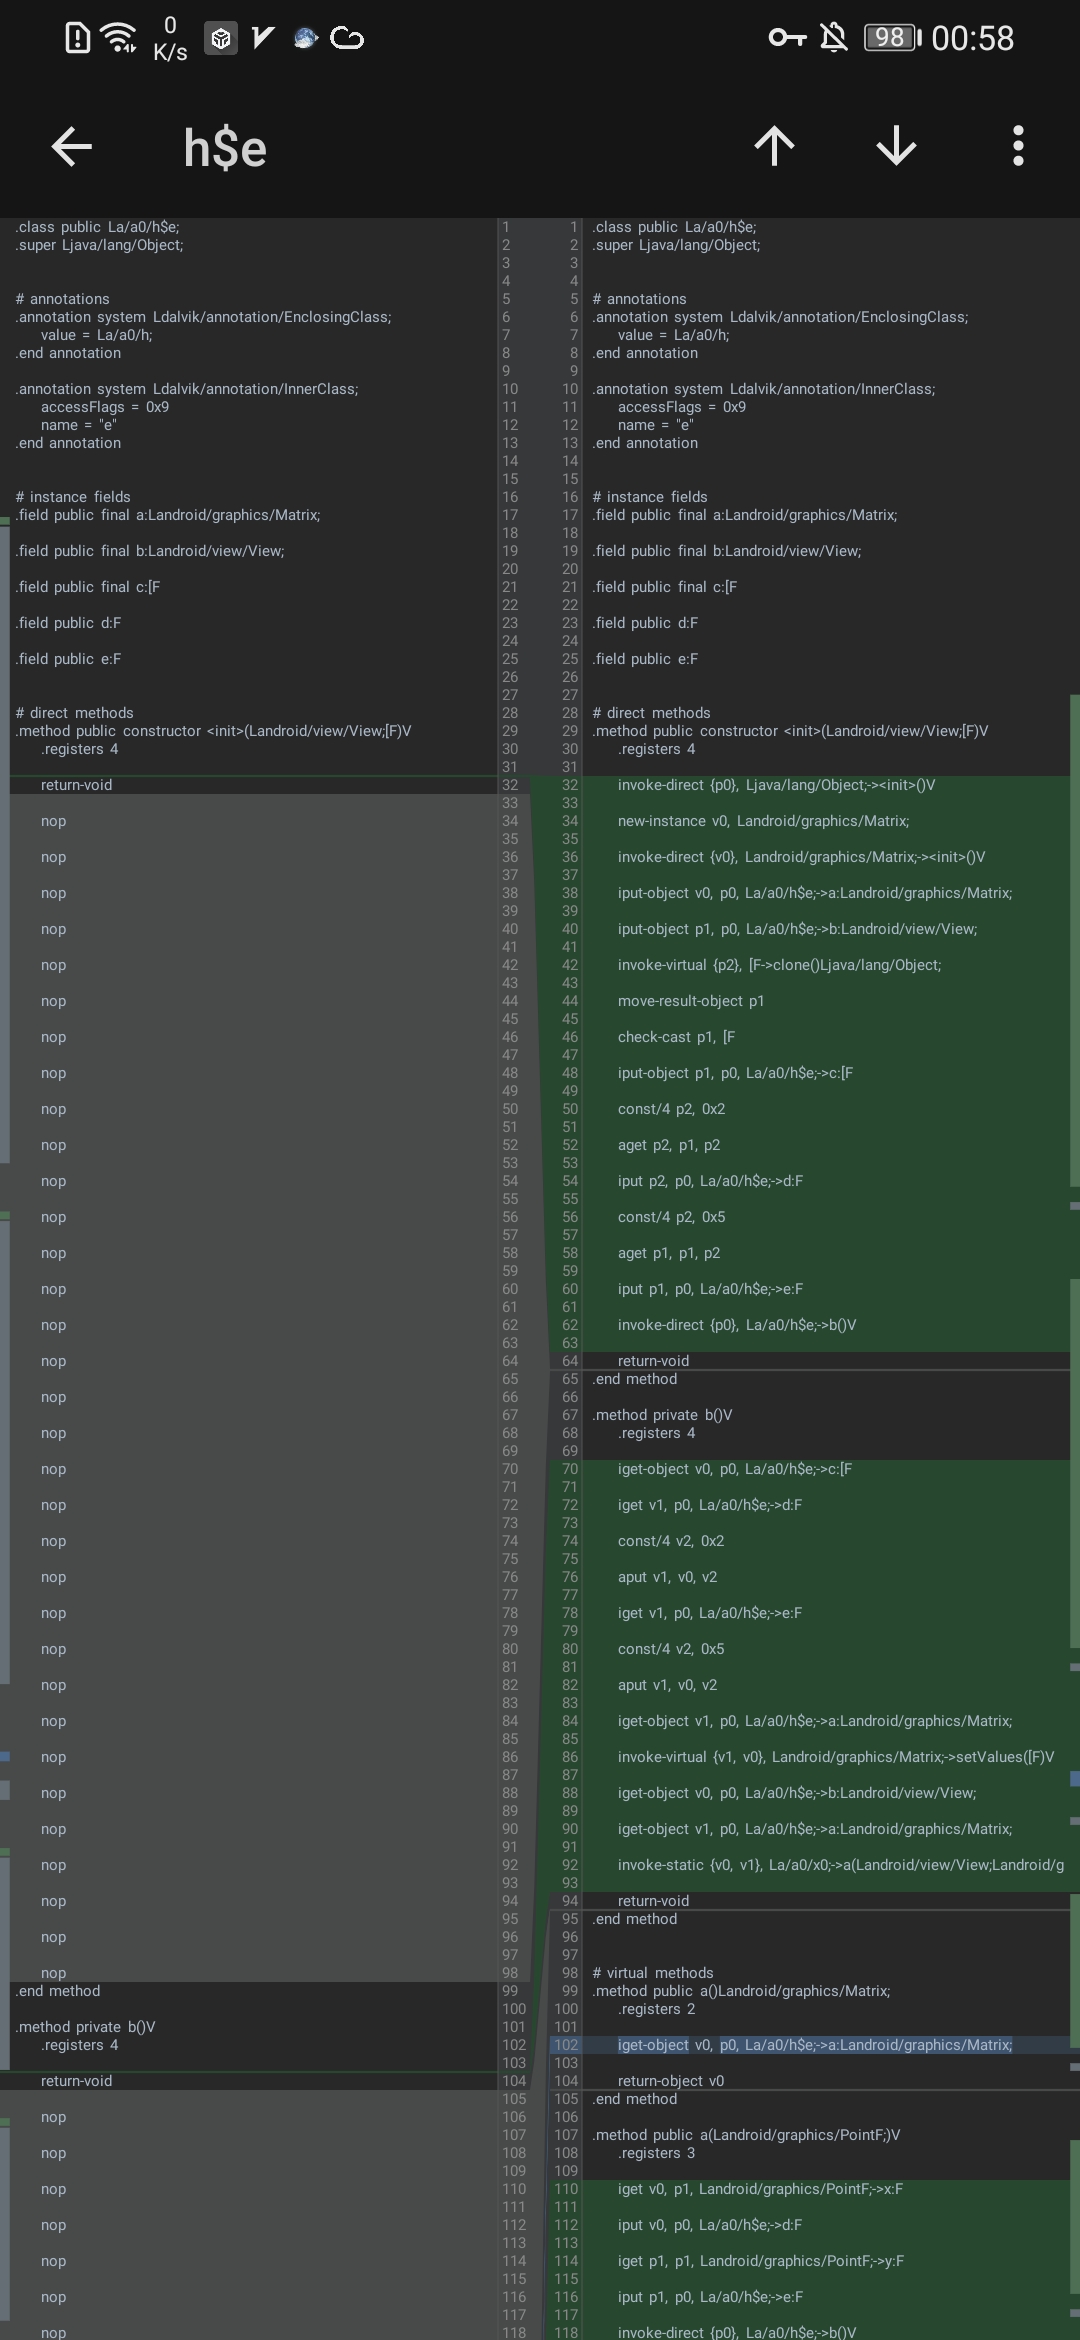 codinggay/blackdex
Unpacker APK per Android che estrae file DEX da app in esecuzione o installate su Android 5.0–12 senza root, Xposed o Frida, con supporto per…
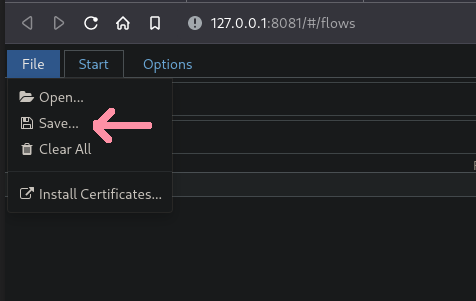 alufers/mitmproxy2swagger
Reverse-engineer automaticamente API REST tramite la cattura del traffico
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 hyperdbg/hyperdbg
Strumenti di debug nativi all'avanguardia
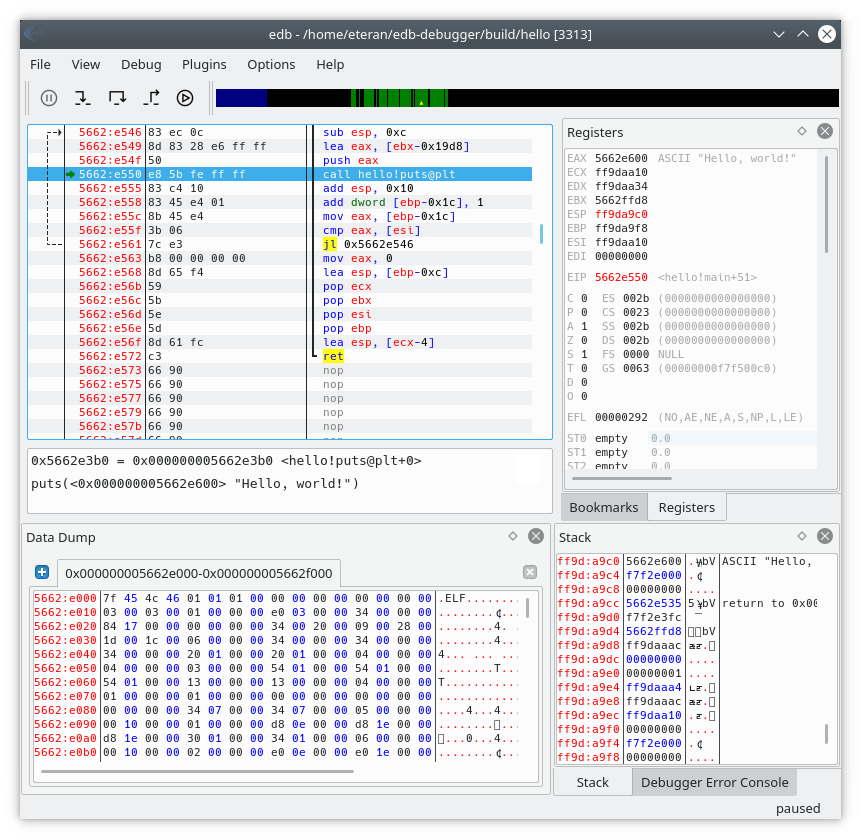 eteran/edb-debugger
edb è un debugger multipiattaforma per AArch32/x86/x86-64.
 hasherezade/pe-bear
Strumento di reversing per Portable Executable con una GUI intuitiva.








