
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit

 tanprathan/mobileapp-pentest-cheatsheet
La cheat sheet Mobile App Pentest è stata creata per fornire una raccolta concisa di informazioni di alto valore su argomenti specifici del…
 avast/retdec
RetDec è un decompilatore di codice macchina ri-targetizzabile basato su LLVM.
 unicorn-engine/unicorn
Framework di emulatore CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
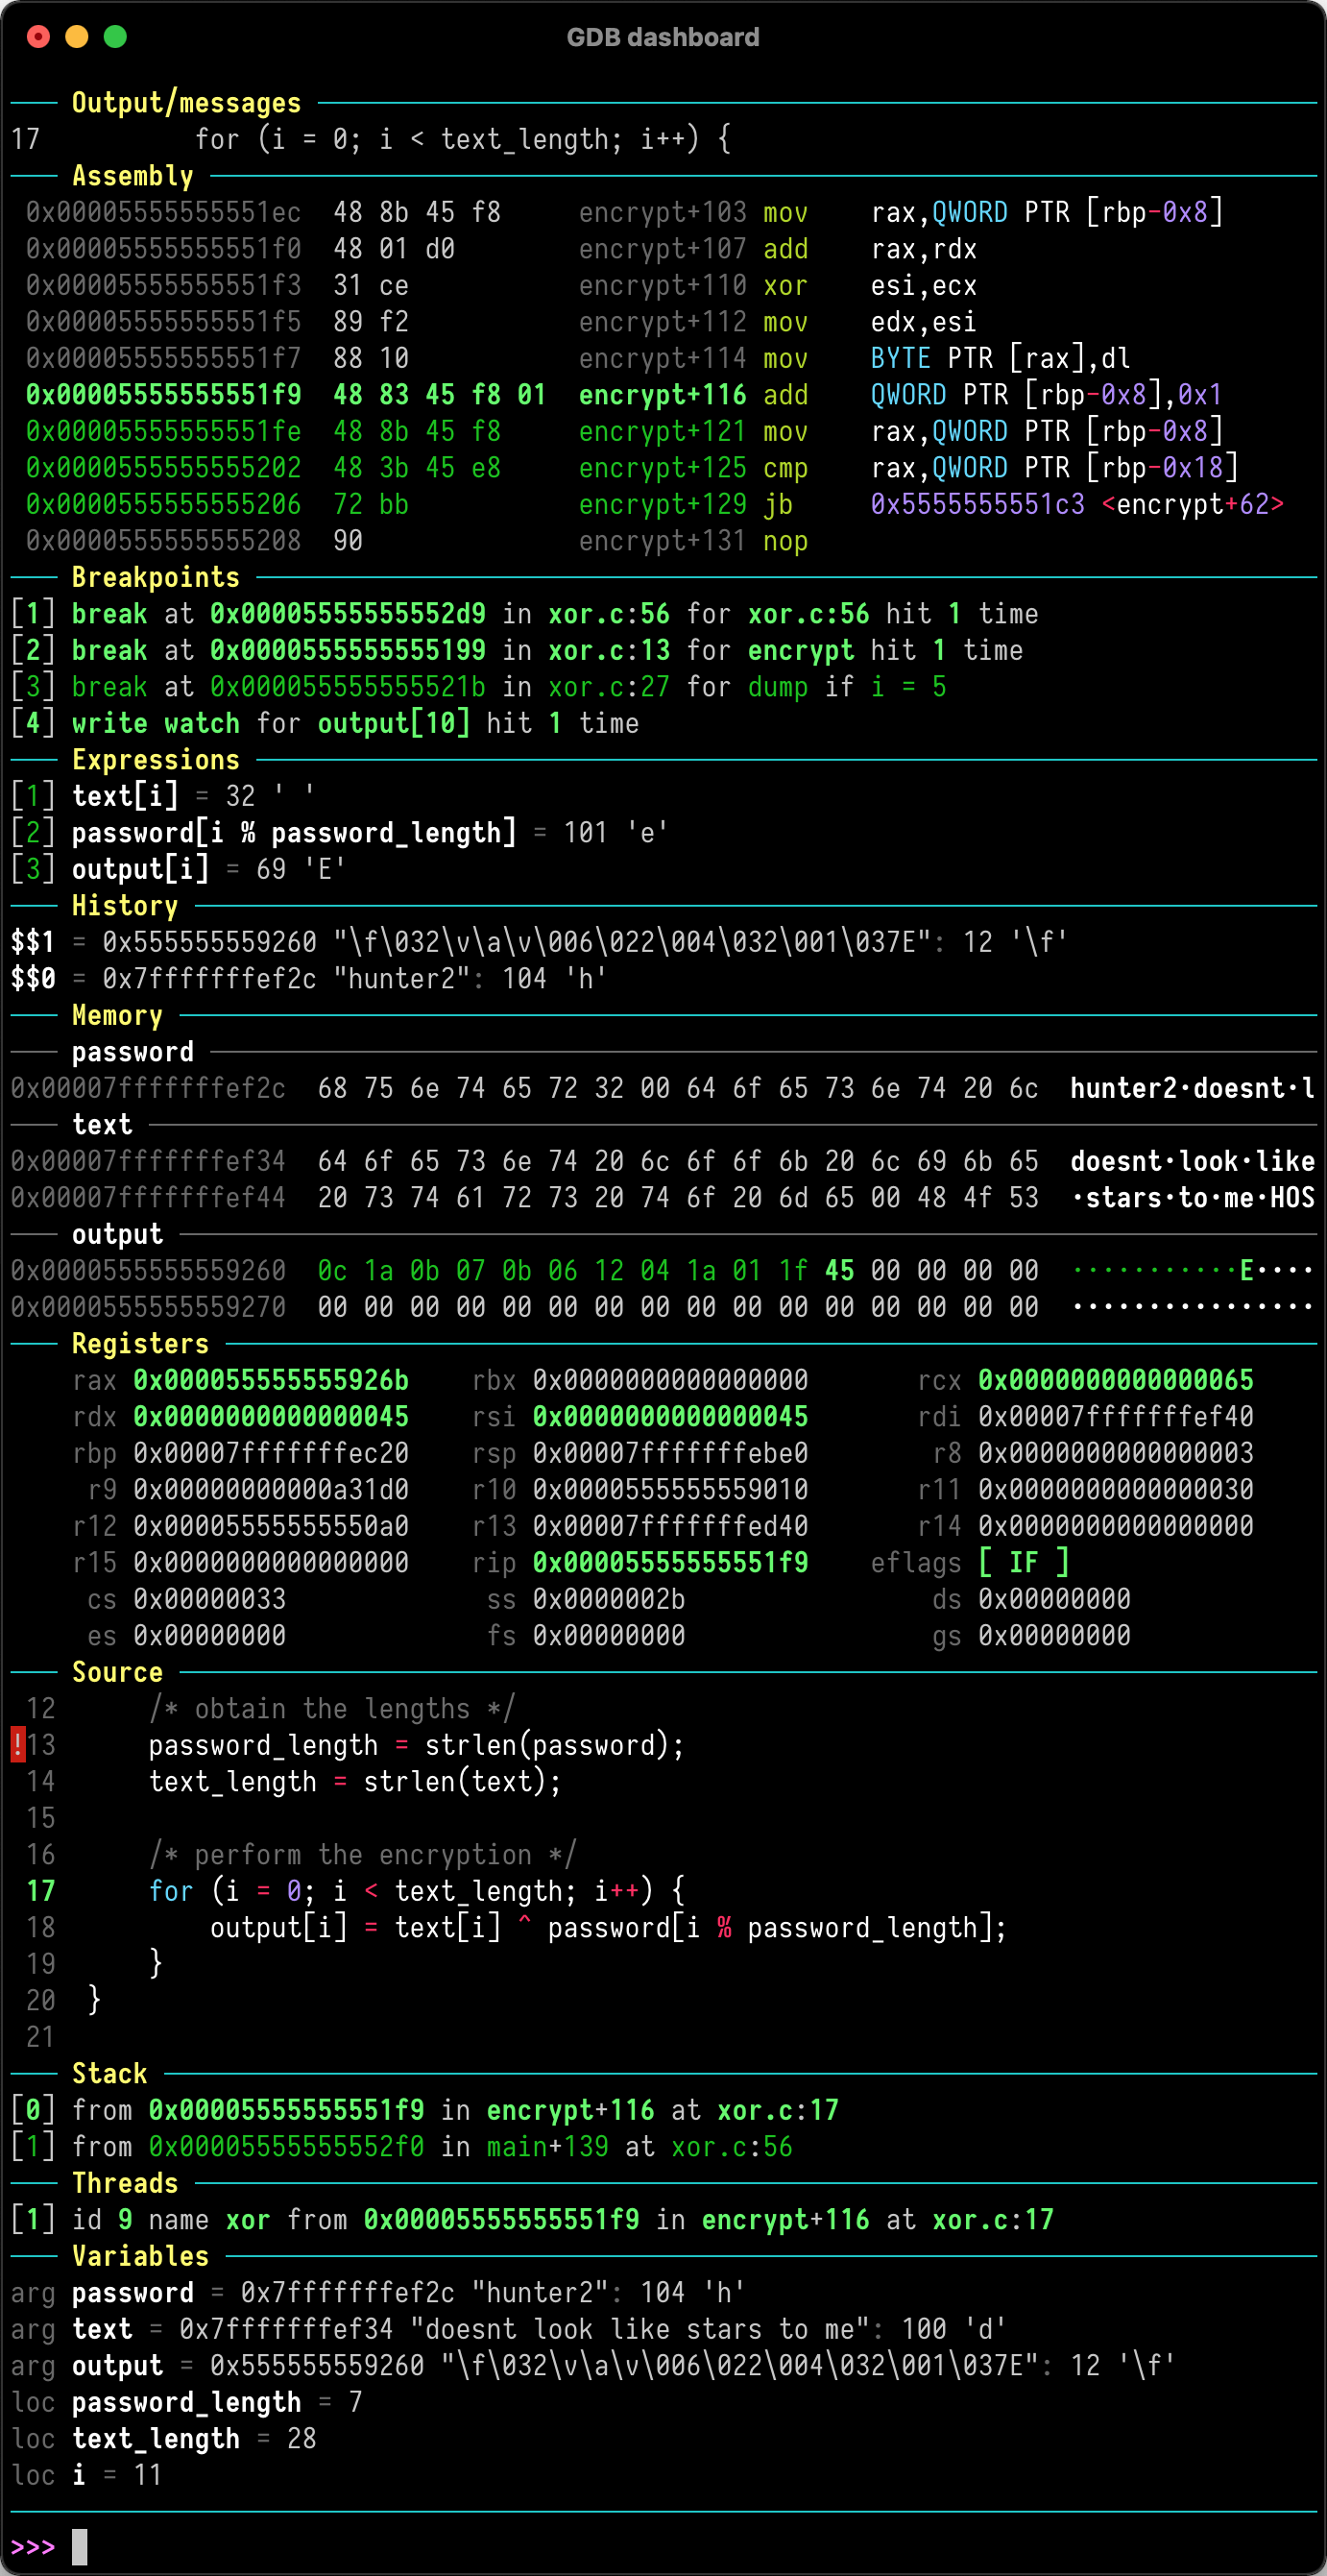 cyrus-and/gdb-dashboard
Interfaccia modulare per GDB che fornisce un dashboard visivo con pannelli personalizzabili per ispezionare registri, codice sorgente, assembly e…
 qilingframework/qiling
Un vero framework di emulazione binaria strumentabile.
 ffffffff0x/1earn
Quadro di conoscenze di sicurezza mantenuto dal team ffffffff0x, il contenuto include ma non si limita a: sicurezza web, sicurezza industriale,…
 zrax/pycdc
Disassemblatore e decompilatore di bytecode Python in C++
 idoka/awesome-canbus
:articulated_lorry: Strumenti, hardware e risorse fantastici per il bus CAN per ricercatori di sicurezza informatica, ingegneri inversi e…
 rizinorg/rizin
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX.
 mandiant/flare-floss
FLARE Obfuscated String Solver - Estrae automaticamente stringhe offuscate da malware.
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 riscv-software-src/riscv-isa-sim
Simulatore funzionale dell'ISA RISC-V che supporta molteplici estensioni (RV32/64, V, crittografia) con modalità di debug interattivo, integrazione…

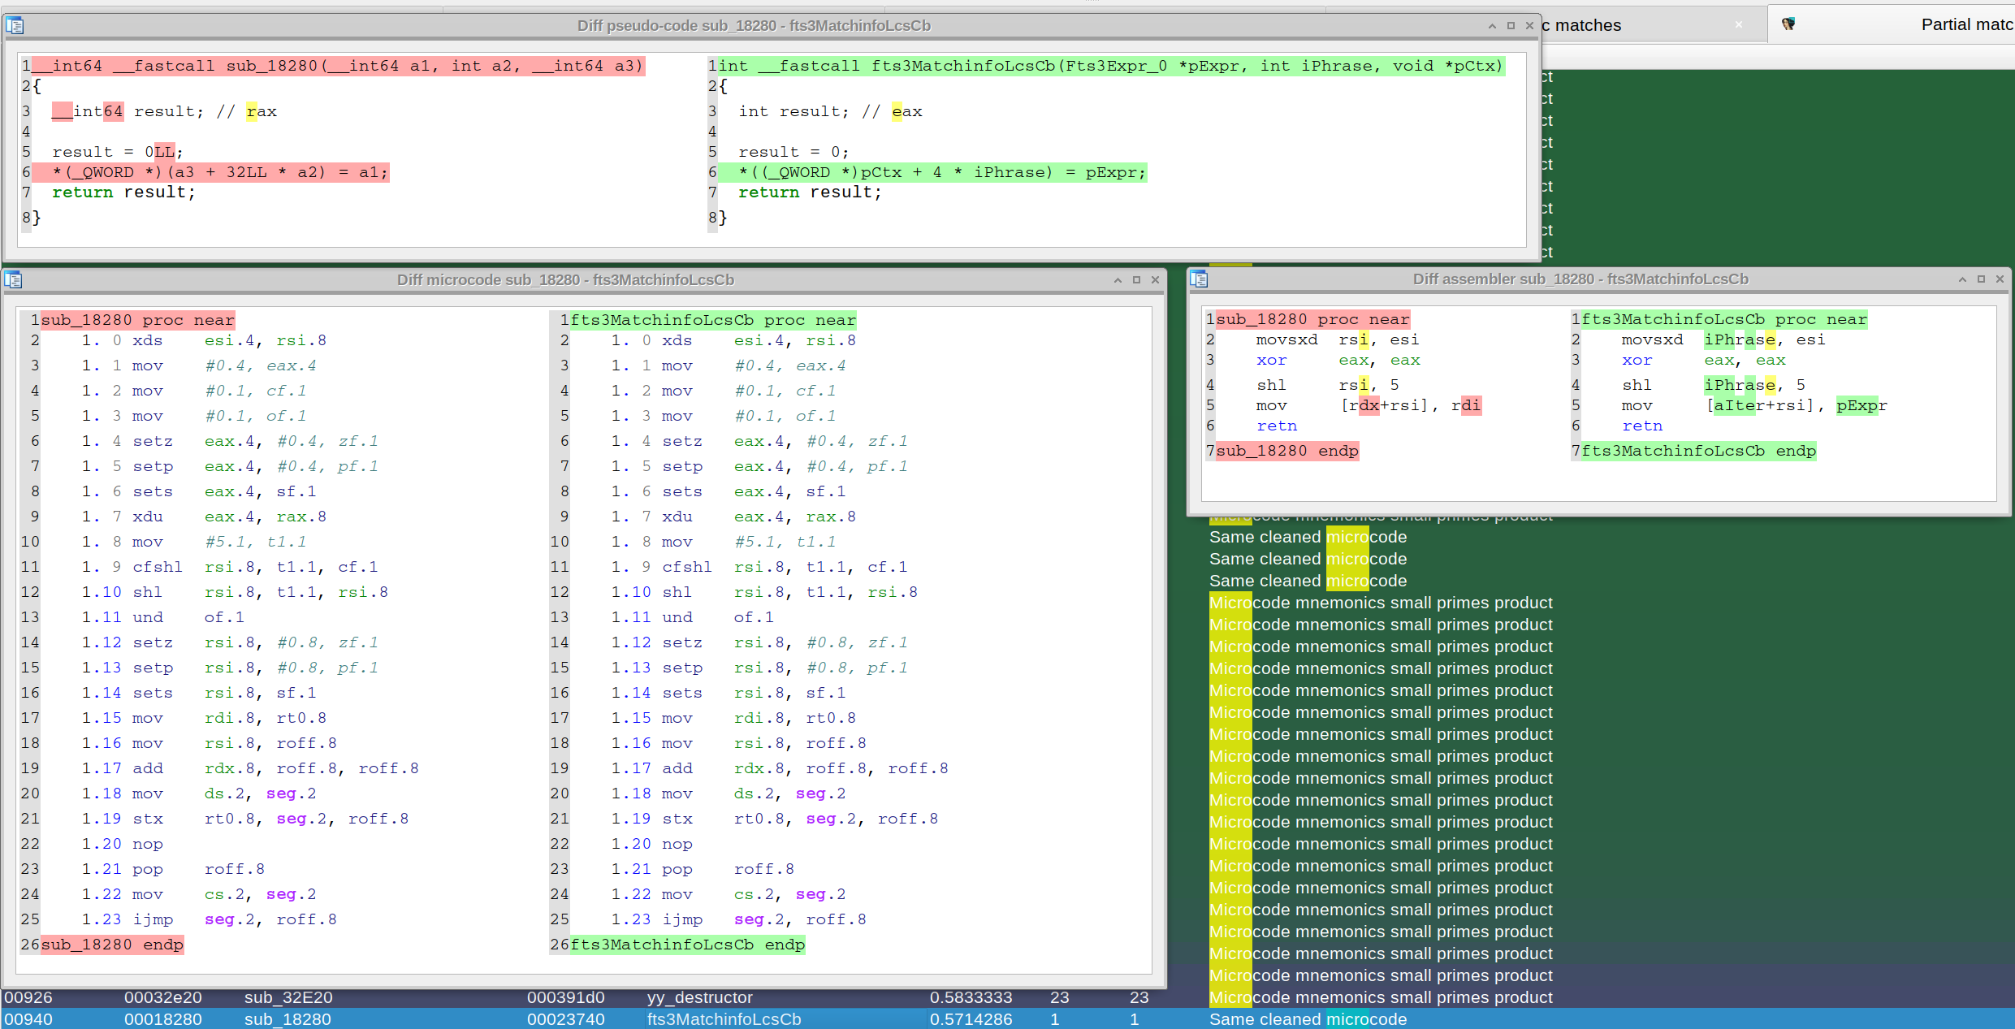 joxeankoret/diaphora
Diaphora, the most advanced Free and Open Source program diffing tool.
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
 rocky/python-uncompyle6
Un decompilatore di bytecode Python cross-version
 dynamorio/dynamorio
Framework di strumentazione runtime per la creazione di strumenti di analisi dinamica: tracing, profilazione, copertura del codice, debug della…






