
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/joxeankoret/diaphora
Analisi delle VulnerabilitàReverse EngineeringAnalisi di Binari
GitHubjoxeankoret/diaphora

diaphora

Diaphora, il più avanzato strumento di diffing di programmi gratuito e open source.

Vedi Repository
4.4k417592 giorni faRevisionato da Kitploit
Condividi

δiaphora

Installazione

Installa con il gestore di plugin di Hex-Rays:

hcli plugin install https://github.com/joxeankoret/diaphora/archive/refs/tags/3.5.0.zip

Installazione manuale: scarica il codice e inseriscilo nella tua directory plugins/.

Diaphora (διαφορά, greco per 'differenza') versione 3.5 è lo strumento di diffing di programmi (che funziona come plugin per IDA) più avanzato disponibile ad oggi (2026). È stato rilasciato nel 2015 ed è stato mantenuto attivamente da allora: Diaphora è stato portato per 11 anni ormai a ogni singola versione minore di IDA dalla 6.8 alla 9.5.

Diaphora supporta le versioni di IDA >= 7.4 perché il codice funziona solo in Python 3.X (Python 3.11 è stata l'ultima versione testata).

Funzionalità uniche

Diaphora ha molte delle funzionalità più comuni di diffing di programmi (bindiffing) che potresti aspettarti, come:

  • Diffing dell'assembler.
  • Diffing dei grafi di controllo del flusso.
  • Porting di nomi di simboli e commenti.
  • Aggiunta di corrispondenze manuali.
  • Calcolo del rapporto di similarità.
  • Automazione batch.
  • Calcolo della corrispondenza del call graph.
  • Decine di euristiche basate sulla teoria dei grafi, sull'assembler, sui byte, sulle caratteristiche delle funzioni, ecc...

Tuttavia, Diaphora ha anche molte funzionalità uniche, non disponibili in nessun altro strumento pubblico. Quella che segue è una lista non esaustiva delle funzionalità uniche:

  • Capacità di trasferire struct, enum, union e typedef.
  • Rilevamento di vulnerabilità potenzialmente corrette per sessioni di patch diffing.
  • Supporto per le unità di compilazione (individuazione e diffing delle unità di compilazione).
  • Supporto al microcodice.
  • Diffing parallelo.
  • Euristiche basate sullo pseudo-codice.
  • Generazione di patch di pseudo-codice.
  • Diffing degli pseudo-codici (con evidenziazione della sintassi!).
  • Supporto allo scripting (sia per il processo di esportazione che per quello di diffing).
  • ...

Donazioni

Puoi aiutare (o ringraziare) l'autore di Diaphora effettuando una donazione. Se desideri farlo puoi usare uno dei seguenti link:

  • Liberapay
  • Donate

Supporto

Sentiti libero di aprire issue su Github se hai qualche problema o hai bisogno di aiuto. Se preferisci chattare in modo interattivo, puoi usare il seguente canale Discord: https://discord.gg/atg34w2xjV

Problemi di licenza

Se la tua azienda non consente l'uso della licenza AGPL puoi ottenere licenze commerciali di Diaphora per usarlo nella tua azienda o per usarlo come privato in qualsiasi azienda in cui lavori (concetto simile alle licenze nominative di IDA). Per maggiori dettagli, contattami a [email protected].

Ricorda che non sono io a impedirti di usare Diaphora: è la tua azienda. Grazie per la comprensione.

Wiki

Se stai cercando come automatizzare il processo di esportazione o di diffing, o vuoi velocizzare le operazioni, ecc... potresti voler dare un'occhiata alla wiki dove vengono risposte a tali domande.

Screenshot

Diaphora che individua la funzione esatta in cui è stata corretta una vulnerabilità in CVE-2020-1350:
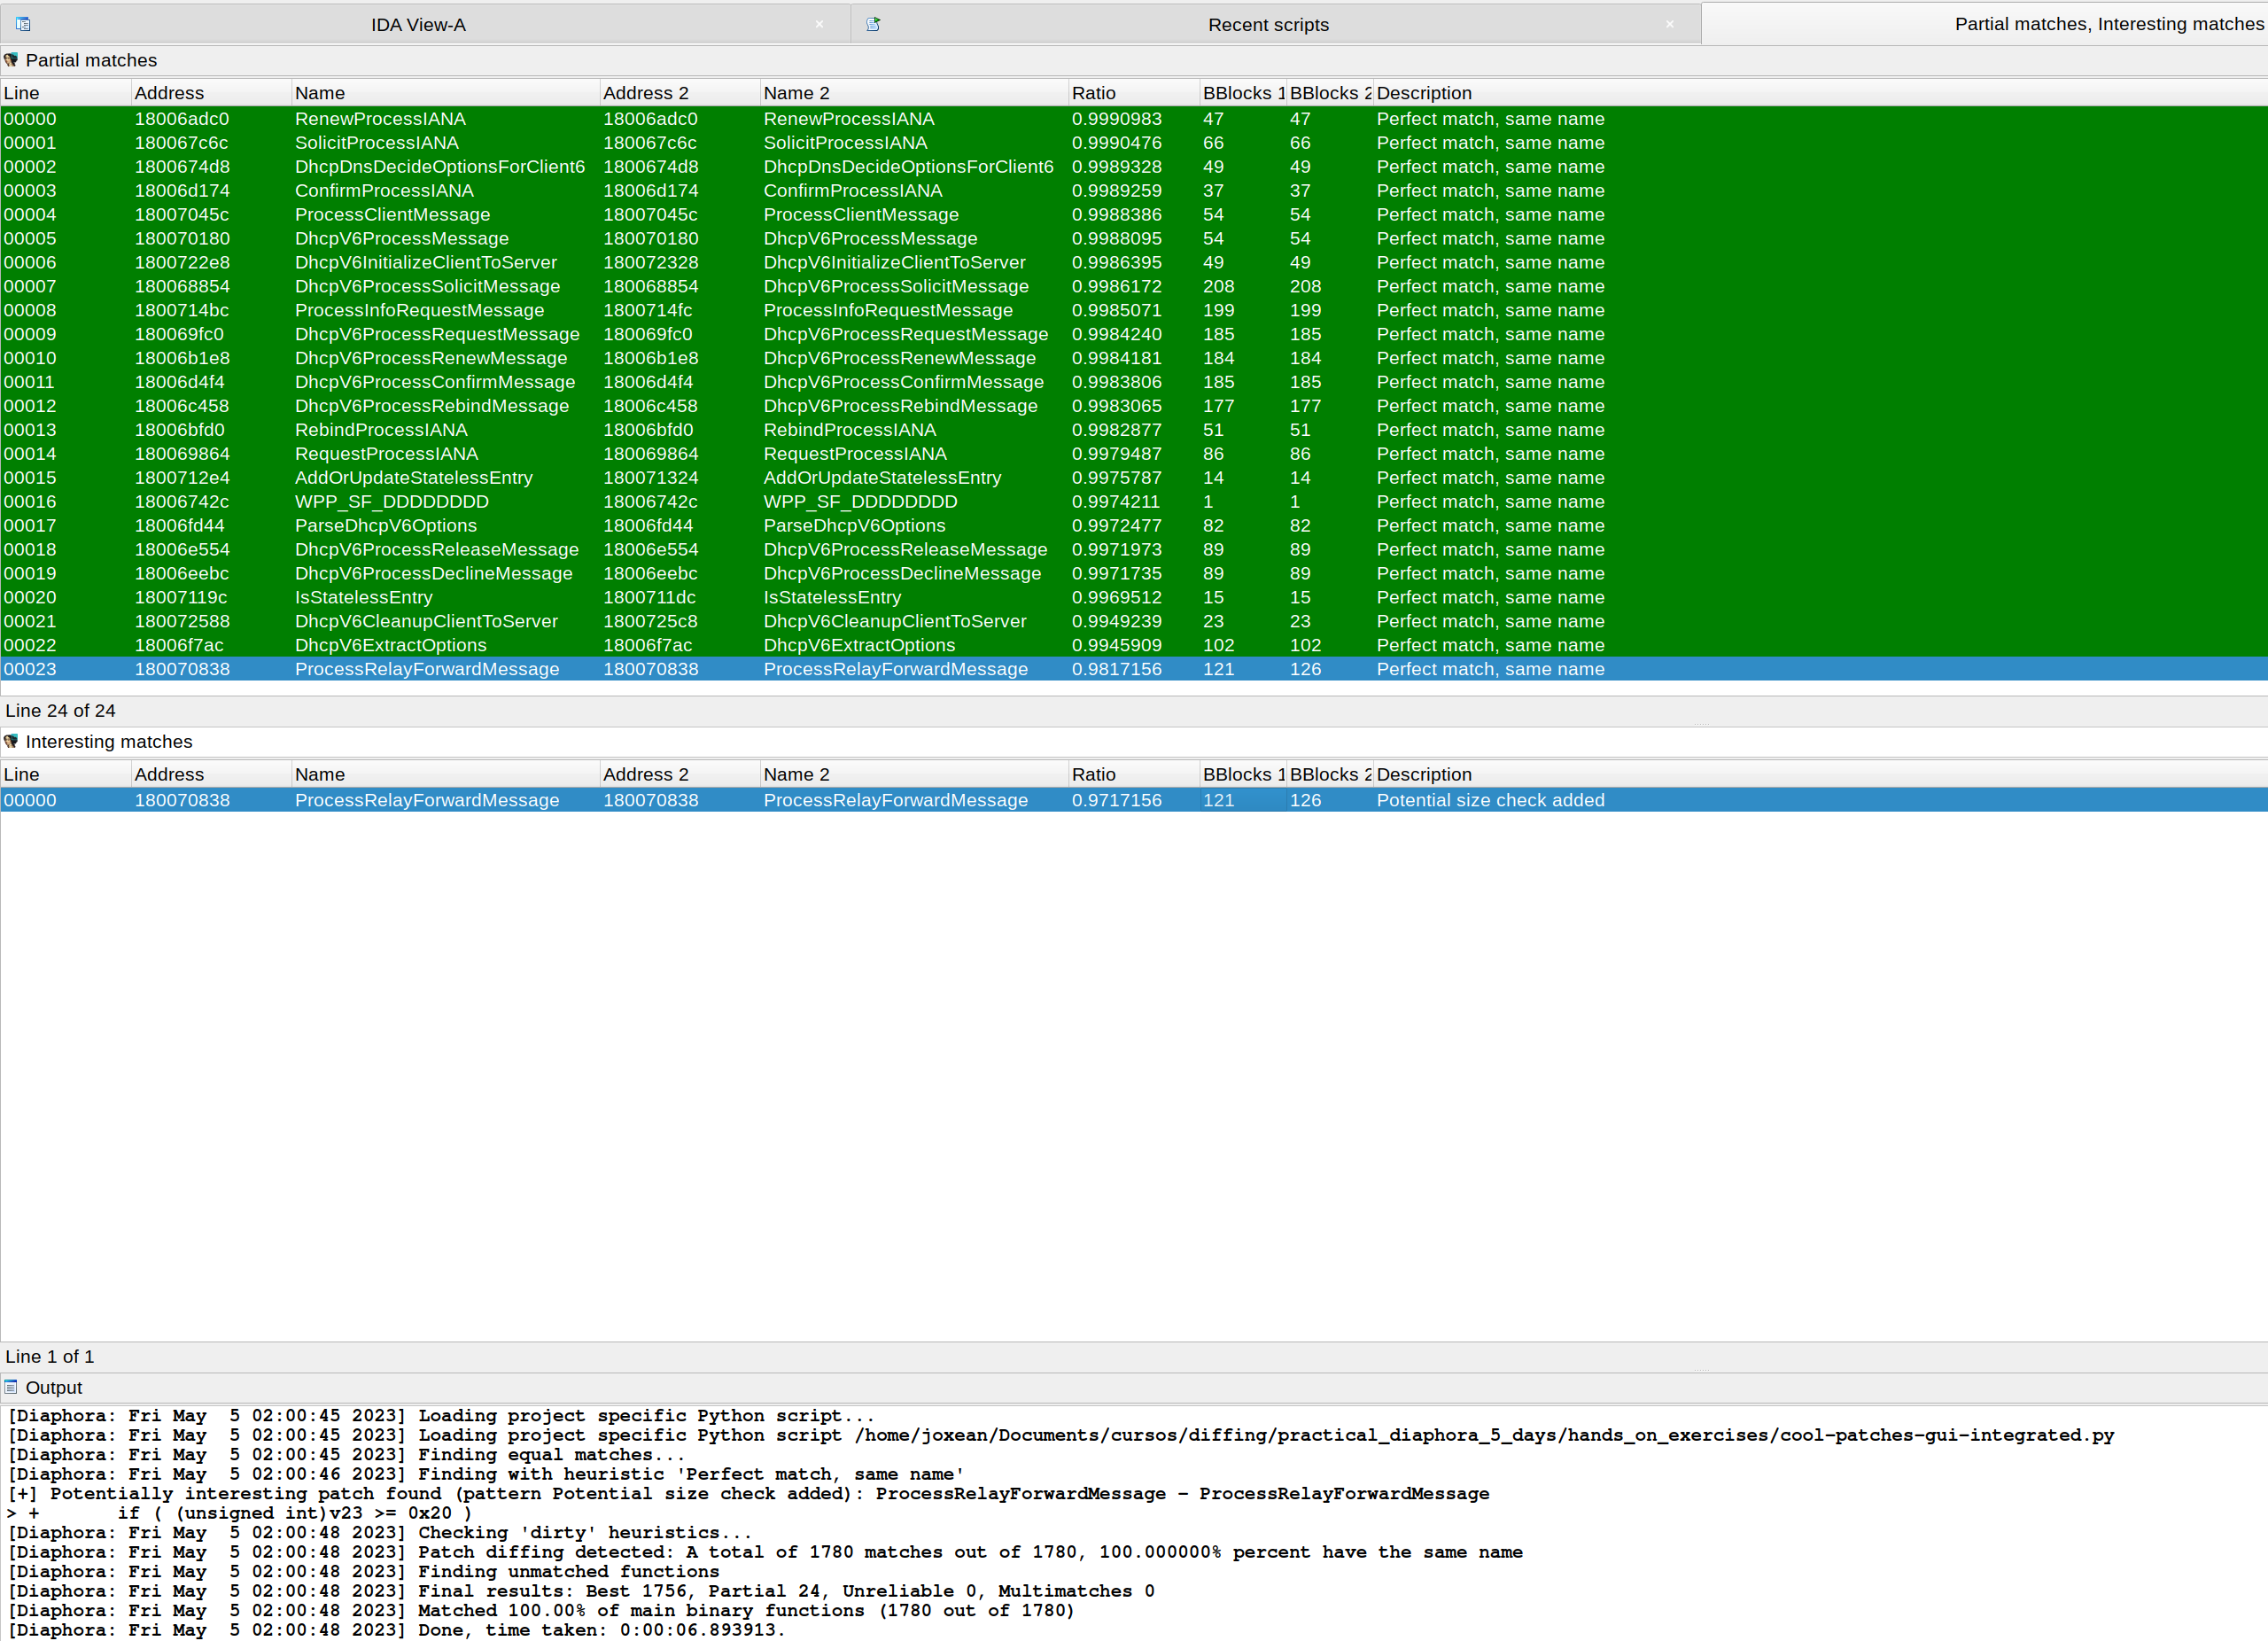
CVE-2020-1350

Diaphora, ancora, che individua la funzione esatta in cui è stata corretta CVE-2023-28231:
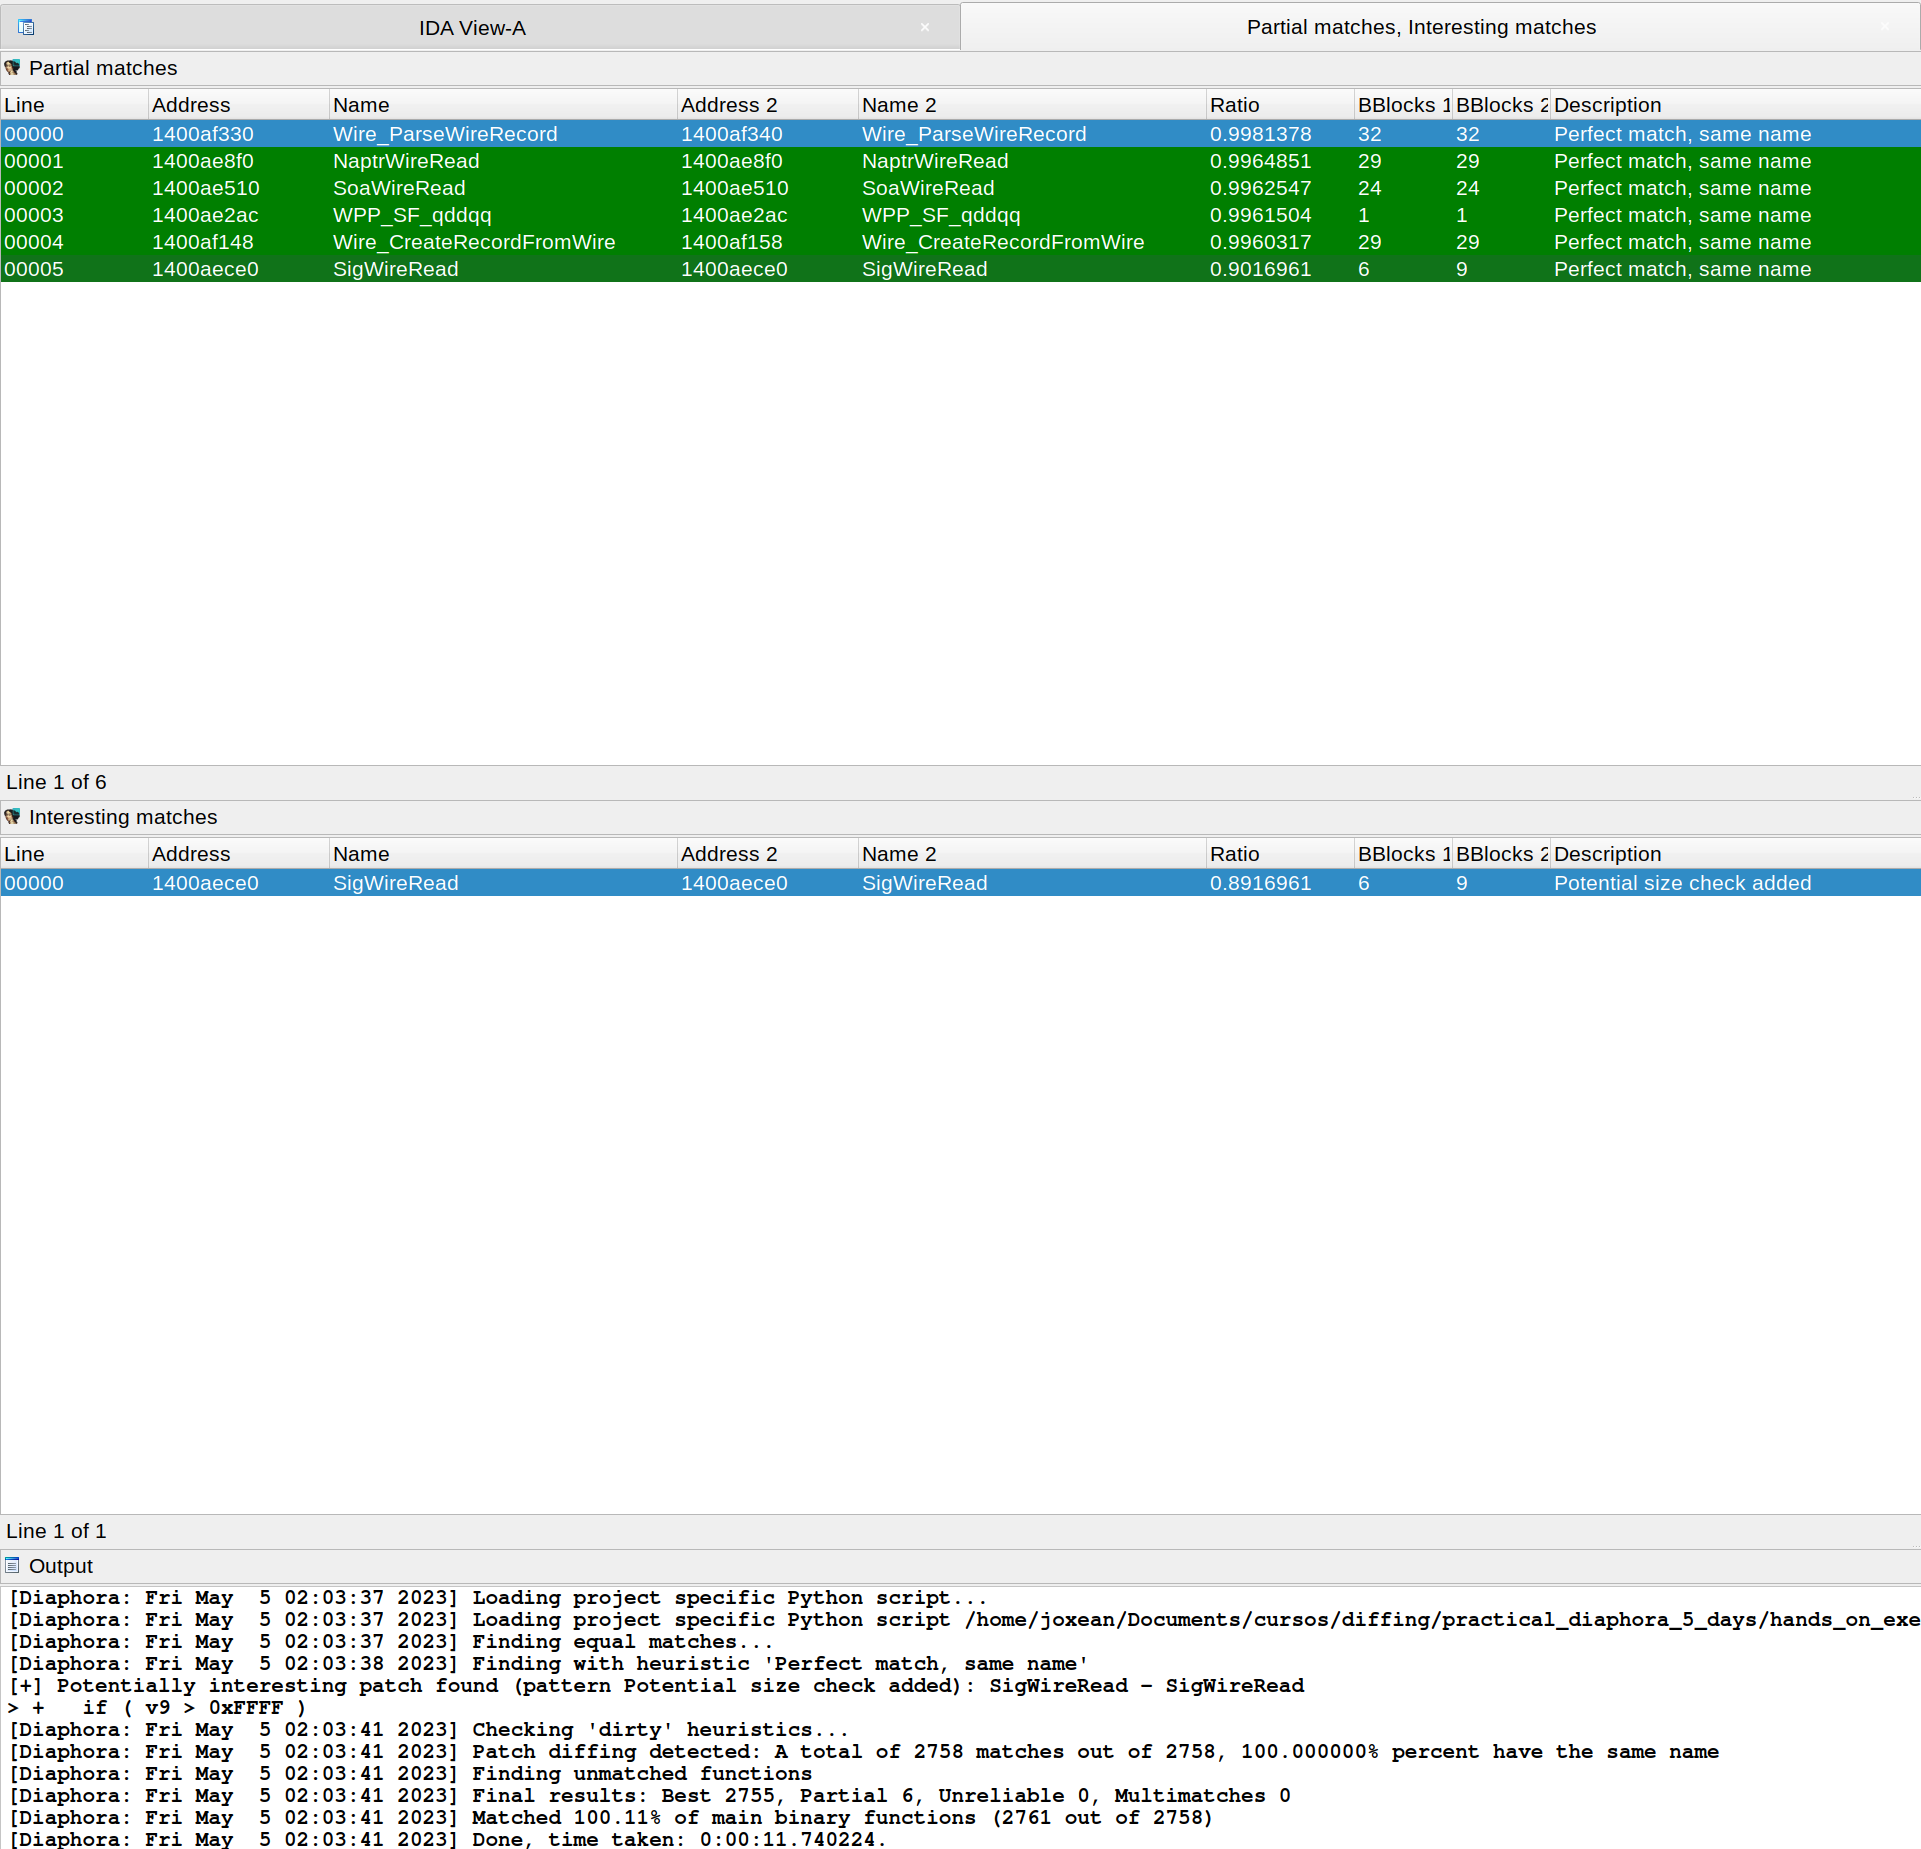
CVE-2023-28231

CVE-2023-28231. Come spiegato in un blog di ZDI, la vulnerabilità è stata corretta verificando che il numero di messaggi di inoltro relay in "ProcessRelayForwardMessage()" non sia maggiore o uguale a 32 (0x20), come mostrato nel seguente diffing dello pseudo-codice:

CVE-2023-28231

Diaphora che esegue il diffing del microcodice di Hex-Ray:
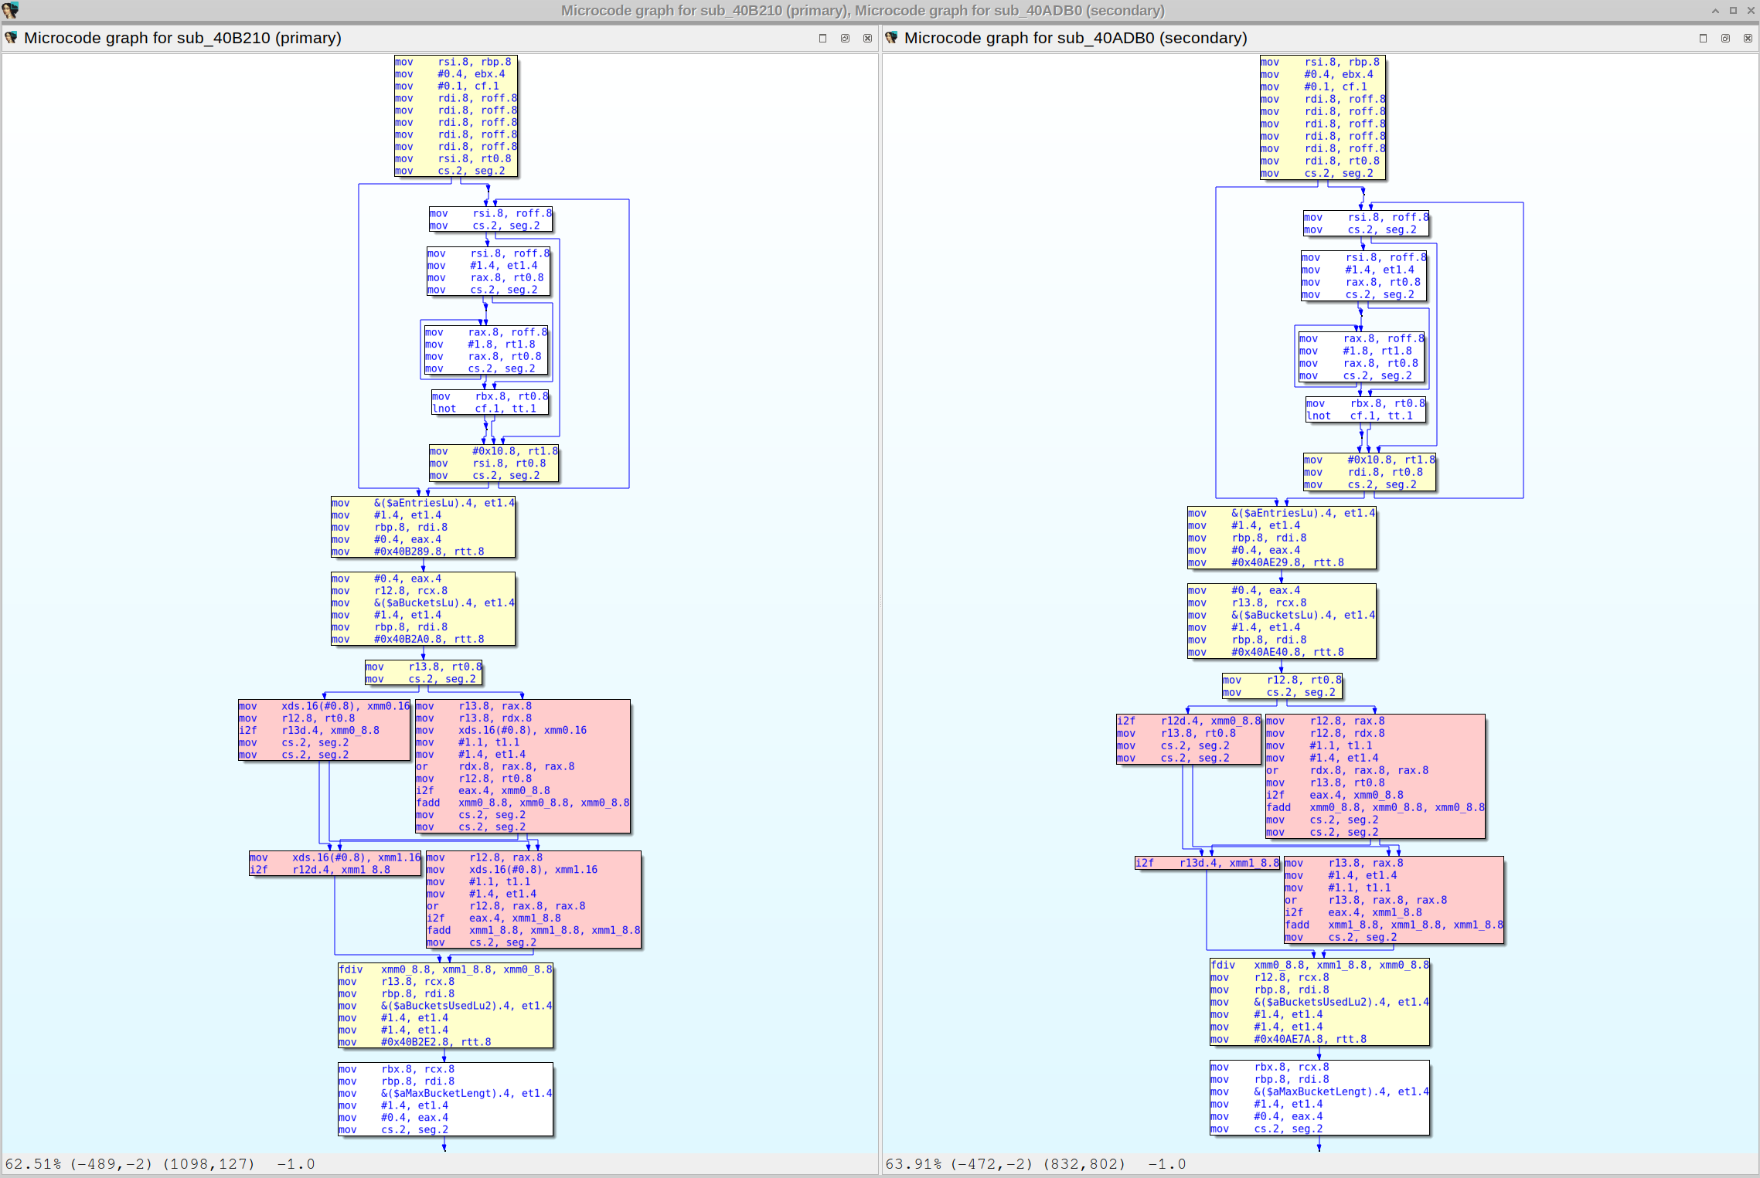
Diffing del microcodice in un grafo

Diffing di assembly, pseudo-codice e microcodice:

Assembly, pseudo-codice e microcodice

Diffing di CVE-2023-21768 con Diaphora 3.0:

Diffing di CVE-2023-21768 con #Diaphora 3.0

Questo è uno screenshot di Diaphora che esegue il diffing della vulnerabilità del kernel iOS PEGASUS corretta in iOS 9.3.5:

Diffing del diff di iOS 9.3.5

E questo è un vecchio screenshot di Diaphora che esegue il diffing del bollettino Microsoft MS15-034:

Diaphora che esegue il diffing di MS15-034

Questi sono alcuni screenshot di Diaphora che esegue il diffing del bollettino Microsoft MS15-050, estratti dal post del blog Analyzing MS15-050 With Diaphora di Alex Ionescu.

Diaphora che esegue il diffing di MS15-050, corrispondenze migliori Diaphora che esegue il diffing di MS15-050, corrispondenze parziali Diaphora che esegue il diffing di MS15-050, diffing dello pseudo-codice

Diaphora che esegue il diffing di un LuaBot, corrispondenze e pseudo-codice

Ecco uno screenshot di Diaphora che esegue il diffing di iBoot da iOS 10.3.3 rispetto a iOS 11.0:
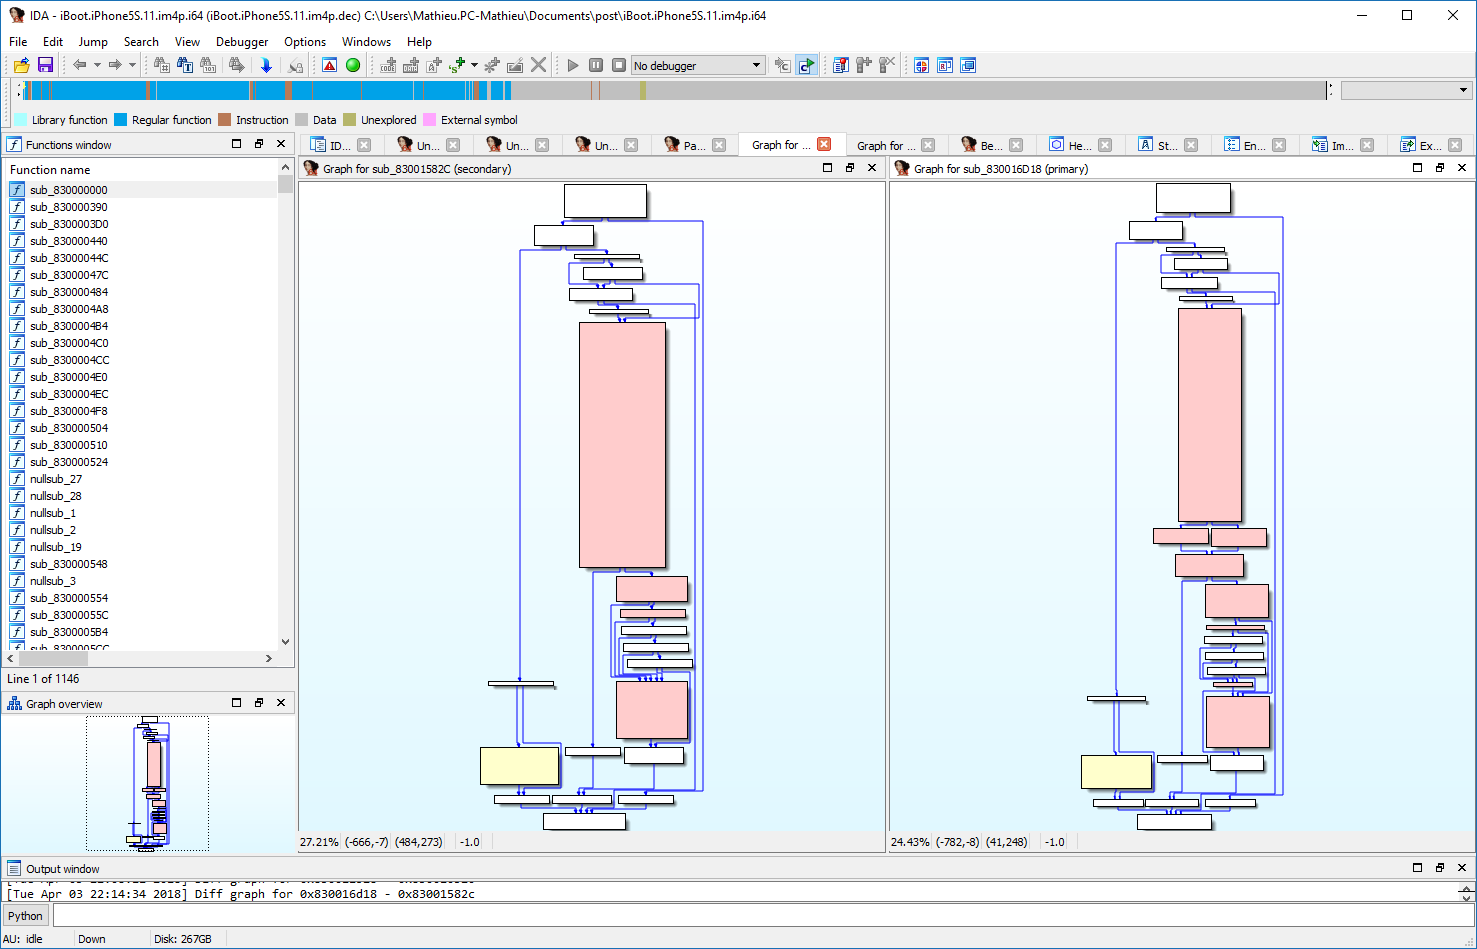

Diaphora che esegue il diffing di iBoot da iOS 10.3.3 rispetto a iOS 11.0

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





