


Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Trojan di Accesso Remoto — Pagina 10 | Kitploit
Categorie

Trojan di Accesso Remoto

Framework per analisi RAT, firme di rilevamento, analisi comportamentale e ricerca.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
emp3r0r preview#3

emp3r0r

GitHubjm33-m0/emp3r0r
1.7k15h 47m fa
merlin preview#4

merlin

GitHubne0nd0g/merlin
5.6k1 mese fa
sliver preview#5

sliver

GitHubbishopfox/sliver
11.7k1 giorno fa
Mythic preview#6

Mythic

GitHubits-a-feature/mythic
4.7k1 mese fa
Empire preview#8

Empire

GitHubbc-security/empire
5.2k2 mesi fa
metasploit-framework preview#9

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k1 giorno fa
kubesploit preview#10

kubesploit

GitHubcyberark/kubesploit
1.2k1 anno fa
AdaptixC2 preview#12

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5k1 mese fa
chisel preview#13

chisel

GitHubjpillora/chisel
16.4k1 mese fa
ligolo-ng preview#14

ligolo-ng

GitHubnicocha30/ligolo-ng
4.8k1 mese fa
Più recentiRilevanzaPiù popolariAggiornati di recente
174 risultati
gcat preview
Archived

gcat

GitHubbyt3bl33d3r/gcat

Una backdoor PoC che usa Gmail come server C&C

exploitationpost-exploitationpenetration-testing+4
1.4k8 anni fa
Lime-RAT preview
Archived

Lime-RAT

GitHubnyan-x-cat/lime-rat

LimeRAT | Semplice, ma potente strumento di amministrazione remota per Windows (RAT)

privilege-escalationpersistence-mechanismsids-ips-evasion+7
1.1k7 anni fa
DcRat preview
Archived

DcRat

GitHubqwqdanchun/dcrat

Un semplice strumento remoto in C#.

privilege-escalationpayload-generationpersistence-mechanisms+9
1.0k4 anni fa
ThunderShell preview
Archived

ThunderShell

GitHubmr-un1k0d3r/thundershell

RAT basato su Python / C# PowerShell non gestito

encryption-decryption-toolspost-exploitationcommand-and-control+3
7713 anni fa
sAINT preview
Archived

sAINT

GitHubtiagorlampert/saint

👁️ (s)AINT è un generatore di spyware per sistemi Windows scritto in Java. [Sviluppo interrotto]

payload-generationpersistence-mechanismsdata-exfiltration+1
7536 anni fa
reinschauer preview
Archived

reinschauer

GitHubps1337/reinschauer

è molto buono

post-exploitationcommand-and-controlred-teaming+2
5153 anni fa
DiscordRAT preview
Archived

DiscordRAT

GitHubsp00kyskelet0n/discordrat

Discord Remote Administration Tool completamente scritto in Python3

privilege-escalationpersistence-mechanismslateral-movement+5
4884 anni fa
antnium preview
Archived

antnium

GitHubdobin/antnium

Un framework C2 per l'accesso iniziale in Go
data-exfiltrationpost-exploitationcommand-and-control+3
2004 anni fa
pace preview
Archived

pace

GitHubtypetrait/pace

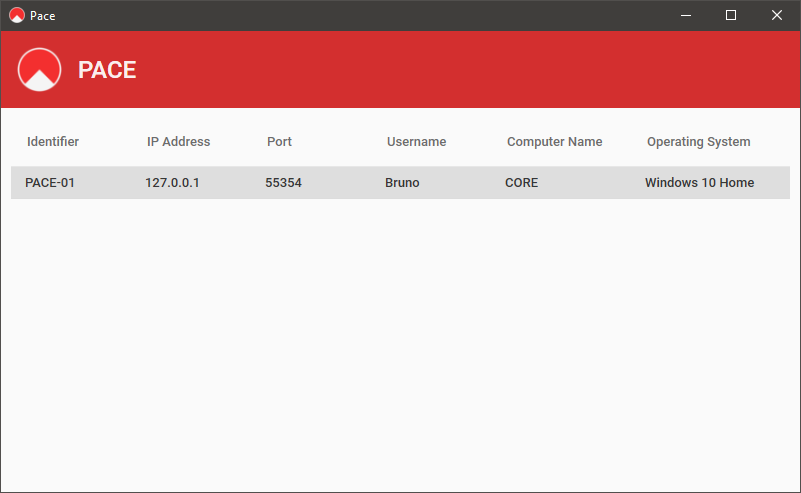
Strumento di accesso remoto per Windows.
post-exploitationpenetration-testingcommand-and-control+3
834 anni fa
remcos-decoder preview
Archived

remcos-decoder

GitHubcisco-talos/remcos-decoder

POC del Decryptor Talos per Remcos RAT versione 2.0.5 e precedenti
encryption-decryption-toolsreverse-engineeringmalware-analysis+2
248 anni fa
Aurora preview
Archived

Aurora

GitHubalanbaumgartner/aurora

Aurora strumento di amministrazione remota

post-exploitationpenetration-testingcommand-and-control+3
208 anni fa
caldera-crater preview
Archived

caldera-crater

GitHubmitre/caldera-crater

Impianto RAT (remote access trojan) in C# per il framework di emulazione dell'avversario Caldera, che consente comando e controllo post-exploitation…


post-exploitationpenetration-testingcommand-and-control+3
98 anni fa
Precedente1…910Successivo







