
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit
 hyd3sec/azur3alph4
Modulo PowerShell per il red teaming Azure post-breach, che automatizza l'estrazione di token, l'enumerazione delle risorse e il movimento laterale…
 aleksamcode/preferred-network-list-sniffer
Uno strumento di ricognizione per catturare e visualizzare SSID dalla Preferred Network List del dispositivo.
 3nailsinfosec/dcvc2
Discord voice channel C2 framework per operazioni di comando e controllo occulte. Trasmette tutti i dati tramite pacchetti RTP sui canali vocali,…
 1n3/powerexfil
Una raccolta di script di esfiltrazione di dati per valutazioni Red Team.
 ahhh/reverse_https_bot
Un trojan di accesso remoto basato su Python che utilizza HTTPS per test di penetrazione.
 thiagopeixoto/winsos-poc
Una PoC che dimostra l'esecuzione di codice tramite DLL Side-Loading nei binari WinSxS.
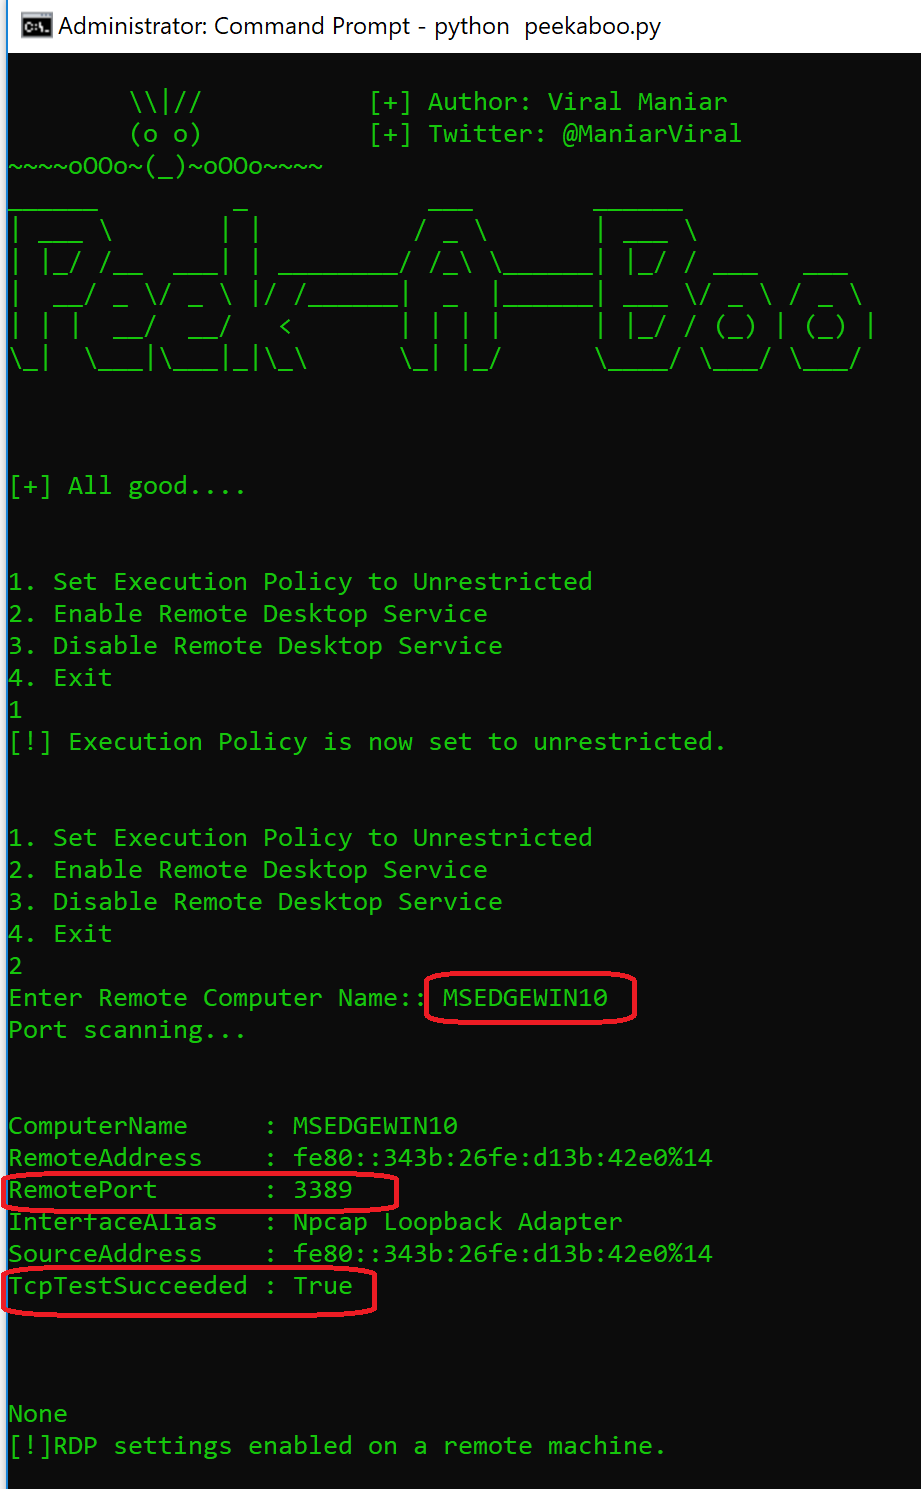 viralmaniar/peekaboo
Lo strumento PeekABoo può essere utilizzato durante i test di penetrazione interni quando un utente deve abilitare Remote Desktop sulla macchina…
 mister-iks/pcybox-attackgraph
Laboratorio browser open source per costruire un'infrastruttura simulata, osservare un attacco muoversi attraverso di essa e verificare se la tua…
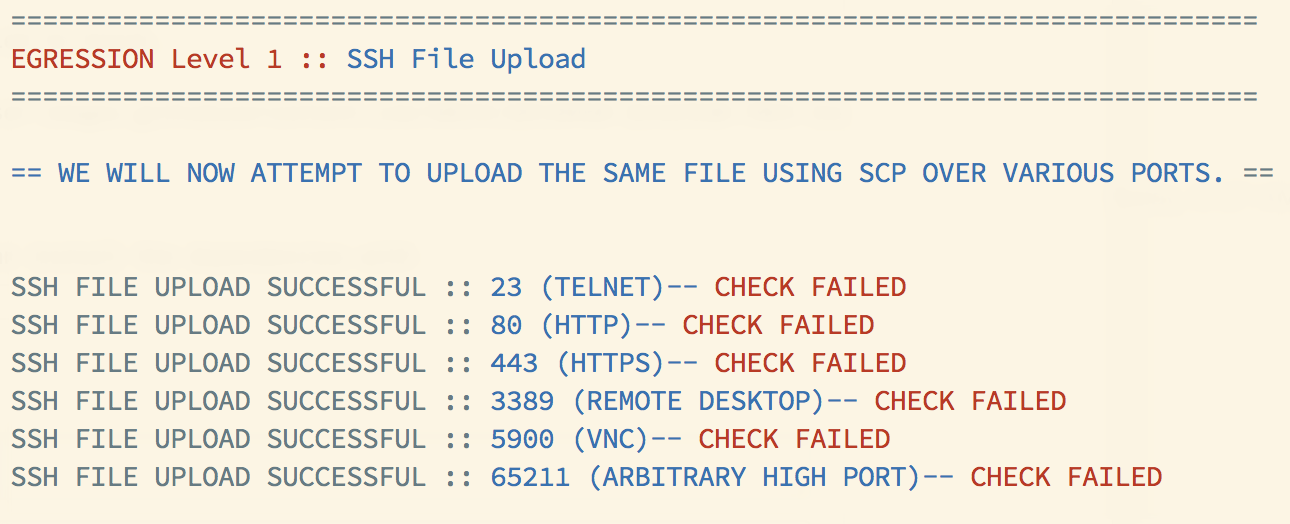 danielmiessler/egression
Testa i controlli di egress della rete con vari livelli di successo e fallimento.
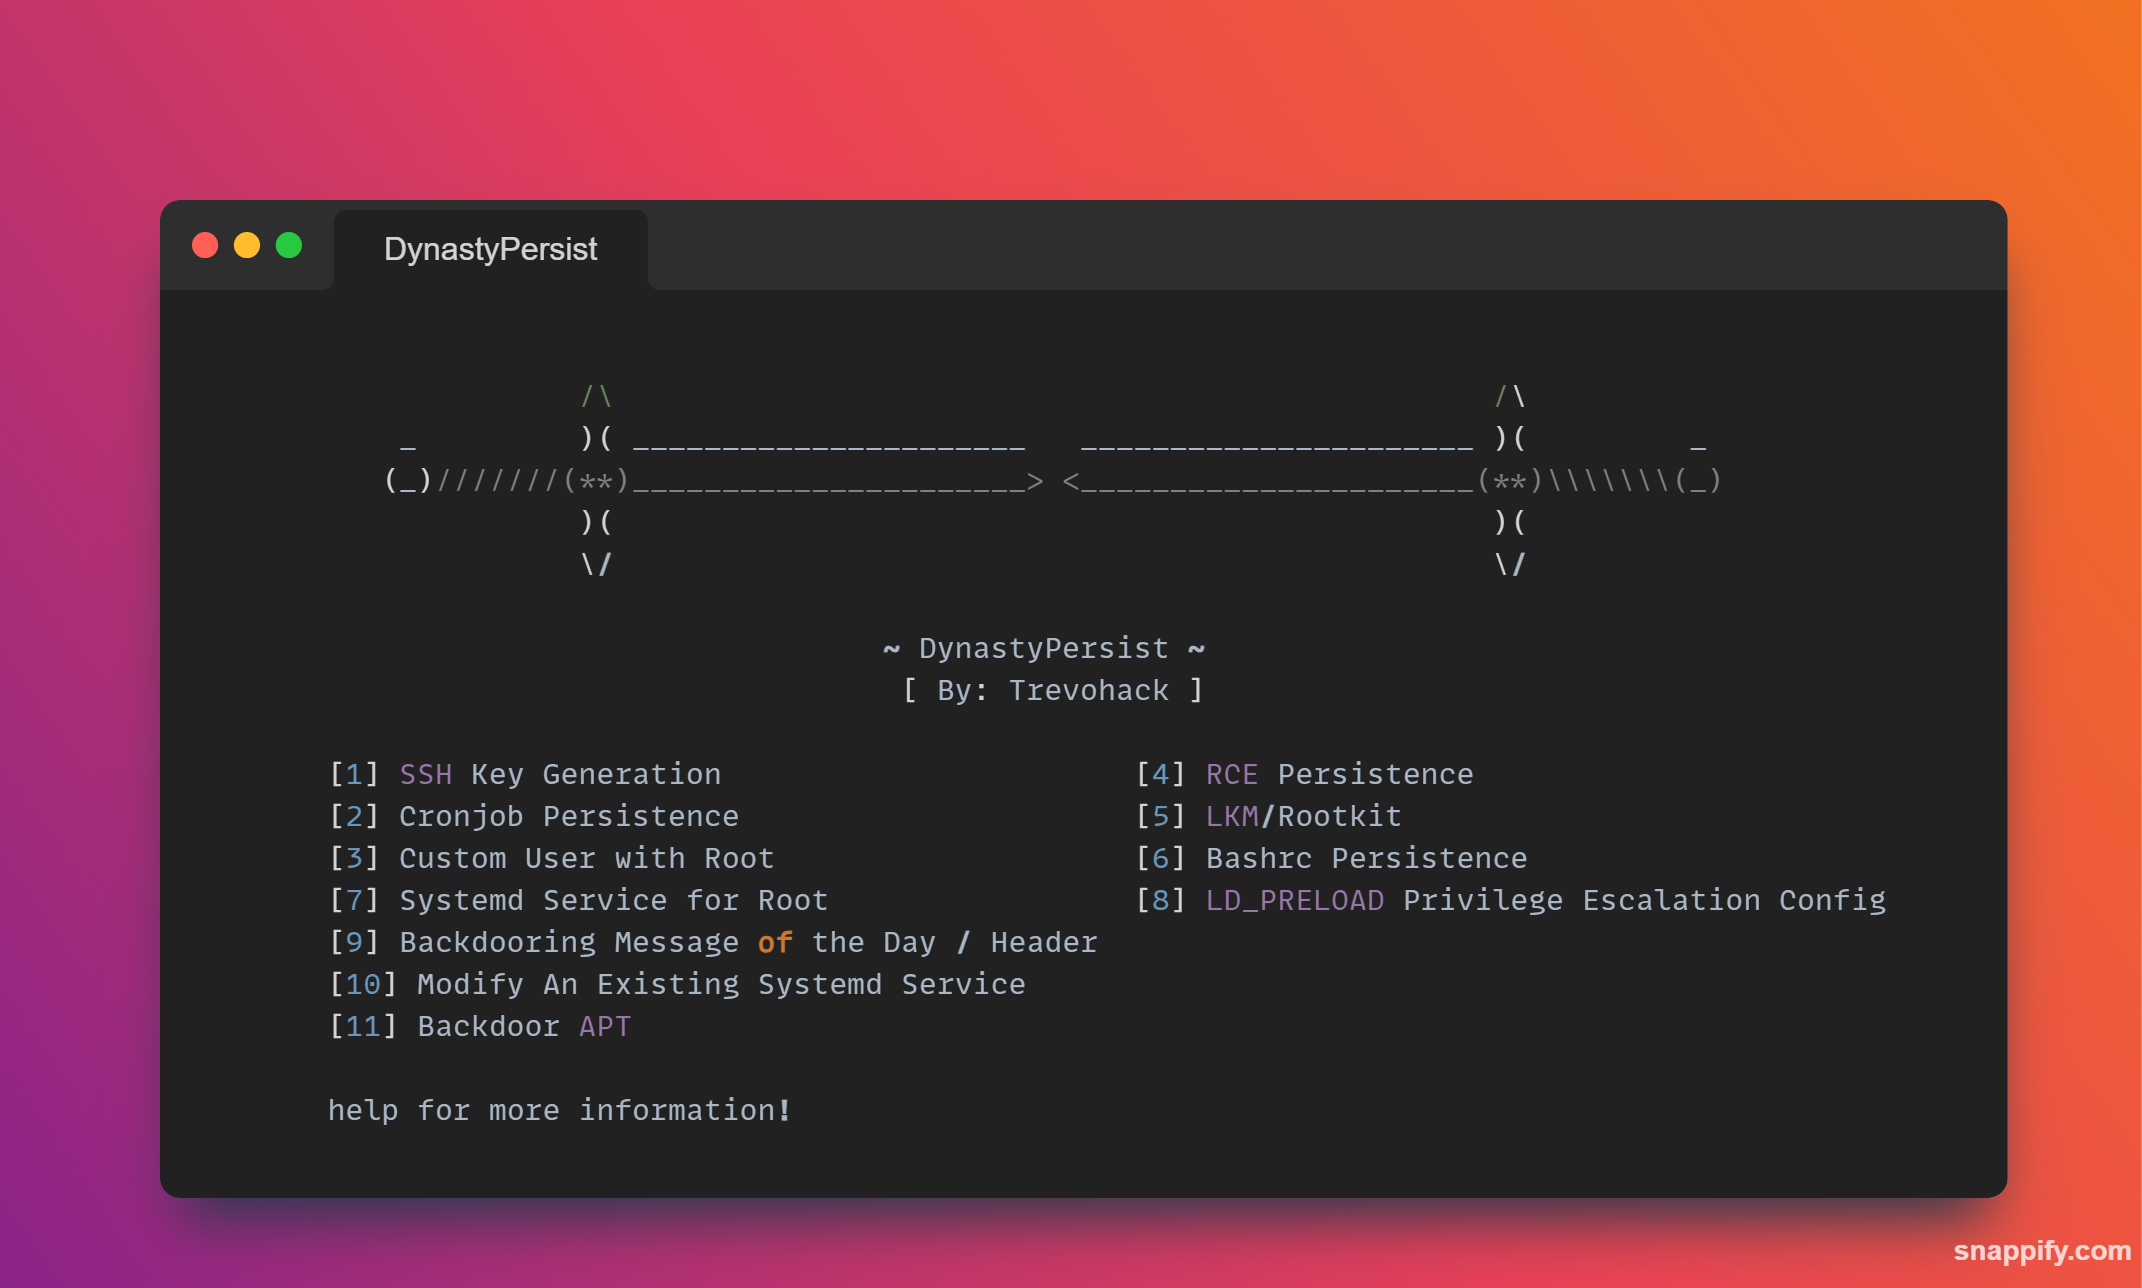 trevohack/dynastypersist
Toolkit di persistenza per Linux con 11 moduli per backdoor di chiavi SSH, cronjob, servizi systemd, rootkit LKM ed escalation dei privilegi…
 secforce/sharpwhispers
Porting in C# di SysWhispers2. Utilizza SharpASM per trovare i code cave in cui eseguire lo stub delle system call.
 tam-k592/cve-2024-53677-s2-067
Una vulnerabilità critica, CVE-2024-53677, è stata identificata nel popolare framework Apache Struts, che potenzialmente consente agli aggressori di…
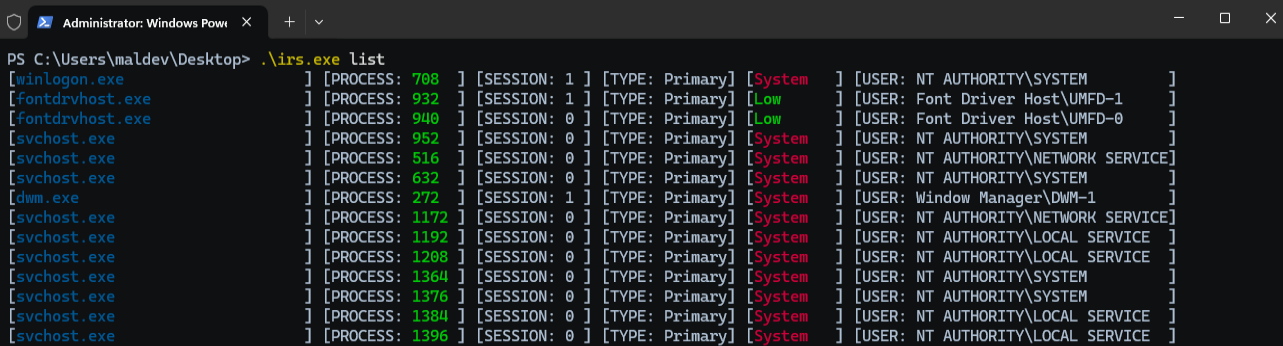 zblurx/impersonate-rs
Rusty Impersonate
 duhirsch/moveedr
Disabilita permanentemente gli EDR come amministratore locale
 0xsch1zo/nullgate
Libreria che facilita l'uso di syscall indirette. Un bypass AV/EDR piuttosto interessante come PoC.
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE Rilevamento per Versione ed Exploit
 jtripper/sslnuke
Proxy trasparente che decifra il traffico SSL e stampa i messaggi IRC.
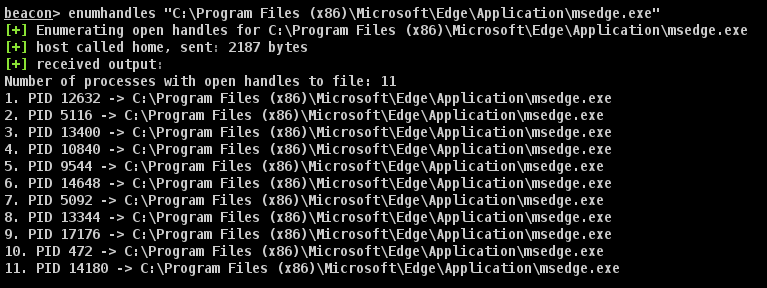 octoberfest7/enumhandles_bof
Cobalt Strike BOF per l'enumerazione live di Windows degli handle di file aperti, rivelando quale processo ha bloccato un file di destinazione su…








