
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Preferred-Network-List-Sniffer — Uno strumento di ricognizione per catturare e visualizzare SSID dalla Preferred Network List del dispositivo. | Kitploit
Strumenti/GitHubGitHub/aleksamcode/preferred-network-list-sniffer
Sniffing e Analisi dei PacchettiRicognizioneAuditing Wi-FiRaccolta InformazioniSicurezza WirelessRed Teaming
GitHubaleksamcode/preferred-network-list-sniffer

Preferred-Network-List-Sniffer

Uno strumento di ricognizione per catturare e visualizzare SSID dalla Preferred Network List del dispositivo.

Vedi Repository
17594110 mesi faRevisionato da Kitploit
Condividi

Sniffer della Lista di Reti Preferite - PNLS

License: MIT

Sniffer della Lista di Reti Preferite (PNLS) è uno strumento di auditing Wi-Fi per Red Team con una semplice interfaccia web, in grado di intercettare gli SSID[^1] dalla lista delle reti preferite (PNL)[^2] del dispositivo. Ciò è realizzato sniffando le Probe Request nelle vicinanze, che vengono poi analizzate per estrarre SSID e altre informazioni e infine propagate nell'interfaccia web. La motivazione principale di questo progetto è stata quella di esaminare le Probe Request 802.11 e i rischi per la privacy associati ai dati che trasmettono.
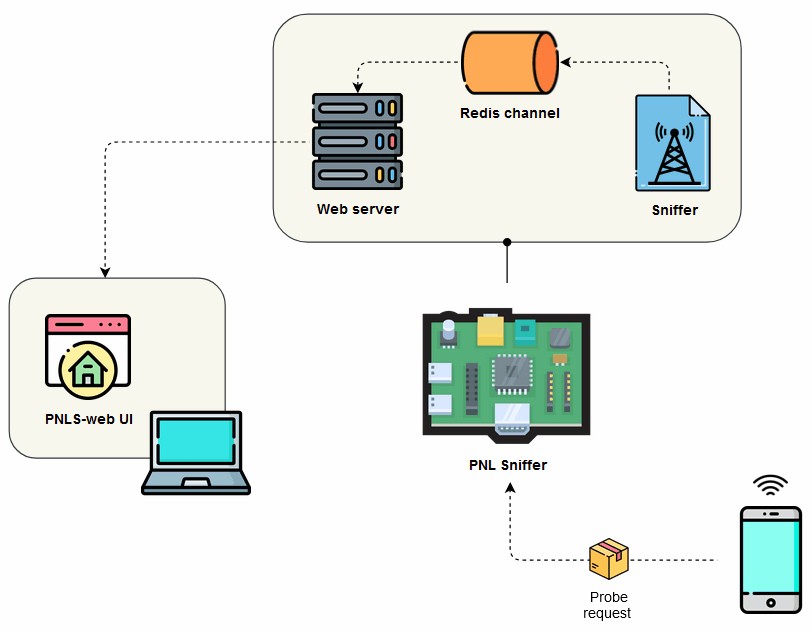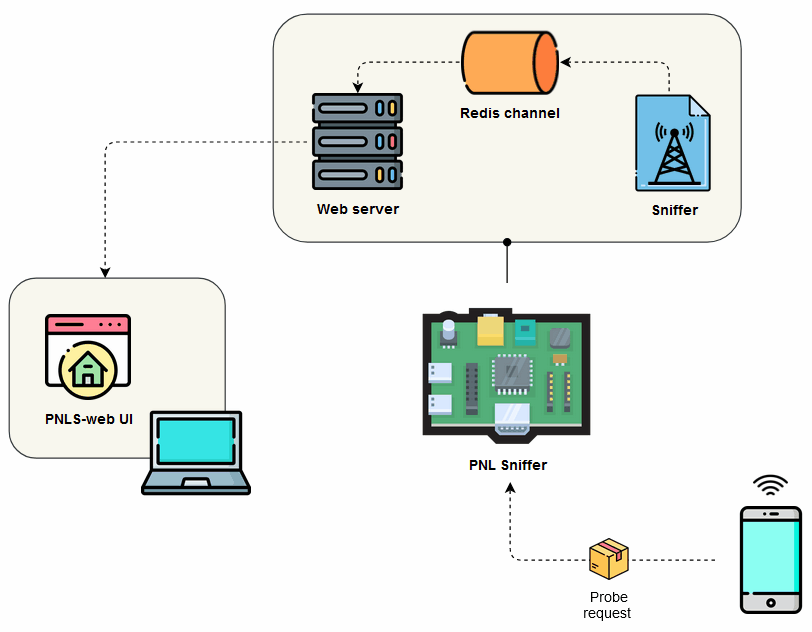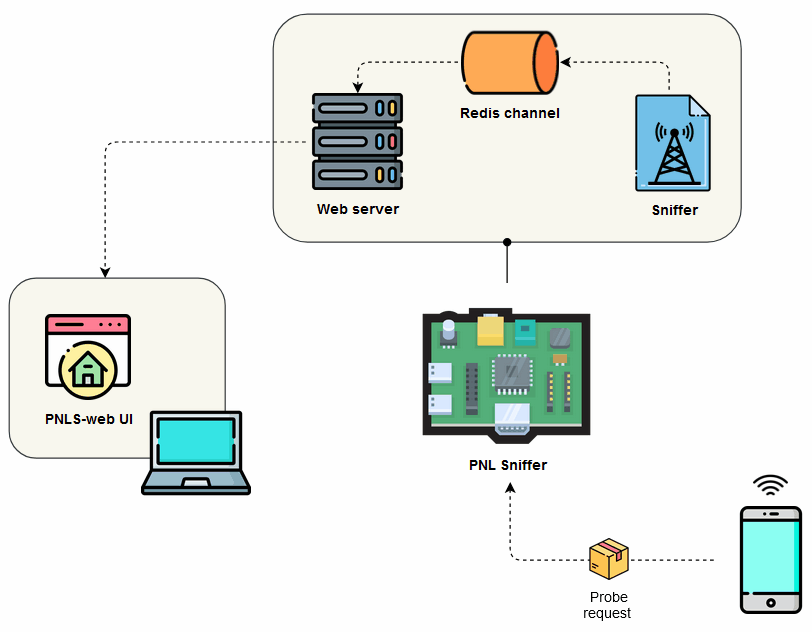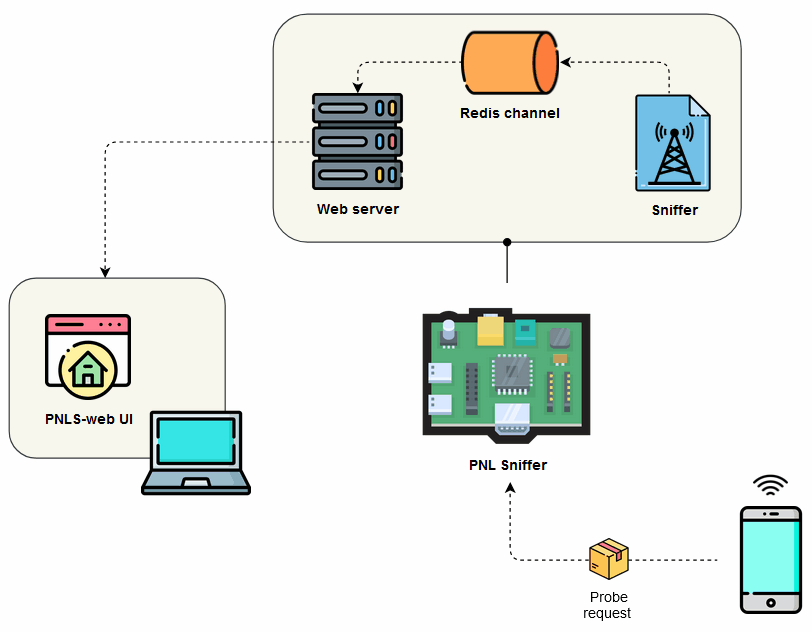
Panoramica del sistema PNLS

Fig. 1: Panoramica del sistema PNLS

[!WARNING] Tutto il contenuto di questo progetto è destinato esclusivamente a scopi di ricerca sulla sicurezza.

[!NOTE]

  • Questo progetto fa parte della mia ricerca in corso sulla Protezione della Privacy nelle Reti Wi-Fi.

    • Presentazione del campo di lavoro
  • Per monitorare il lavoro in corso sul PNLS, consulta la bacheca del progetto.

Indice

  • Sniffer della Lista di Reti Preferite - PNLS
    • Indice
    • Come costruire il PNLS
      • Requisiti
      • Prerequisiti
    • Configurazione
      • Usando Docker
      • Usando Immagine Docker Precostruita
      • Senza Docker
    • Probe Request
    • Filtraggio SSID
    • Architettura
      • Perché Asynchronous Server Gateway Interface?
      • Perché WebSocket?
      • Modello Pub-Sub
    • Screenshot
    • Acronimi
    • Riferimenti

Come costruire il PNLS

Ecco cosa ti servirà per duplicare e distribuire questo progetto, inclusi sia i componenti hardware che software. Una volta che il tuo ambiente di lavoro è pronto, vai alla sezione di configurazione.

Requisiti

  • Raspberry Pi (RPi)
  • Alimentatore adatto per RPi (vedi la documentazione sull'alimentazione per i dettagli)
  • Scheda Micro SD (vedi la documentazione sulle schede SD per i dettagli)
  • Adattatore Wi-Fi USB (opzionale)
    • Utilizzato per ottenere una portata maggiore durante la cattura dei pacchetti.
  • Cavo HDMI (opzionale)
    • Utilizzato per visualizzare l'interfaccia web dal RPi invece di connettersi da remoto usando il computer.

Prerequisiti

  • Sistema operativo Kali Linux
    • Necessario per utilizzare la modalità monitor e lo strumento aircrack-ng. Puoi scaricare l'immagine Kali Linux ARM da qui.
      • In alternativa, potresti usare un altro sistema operativo, ma dovrai applicare una patch[^3] al kernel usando nexmon[^4] o utilizzare un adattatore wireless che supporti la modalità monitor. Ecco un link per gli adattatori USB supportati da Raspberry Pi.
      • Dovrai anche installare lo strumento aircrack-ng, poiché è preinstallato solo su Kali Linux.
  • Avvia la tua interfaccia di rete in modalità monitor con: sudo airmon-ng start wlan0 [2].

[!NOTE]

L'immagine Kali utilizza il kernel di Re4son, che include i driver per schede Wi-Fi esterne e il firmware Nexmon per la scheda wireless integrata su RPi 3 e 4 [3].
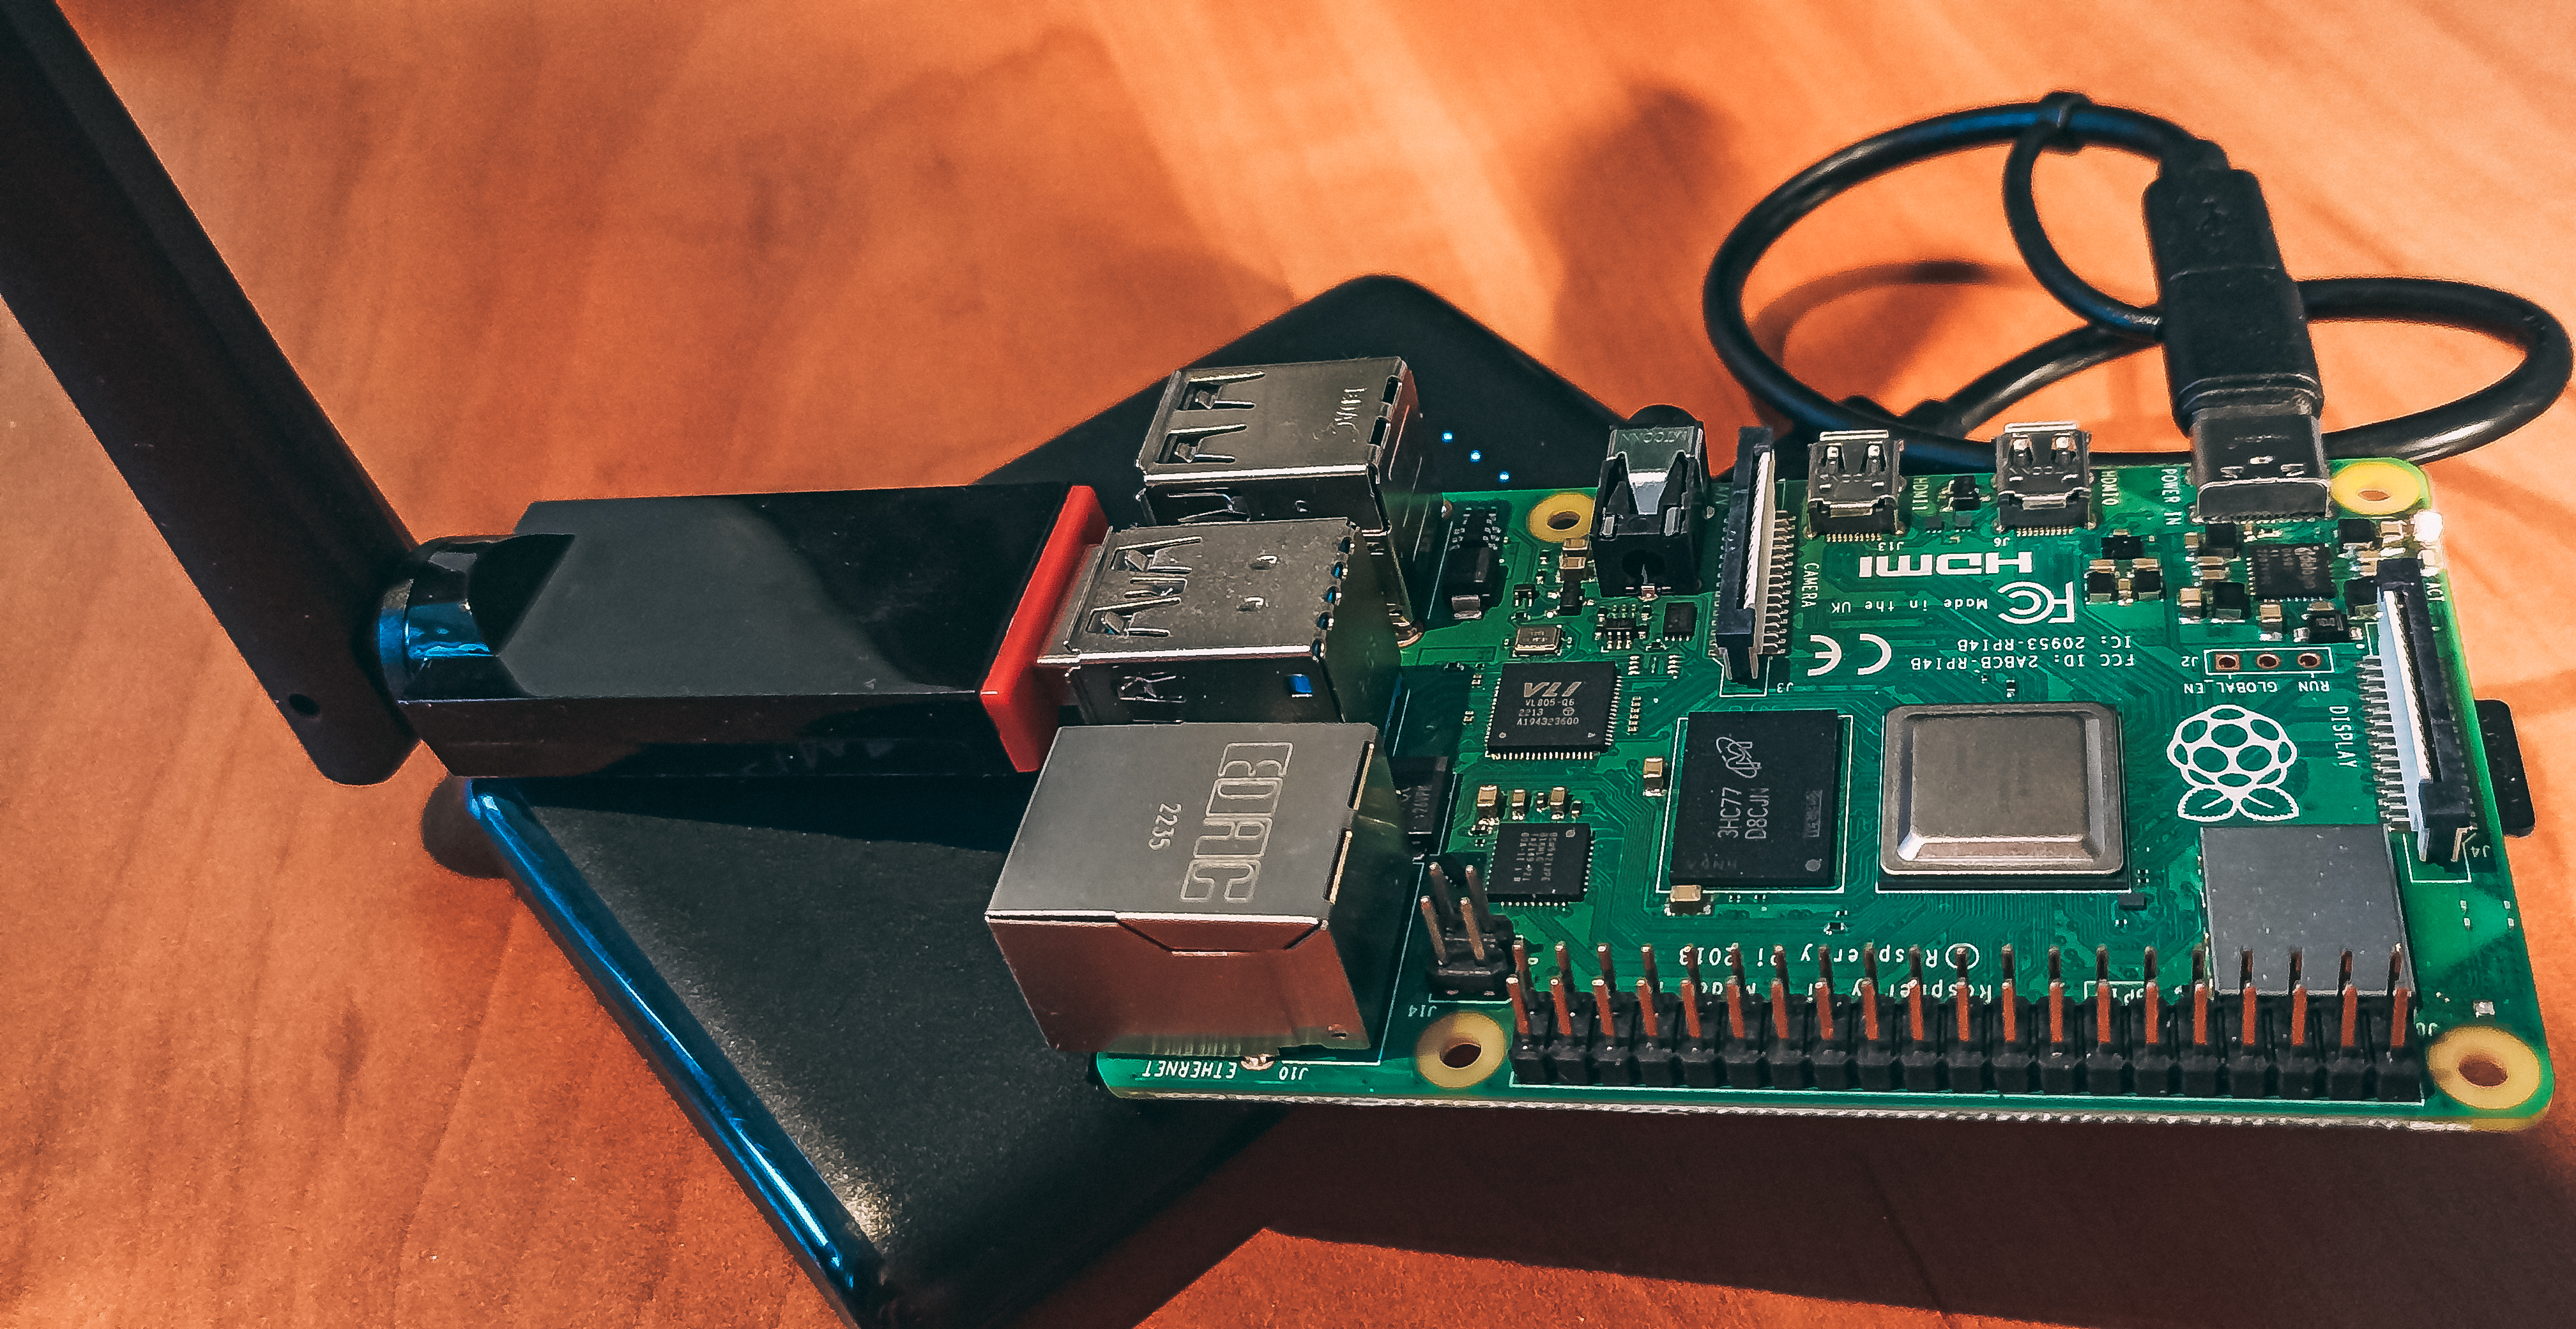
Dispositivo PNLS RPi 4

Fig. 2: PNLS in esecuzione su un RPi 4 con antenna esterna e power bank
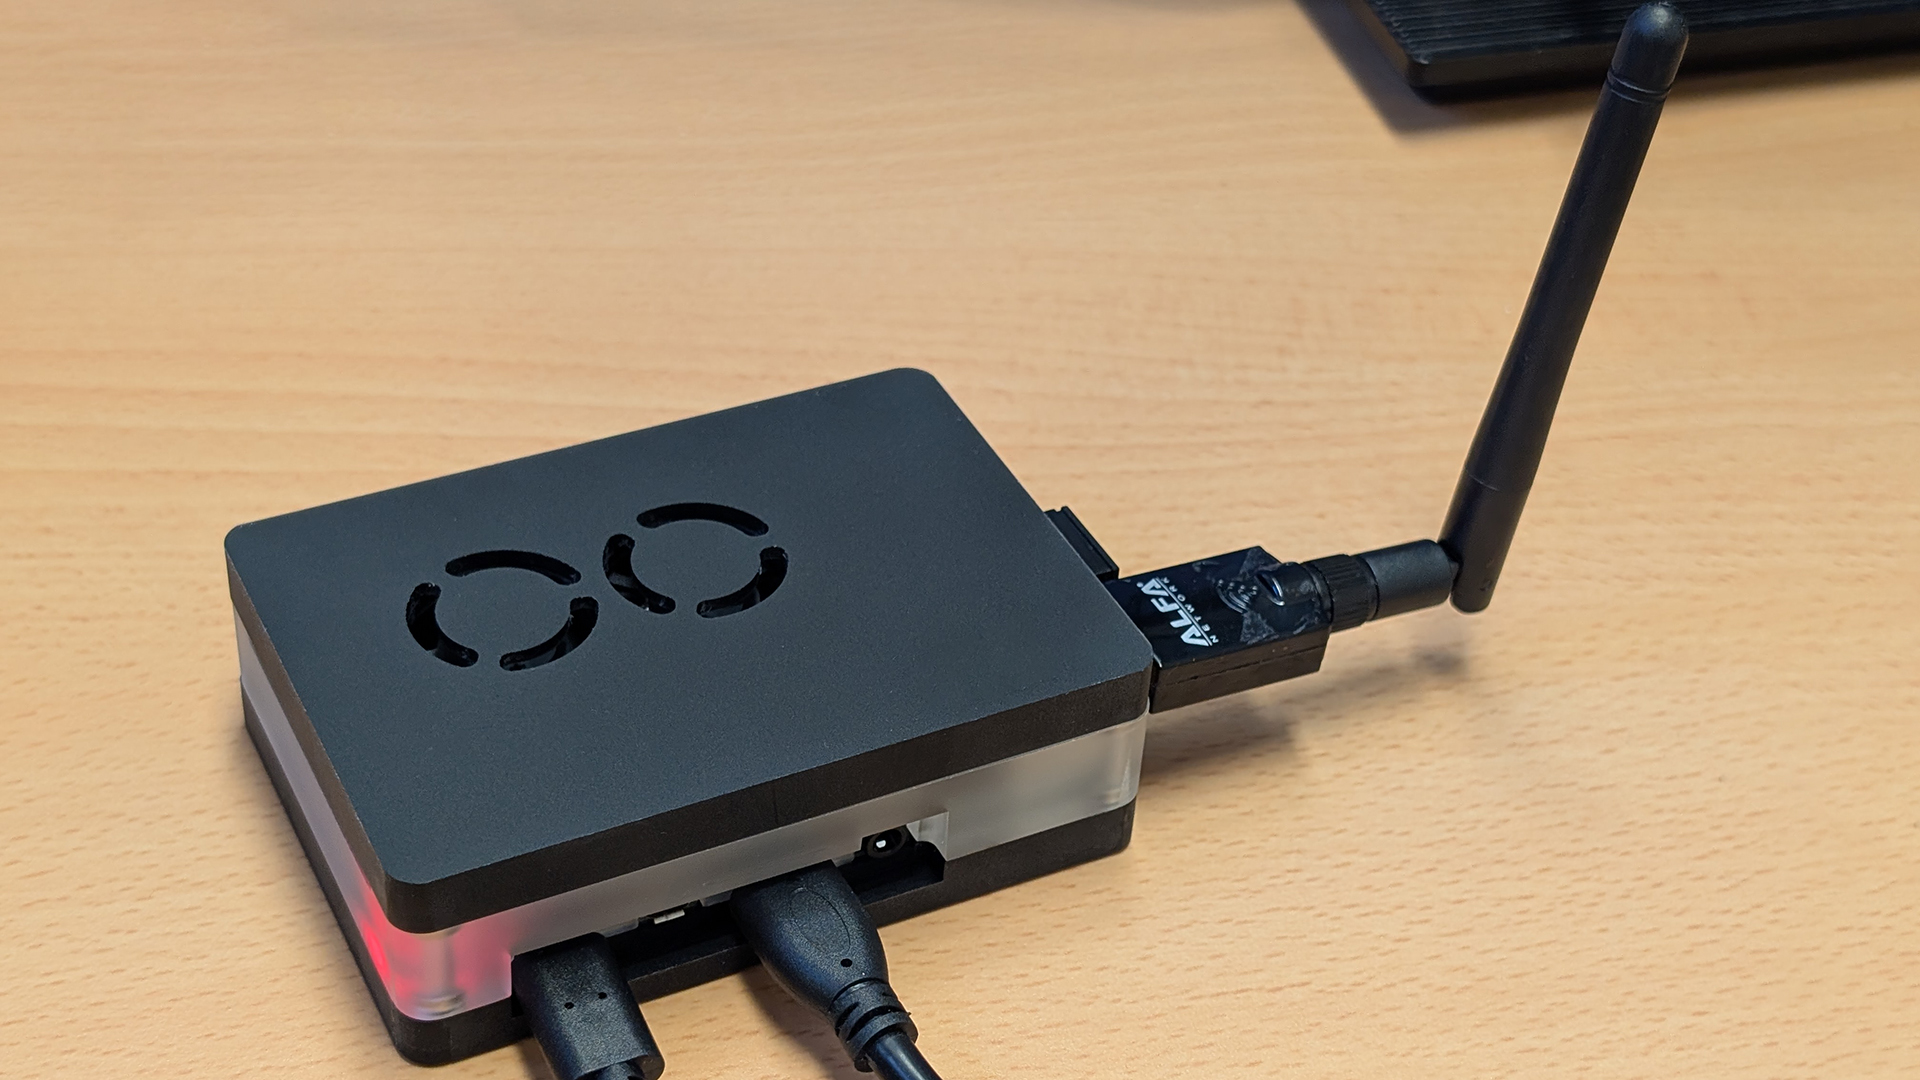
Dispositivo PNLS RPi 4 AWUS036ACS

Fig. 3: PNLS in esecuzione su un RPi 4 con custodia e antenna AWUS036ACS
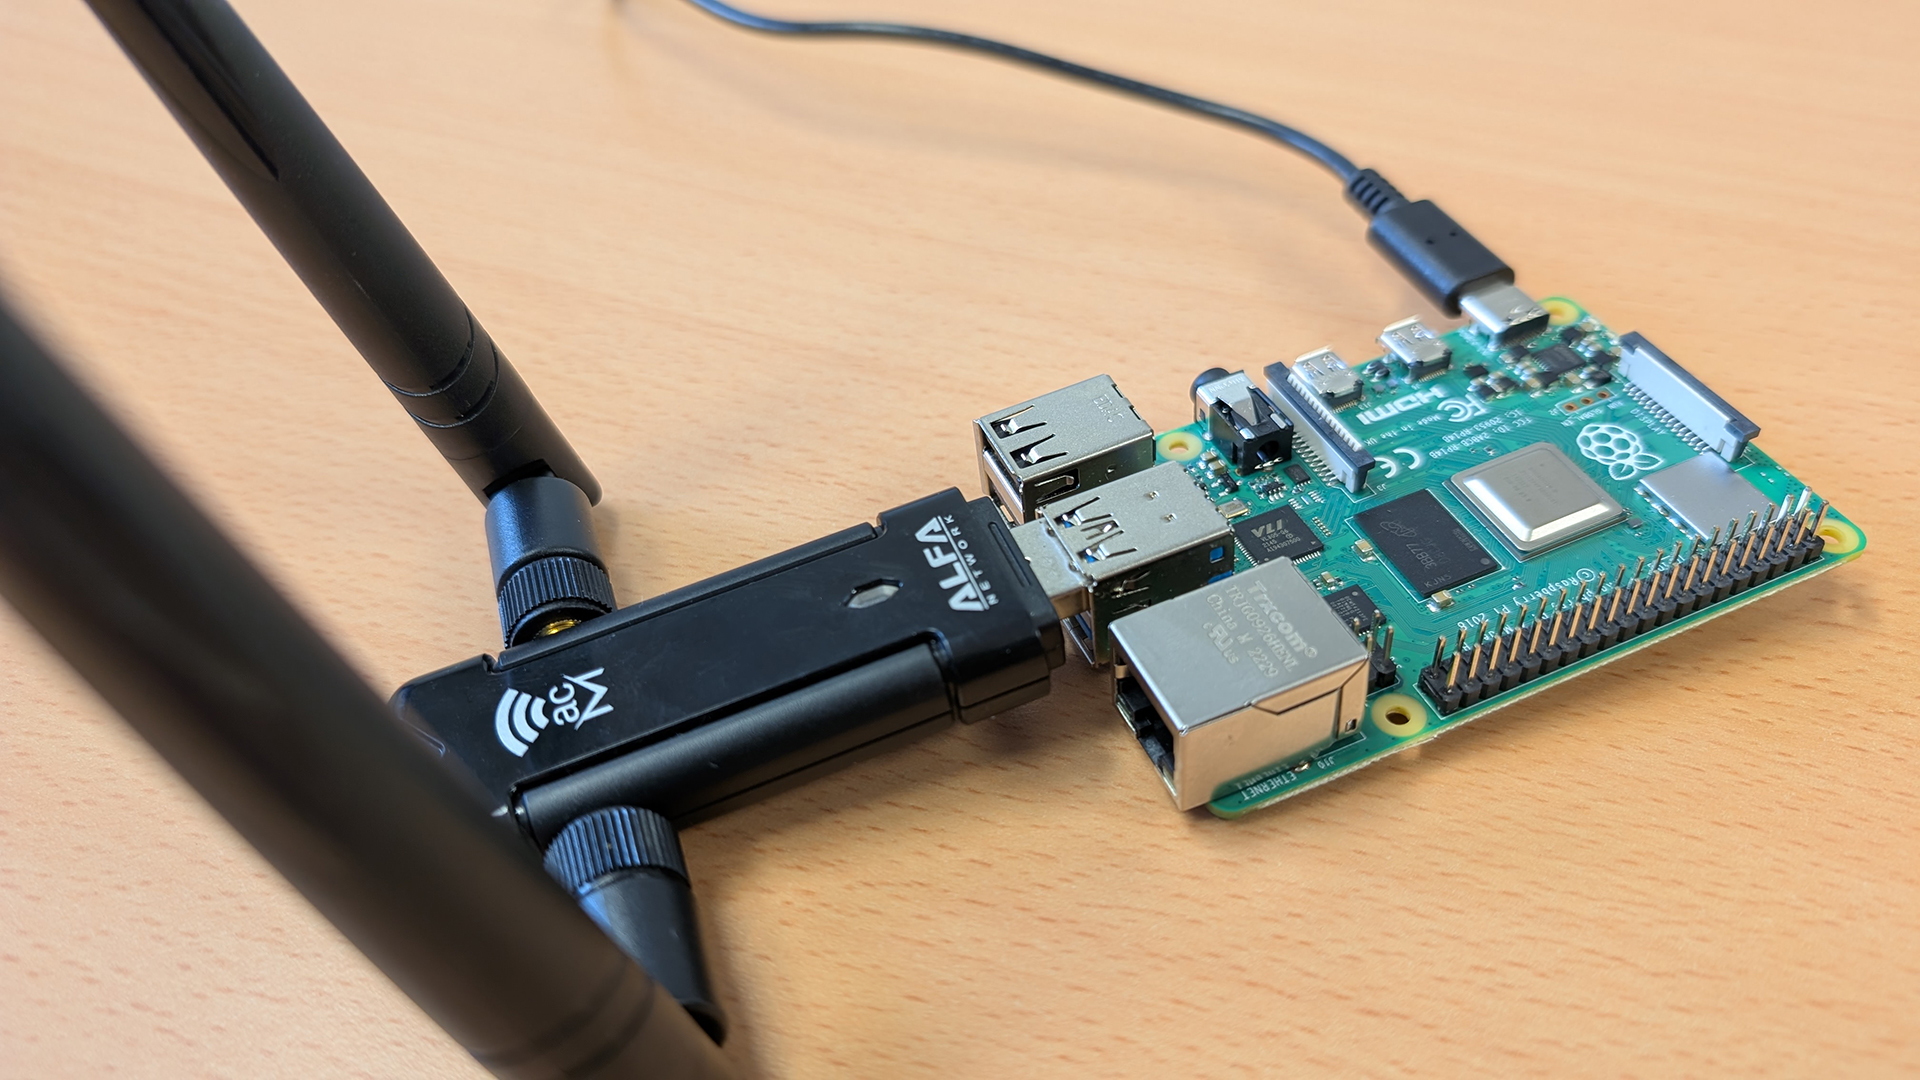
Dispositivo PNLS RPi 4 AWUS036ACM

Fig. 4: PNLS in esecuzione su un RPi 4 con antenna AWUS036ACM

Configurazione

Se non vuoi usare Docker, vai alla configurazione senza Docker.

Usando Docker

Configura rapidamente un'istanza di sviluppo:

# First clone this repo.
git clone https://github.com/AleksaMCode/Preferred-Network-List-Sniffer.git
# Move to the project root folder.
cd Preferred-Network-List-Sniffer
# Build backend and frontend image.
docker compose build
# Bring up both the backend and the frontend server.
docker compose up
# Move into the sniffer folder.
cd sniffer
# Run the Sniffer service.
sudo python3 sniffer.py

Usando Immagine Docker Precostruita

Attualmente, le immagini multi-piattaforma non sono disponibili e il progetto supporta solo l'architettura ARM64v8. Scarica le ultime immagini precostruite dal GitHub Container Registry ed eseguile localmente.

# First clone this repo.
git clone https://github.com/AleksaMCode/Preferred-Network-List-Sniffer.git
# Move to the project root folder.
cd Preferred-Network-List-Sniffer
# Download the prebuild images.
docker pull ghcr.io/aleksamcode/pnls-backend-ghcr:latest
docker pull ghcr.io/aleksamcode/pnls-frontend-ghcr:latest
# Bring up both the backend and the frontend server.
docker compose up
# Move into the sniffer folder.
cd sniffer
# Run the Sniffer service.
sudo python3 sniffer.py

Senza Docker

  • Backend: per avviare i server ASGI e Redis e per eseguire i servizi necessari, consulta queste istruzioni.

  • Frontend: per eseguire il server React, consulta queste istruzioni.

Ecco uno screenshot di quando tutto è stato eseguito "manualmente":

  • In alto a sinistra: server Redis
  • In alto a destra: server ASGI
  • In basso a sinistra: servizio Sniffer
  • In basso a destra: server React
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





