
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit
 rosesecurity/anti-virus-evading-payloads
Durante la fase di exploitation di un pen test o di un progetto di ethical hacking, alla fine dovrai cercare di far eseguire del codice sui computer…
 magicsword-io/lolrmm
Catalogo curato di strumenti di Remote Monitoring and Management sfruttati da attori malevoli, con profili YAML, regole di rilevamento Sigma e…
 infobyte/evilgrade
Evilgrade è un framework modulare che permette all'utente di sfruttare implementazioni di aggiornamento scadenti iniettando aggiornamenti falsi.
 arno0x/dnsexfiltrator
Esfiltrazione di dati tramite canale nascosto di richieste DNS
 chokepoint/azazel
Azazel è un rootkit a livello utente basato sulla tecnica LD_PRELOAD originale del rootkit Jynx. È più robusto e ha funzionalità aggiuntive, e si…
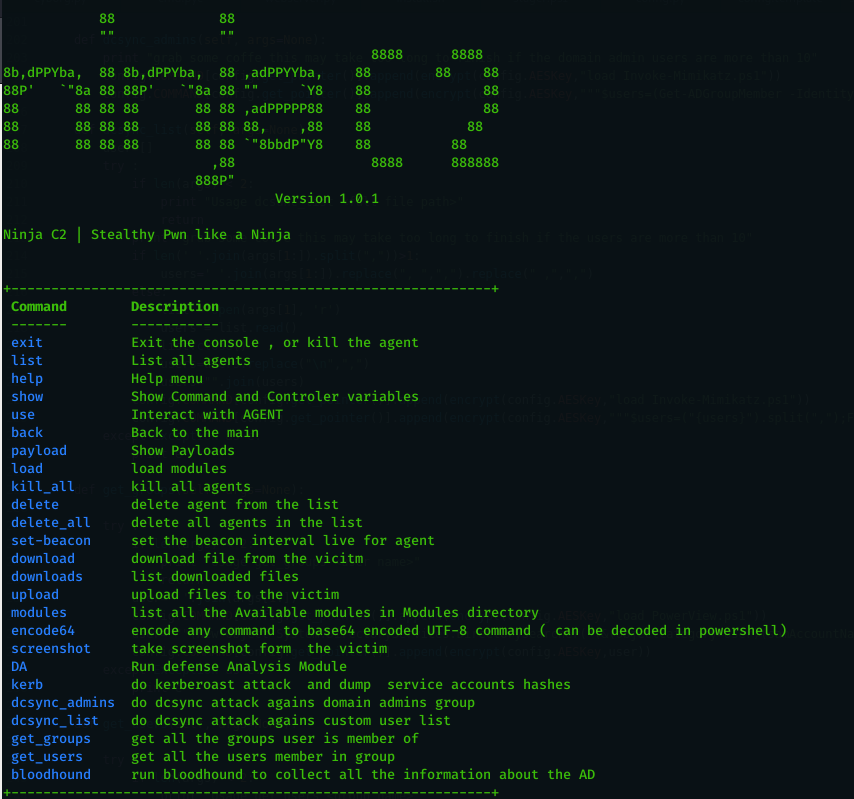 ahmedkhlief/ninja
Server C2 open source creato per operazioni stealth di red team
 entropy1337/infernal-twin
wireless hacking - Questo è uno strumento automatizzato per il wireless hacking
 rasta-mouse/crystal-kit
Kit di evasione per Cobalt Strike
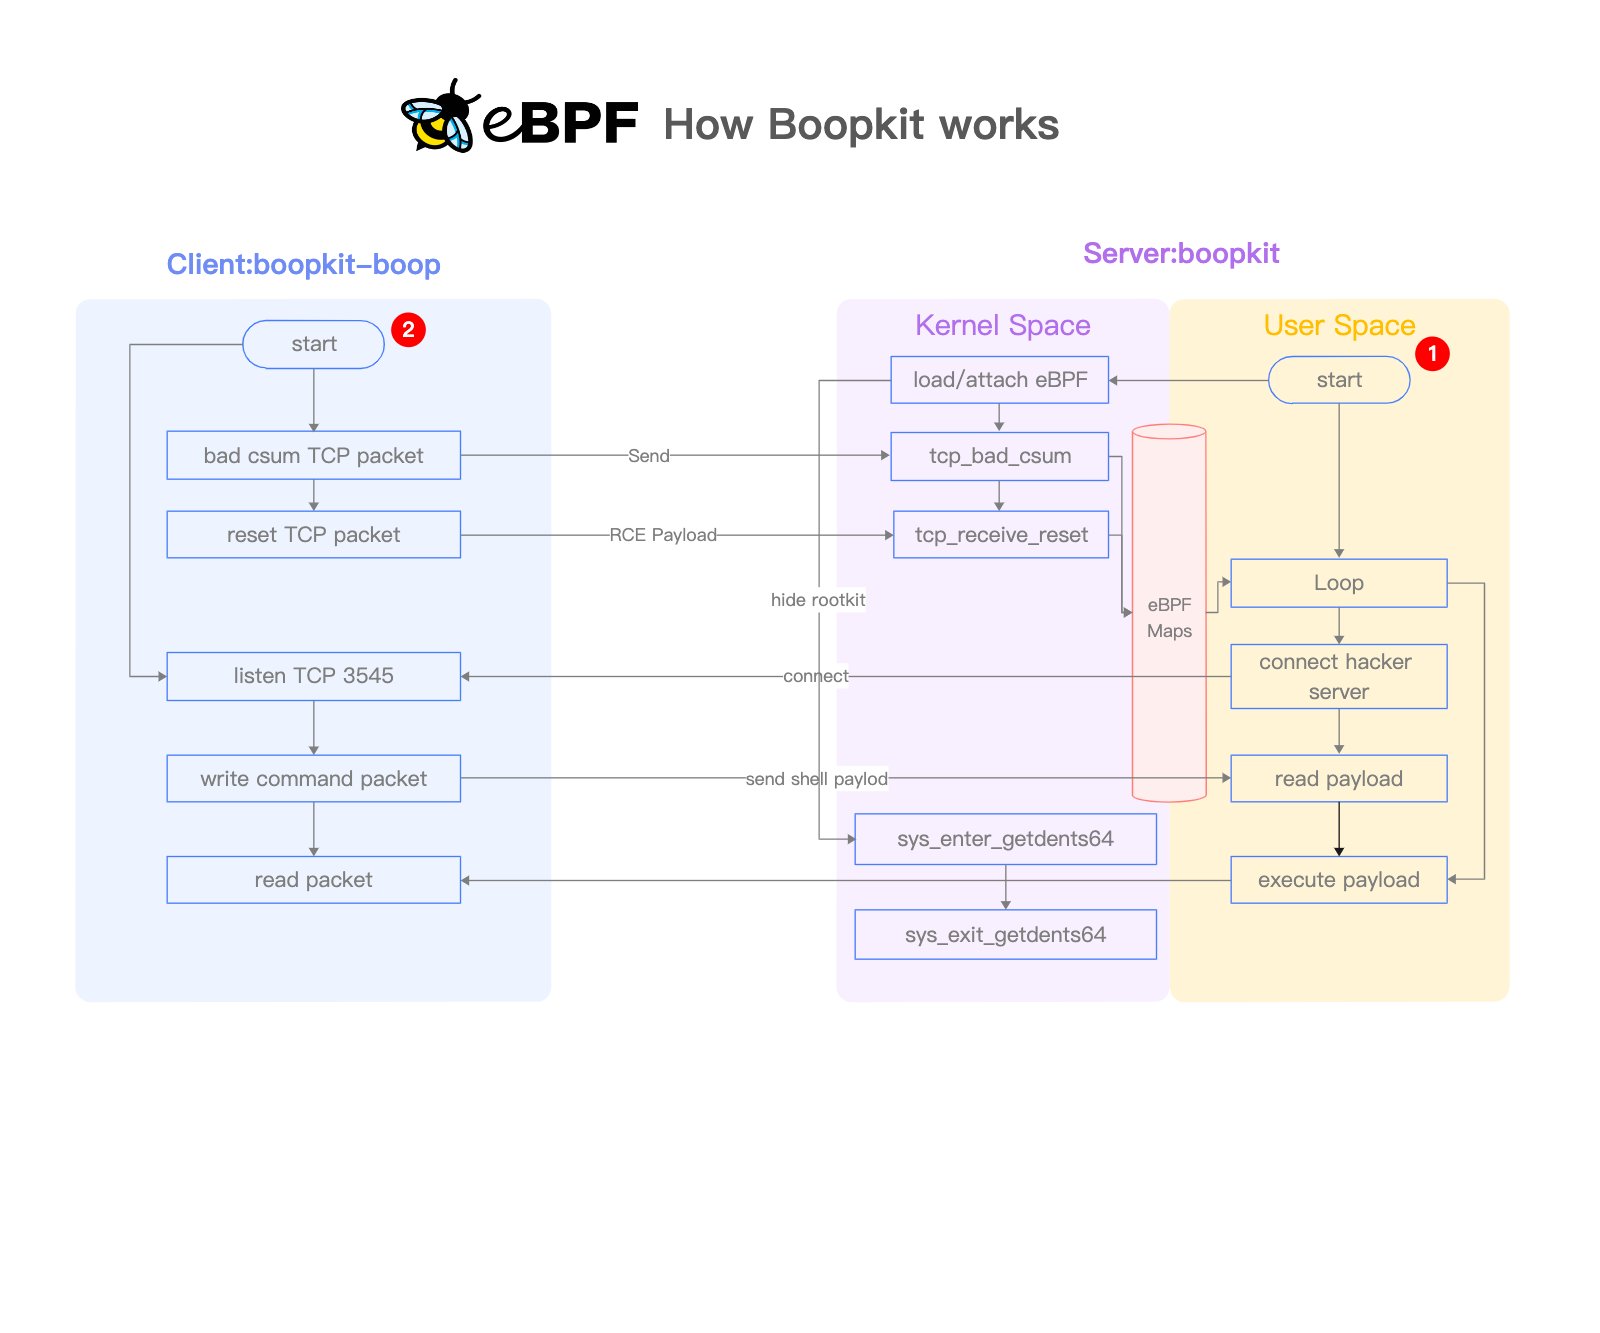 krisnova/boopkit
Linux eBPF backdoor over TCP. Genera reverse shell, RCE, su accesso privilegiato precedente. Less Honkin, More Tonkin.
 daem0nc0re/tangledwinexec
PoC e strumenti per l'analisi delle tecniche di esecuzione dei processi di Windows
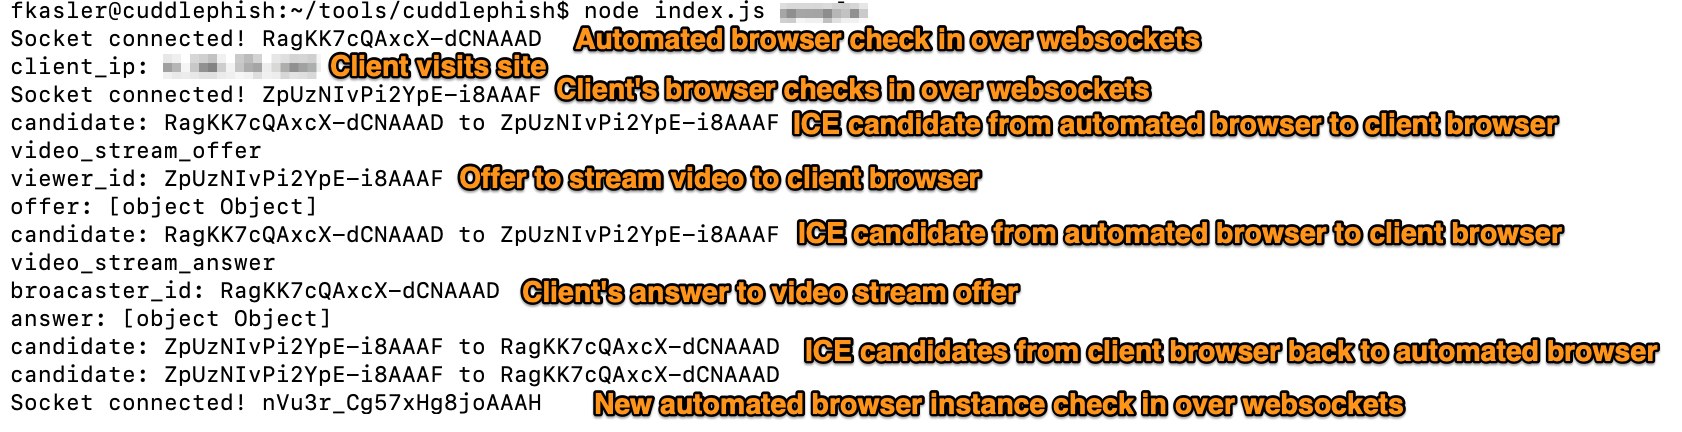 fkasler/cuddlephish
Browser-in-the-Middle (BitM) armato per Penetration Testers
 ghostpack/sharpdpapi
SharpDPAPI è un porting in C# di alcune funzionalità DPAPI di Mimikatz.
 redcode-labs/neurax
Un framework per la costruzione di binari auto-diffondenti.
 trustedsec/coffloader
Esegui Beacon Object Files (BOFs) al di fuori di Cobalt Strike analizzando file oggetto COFF a 64 bit, con generazione di argomenti compatibile con…
 ptoomey3/evilarc
Crea archivi tar/zip in grado di sfruttare vulnerabilità di attraversamento delle directory.
 securing/gattacker
Un pacchetto Node.js per la valutazione della sicurezza BLE (Bluetooth Low Energy) utilizzando attacchi Man-in-the-Middle e altri attacchi.
 capture0x/adstrike
Framework modulare red-team per Active Directory basato su AI, per penetration testing autorizzato, enumerazione AD, analisi dei percorsi di attacco,…








