
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit

 capture0x/adstrike
Framework modulare red-team per Active Directory basato su AI, per penetration testing autorizzato, enumerazione AD, analisi dei percorsi di attacco,…
 the-viper-one/psmapexec
Padroneggia Active Directory con PowerShell.
 ptoomey3/evilarc
Crea archivi tar/zip in grado di sfruttare vulnerabilità di attraversamento delle directory.
 securing/gattacker
Un pacchetto Node.js per la valutazione della sicurezza BLE (Bluetooth Low Energy) utilizzando attacchi Man-in-the-Middle e altri attacchi.
 nealbridges/vulnhunter
Scanner di sicurezza per AI agentica che ragiona come un attaccante sul codice sorgente, conferma le vulnerabilità sfruttabili con PoC eseguibili e…
 tylous/zipexec
Una tecnica unica per eseguire binari da un archivio zip protetto da password.
 paulsec/twittor
Un backdoor completo che utilizza Twitter come server C&C
 scorpioneslabs/mssqlpwner
Strumento avanzato di penetration testing per MSSQL per movimento laterale, esecuzione di comandi, relay NTLM e attacchi brute-force tramite server…
 r1cksec/cheatsheets
Raccolta di conoscenze sulla sicurezza informatica
 0x00-0x00/shellpop
Ottieni shell come un maestro.
 bc-security/beginners-guide-to-obfuscation
Workshop pratico di offuscamento per red team che insegna il bypass di AMSI, l'evasione di ETW e l'offuscamento dei payload con PowerShell, Visual…
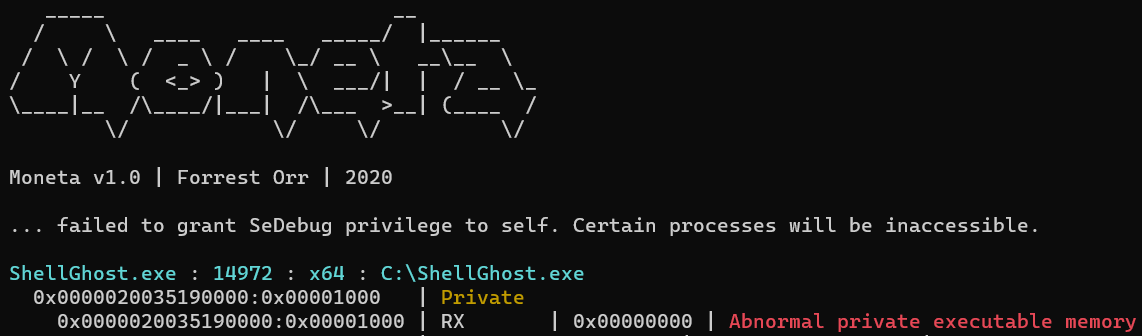 lem0nsec/shellghost
Una tecnica di evasione basata sulla memoria che rende lo shellcode invisibile dall'inizio alla fine del processo.
 spellshift/realm
Framework di emulazione avversaria cross-platform con un implant Rust, teamserver GraphQL e DSL Eldritch per operazioni red team automatizzate e…
 cube0x0/krbrelay
Framework di relay Kerberos per ambienti Windows che abilita il relay di autenticazione, l'escalation dei privilegi e il movimento laterale tramite i…
 gh05tcrew/metasploitmcp
MCP Server per Metasploit
 trustedsec/trevorc2
TrevorC2 è un sito web legittimo (navigabile) che tunnelizza le comunicazioni client/server per l'esecuzione occulta di comandi.
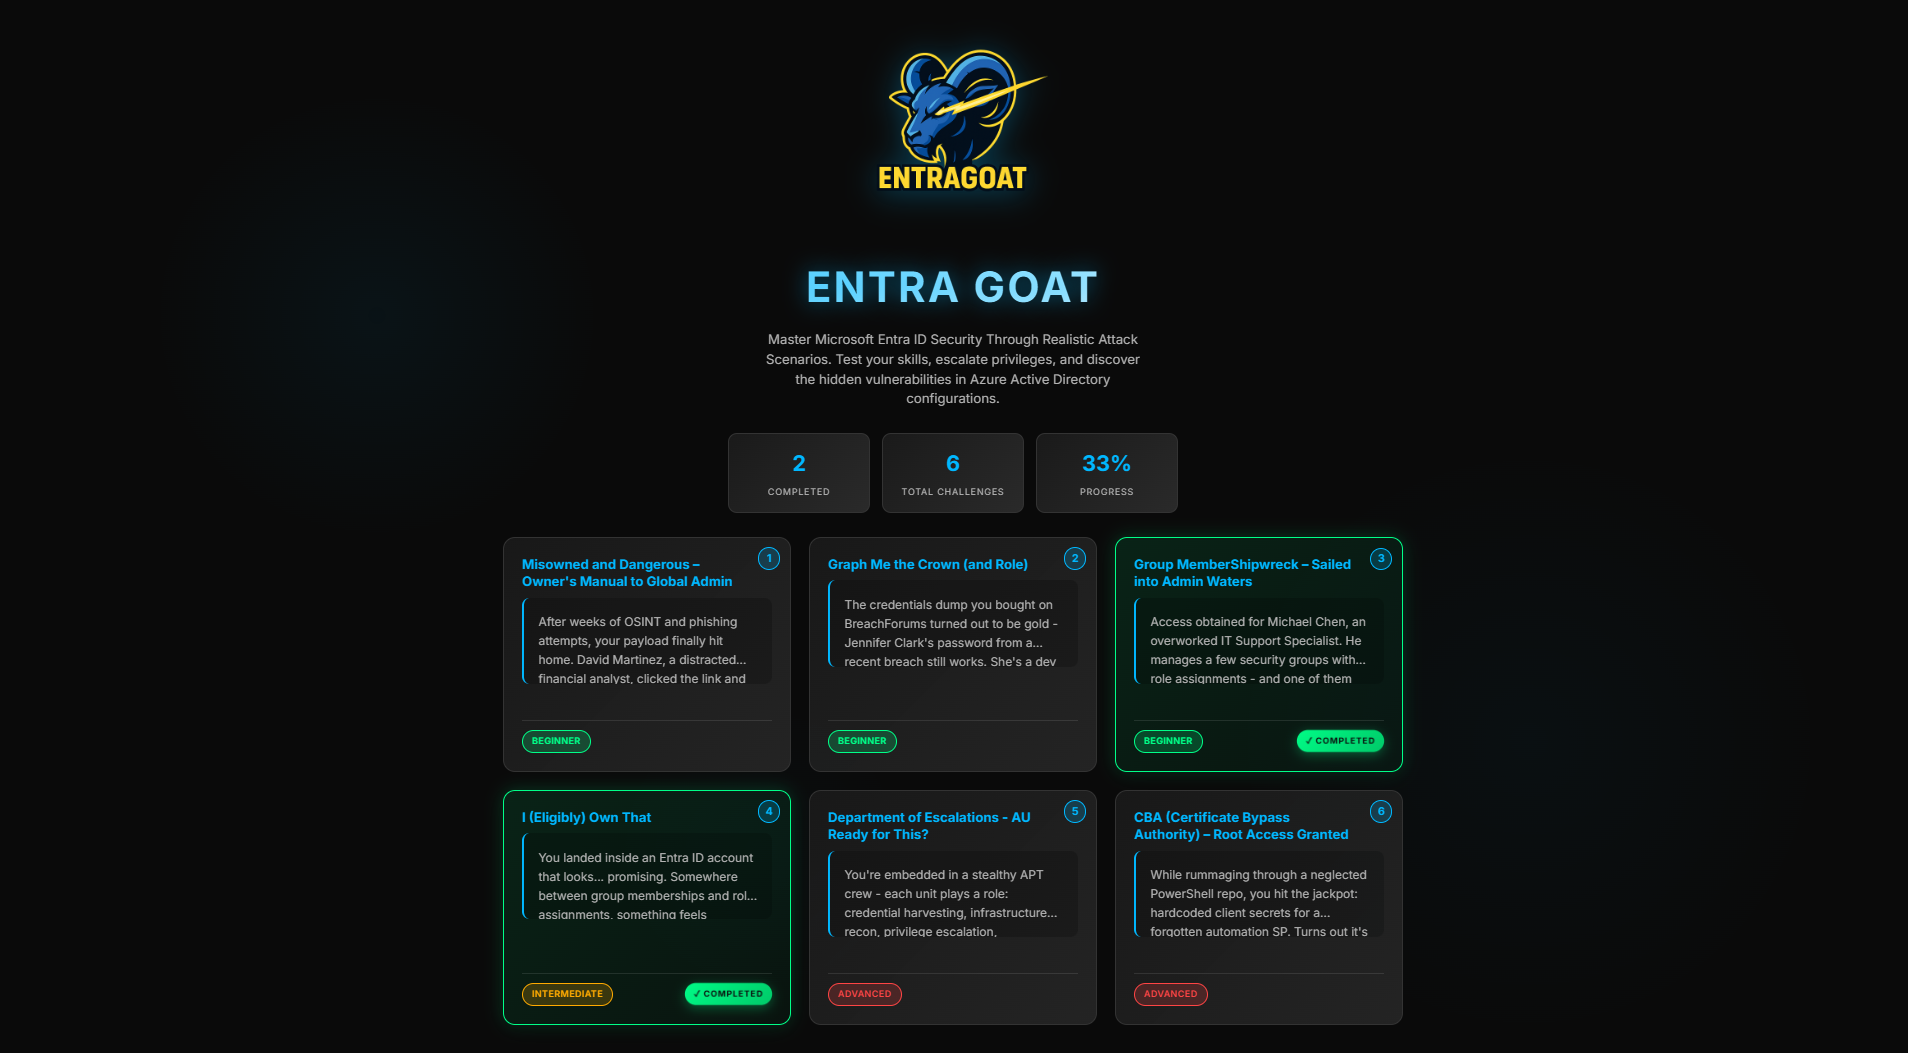 semperis/entragoat
Un ambiente Microsoft Entra ID deliberatamente vulnerabile. Impara la sicurezza delle identità attraverso sfide di attacco pratiche e realistiche.
 danielbohannon/invoke-cradlecrafter
Generatore e Offuscatore di PowerShell Remote Download Cradle








