
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit

 0xsteph/pentest-ai-agents
Trasforma Claude Code nel tuo assistente di ricerca per la sicurezza offensiva. Subagent AI specializzati per pianificare engagement di test di…
 pedrib/poc
Avvisi di sicurezza, file proof of concept ed exploit resi pubblici da @pedrib.
 jthuraisamy/syswhispers
Elusione di AV/EDR tramite chiamate di sistema dirette.
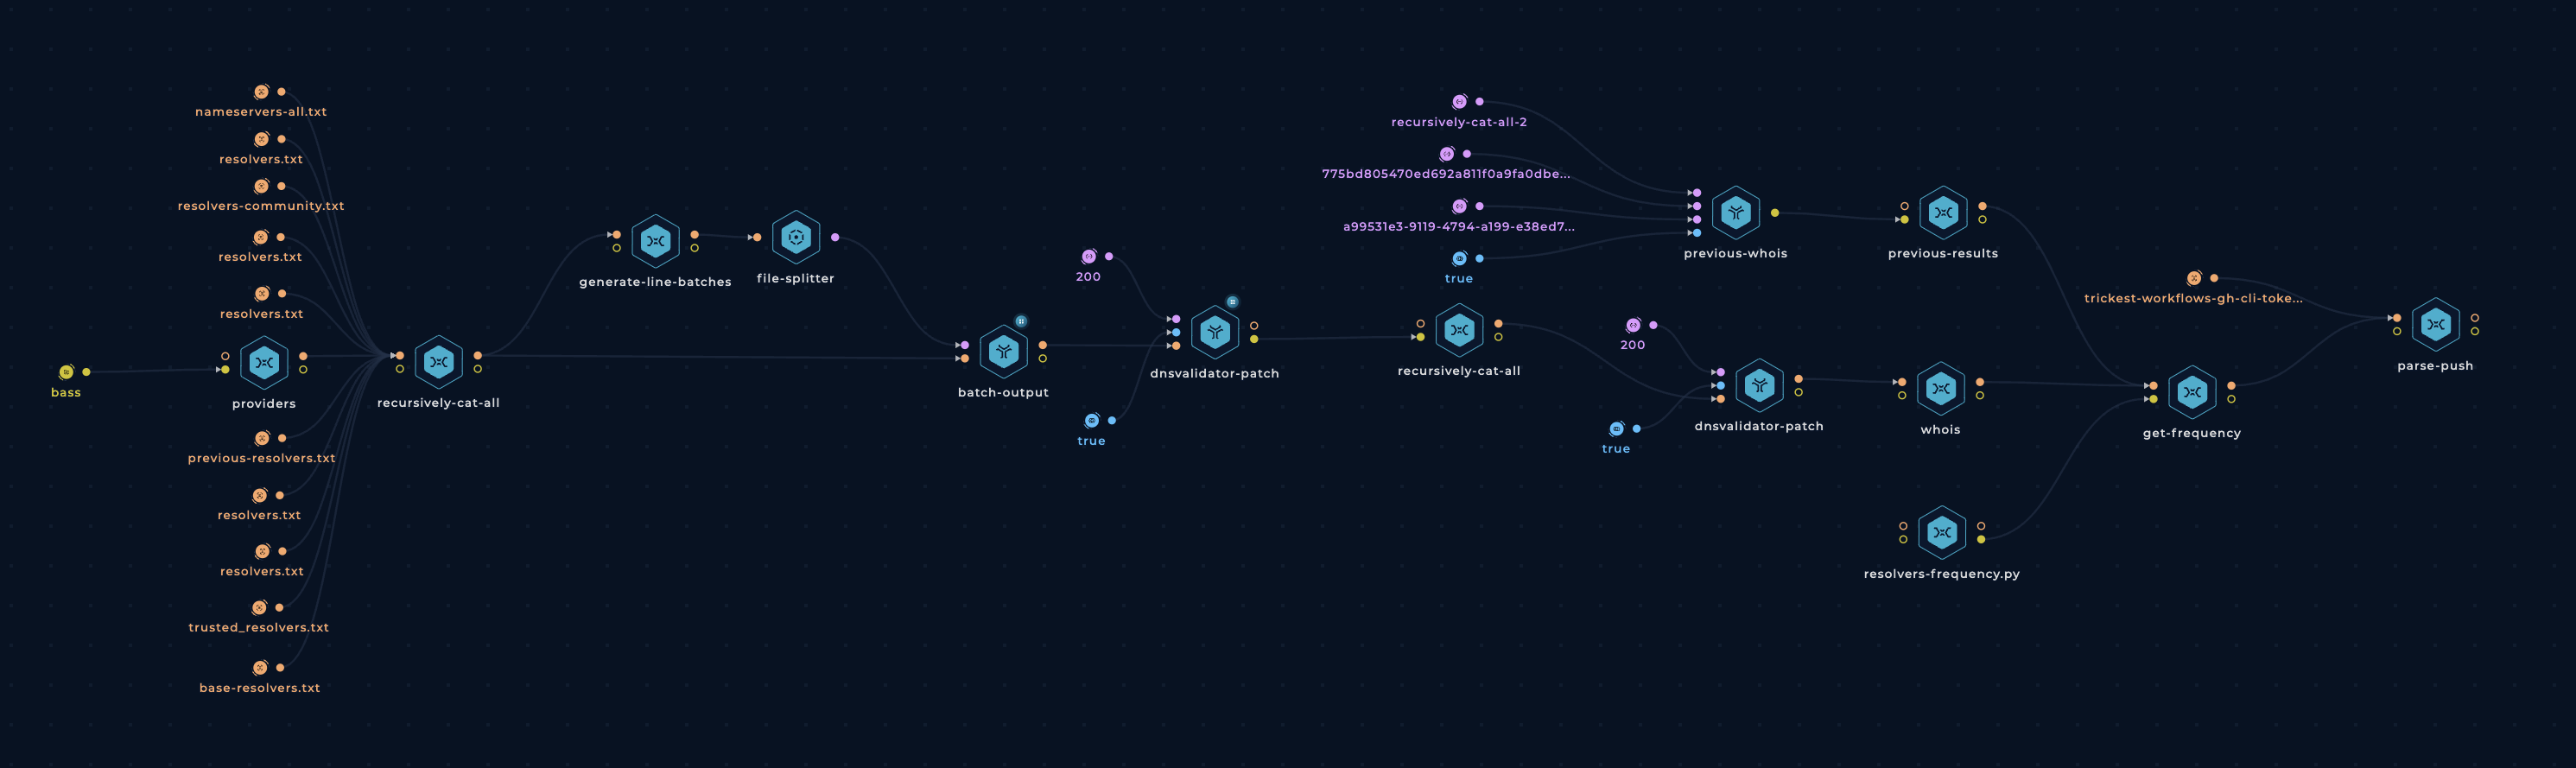 trickest/resolvers
L'elenco più esaustivo di resolver DNS affidabili.
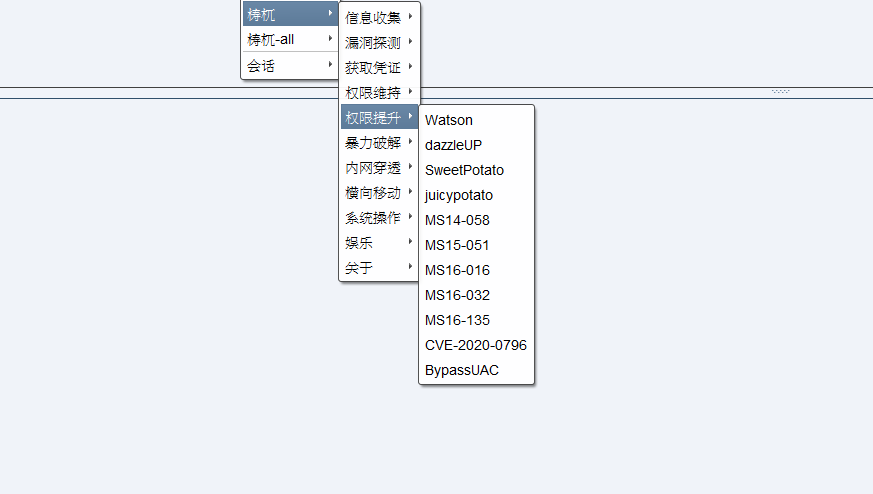 pandasec888/taowu-cobalt_strike
Framework di automazione per red team basato su Cobalt Strike, che integra moduli di exploit, strumenti di post-exploitation e capacità di movimento…
 specterops/sharphound
Raccoglie metadati degli oggetti Active Directory, appartenenze ai gruppi, sessioni, ACL e trust per alimentare la mappatura dei percorsi di attacco…
 tiagorlampert/chaos
🔥 CHAOS è uno strumento di amministrazione remota gratuito e open-source che permette di generare binari per controllare sistemi operativi remoti.
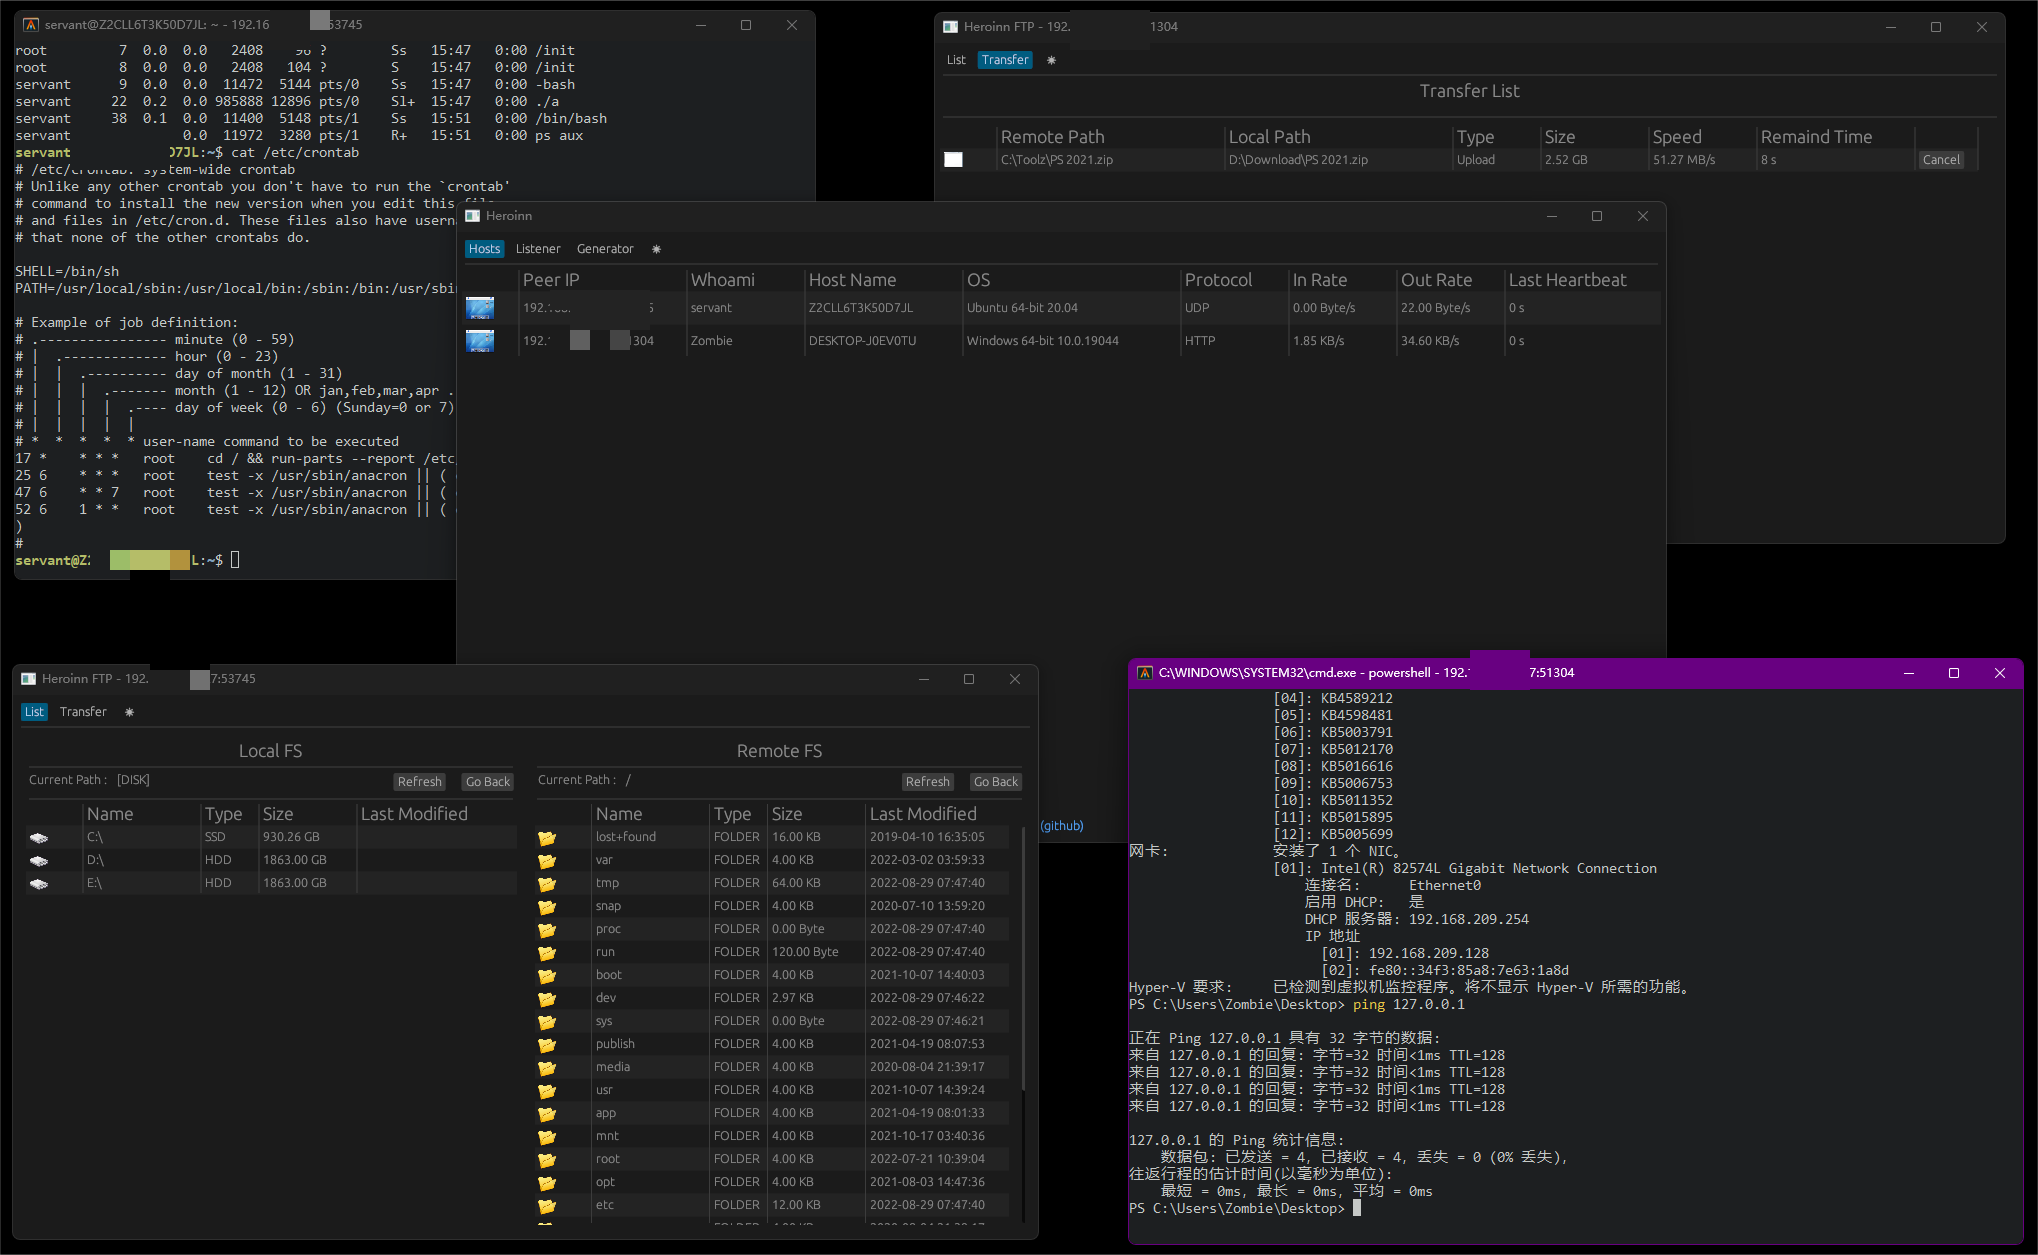 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 bushidouk/ransomware-tool-matrix
Una risorsa che contiene tutti gli strumenti che ogni gruppo ransomware utilizza
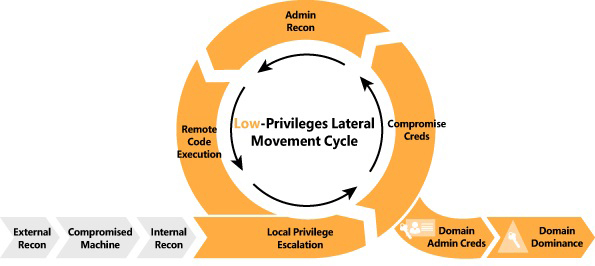 ihebski/a-red-teamer-diaries
Note ed esperimenti di RedTeam/Pentest testati su diverse infrastrutture relative a incarichi professionali.
 nccgroup/winpayloads
Generazione di Payload Windows Non Rilevabili
 androidmalware/android_hid
Usa Android come Rubber Ducky contro un altro dispositivo Android
 s3cur3th1ssh1t/amsi-bypass-powershell
Questo repository contiene alcuni metodi di bypass di AMSI che ho trovato in diversi blog post.
 ph4ntonn/stowaway
Strumento proxy multi-hop per penetration tester che consente il routing del traffico attraverso più nodi, tunneling SOCKS5/SSH, port forwarding,…
 wavestone-cdt/edrsandblast
Sfrutta driver firmati vulnerabili per bypassare le callback del kernel EDR, le callback degli oggetti, il provider ETW TI e gli hook in userland per…
 klezvirus/inceptor
Framework di evasione AV/EDR guidato da template
 meridianlabs-ai/inspect_petri
Un agente di audit dell'allineamento in grado di esplorare rapidamente ipotesi di allineamento.
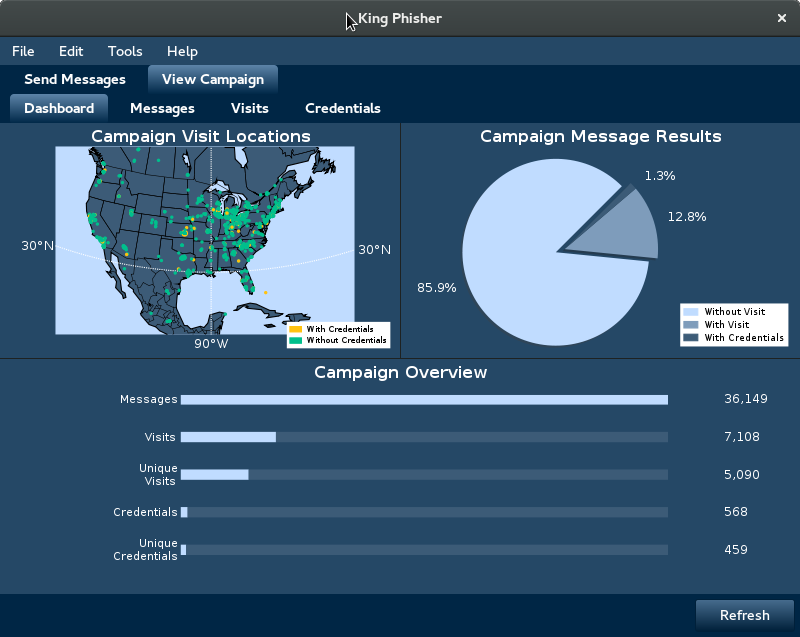 crimsonforge-io/king-phisher
Simula campagne di phishing realistiche con raccolta di credenziali, tracciamento delle email e clonazione di pagine di destinazione per formazione…








