
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
android_hid — Usa Android come Rubber Ducky contro un altro dispositivo Android | Kitploit

Strumenti/GitHubGitHub/androidmalware/android_hid
Sicurezza AndroidGenerazione di PayloadHacking HardwarePenetration TestingRed Teaming
GitHubandroidmalware/android_hid

android_hid

Usa Android come Rubber Ducky contro un altro dispositivo Android

Vedi Repository
1.6k331475 anni faRevisionato da Kitploit
Condividi

android_hid

Usa Android come Rubber Ducky contro un dispositivo Android o PC target

Attacco HID tramite Android

Usare Android come Rubber Ducky contro Android o Windows. Questa non è una nuova tecnica, solo una demo su come eseguire un attacco HID usando Android anziché un rubber ducky. Per il dispositivo Android target non è necessario che sia rooted, che abbia ADB/debug USB abilitati e il dispositivo autorizzato, poiché lo smartphone dell'attaccante si comporta come una tastiera connessa.

hid_attack - script contiene comandi personalizzati che vengono eseguiti (digitati) contro il dispositivo Android target hid_pc - script contiene comandi personalizzati che vengono eseguiti (digitati) contro Windows 10 target

Come prevenire questo su Android

  1. carica il tuo smartphone usando il tuo adattatore personale
  2. usa una protezione con schermata di blocco con PIN o password non banale
  3. usa un software di sicurezza mobile che rilevi e prevenga l'esecuzione di payload

Come prevenire questo su PC

  1. Non lasciare che nessuno carichi i propri smartphone nel tuo PC
  2. Usa un software di sicurezza che rilevi il payload di Metasploit
  3. Un USB condom dovrebbe aiutare

PoC

Android: https://youtu.be/aOWr6rWhsIs
PC: https://youtu.be/PJbqZm73MOc

Prerequisiti

  • Android rooted con supporto kernel HID (ad esempio ROM NetHunter)
  • Cavo OTG

Video Tutorial usando NetHunter

Guarda il video Nel video è stato usato lo script PoC "part1/msf_install". Il payload testato è stato rimosso.
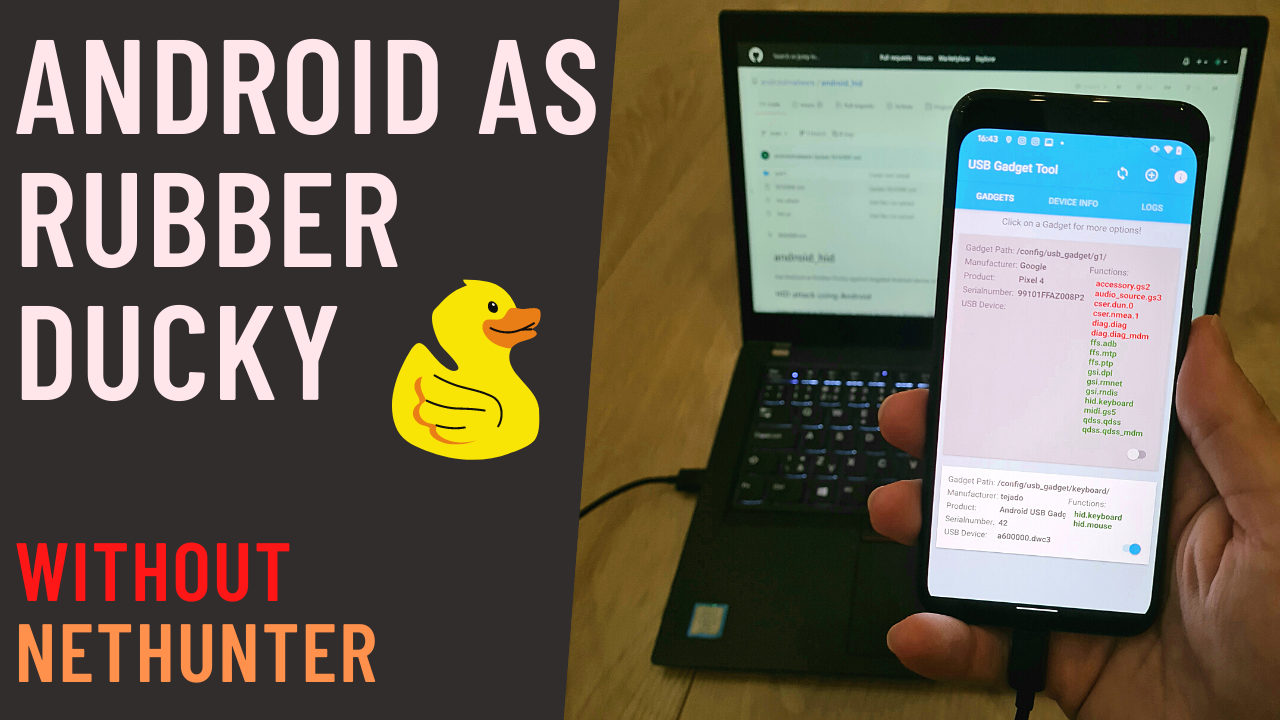
Video Tutorial senza usare NetHunter

Guarda il video USB Gadget Tool: https://github.com/tejado/android-usb-gadget
HID gadgets: https://github.com/pelya/android-keyboard-gadget/tree/master/hid-gadget-test
Per facilità d'accesso, ho copiato USB Gadget Tool e HID gadget su https://github.com/androidmalware/android_hid/tree/main/part2

Info script

Questo è uno script personalizzato, che potrebbe non funzionare nel tuo scenario di test. Per questo motivo, devi sperimentare con i tasti premuti che vengono inviati al dispositivo target. Il sito web con il mio payload di test non è più attivo. L'elenco di tutti i possibili tasti si trova al link qui sotto.

Comando di esecuzione

bash hid_attack bash hid_pc

Come flashare una ROM personalizzata con supporto HID

https://github.com/pelya/android-keyboard-gadget

Brute-force PIN usando Android come HID

https://github.com/urbanadventurer/Android-PIN-Bruteforce

Elenco di tutti i tasti

https://github.com/anbud/DroidDucky/blob/master/droidducky.sh

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





