Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CHAOS — 🔥 CHAOS è uno strumento di amministrazione remota gratuito e open-source che permette di generare binari per controllare sistemi operativi remoti. | Kitploit
Strumenti/GitHubGitHub/tiagorlampert/chaos
Generazione di PayloadPost-ExploitCommand and ControlRed TeamingStrumento di Accesso RemotoTrojan di Accesso Remoto
GitHubtiagorlampert/chaos

CHAOS

🔥 CHAOS è uno strumento di amministrazione remota gratuito e open-source che permette di generare binari per controllare sistemi operativi remoti.

Vedi Repository
2.8k594722 anni faRevisionato da Kitploit
Condividi

Logo CHAOS

CHAOS: Strumento di Amministrazione Remota

CHAOS è uno strumento di amministrazione remota gratuito e open-source che consente di generare binari per controllare sistemi operativi remoti.
Segnala un bug · Richiedi funzionalità · Avvio rapido · Schermate

Disclaimer

QUESTO SOFTWARE VIENE FORNITO "COSÌ COM'È" SENZA ALCUNA GARANZIA. PUOI UTILIZZARE QUESTO SOFTWARE A TUO RISCHIO. L'UTILIZZO È DI COMPLETA RESPONSABILITÀ DELL'UTENTE FINALE. GLI SVILUPPATORI NON SI ASSUMONO ALCUNA RESPONSABILITÀ E NON SONO RESPONSABILI PER QUALSIASI USO IMPROPRIO O DANNO CAUSATO DA QUESTO PROGRAMMA.

Indice

  • Caratteristiche
  • Avvio rapido
  • Database
  • Video
  • Schermate
  • Contribuire
  • Donazioni
  • Sponsor
  • Copyright e licenza

Caratteristiche

Feature
Reverse ShellXX
Download FileXX
Upload FileXX
Delete FileXX
ScreenshotXX
File ExplorerXX
Get OS InfoXX
Run HiddenX
RestartXX
ShutdownXX
Lock screenX
Sign outX
Open UrlXX

Avvio rapido

Alcune opzioni di installazione sono disponibili:

1. Sviluppo locale

Vedi altro:
# Install dependencies
$ sudo apt install golang git -y

# Get this repository
$ git clone https://github.com/tiagorlampert/CHAOS

# Go into the repository
$ cd CHAOS/

# Run
$ PORT=8080 SQLITE_DATABASE=chaos go run cmd/chaos/main.go

2. Docker

Vedi altro:

Linux

# Create a shared directory between the host and container
$ mkdir ~/chaos-container

$ docker run -it -v ~/chaos-container:/database/ -v ~/chaos-container:/temp/ \
  -e PORT=8080 -e SQLITE_DATABASE=chaos -p 8080:8080 tiagorlampert/chaos:latest

Windows

# Create a shared directory between the host and container
$ md c:\chaos-container

$ docker run -it -v c:/chaos-container:/database/ -v c:/chaos-container:/temp/ -e PORT=8080 -e SQLITE_DATABASE=chaos -p 8080:8080 tiagorlampert/chaos:latest

3. Deploy su Heroku

Provalo ora su Heroku con un solo clic:

Deploy to Heroku

Dopo l'avvio, vai su http://localhost:8080 e accedi con il nome utente predefinito: admin e password: admin e modifica la password.

Database

Per connetterti a un database supportato devi impostare alcune variabili d'ambiente necessarie:

  • SQLite:

    • SQLITE_DATABASE = chaos
  • PostgreSQL:

    • POSTGRES_DATABASE = chaos
    • POSTGRES_HOST = localhost
    • POSTGRES_PASSWORD = postgres
    • POSTGRES_PORT = 5432
    • POSTGRES_USER = postgres
    • POSTGRES_SSL_MODE = disable/require //opzionale
Schermate

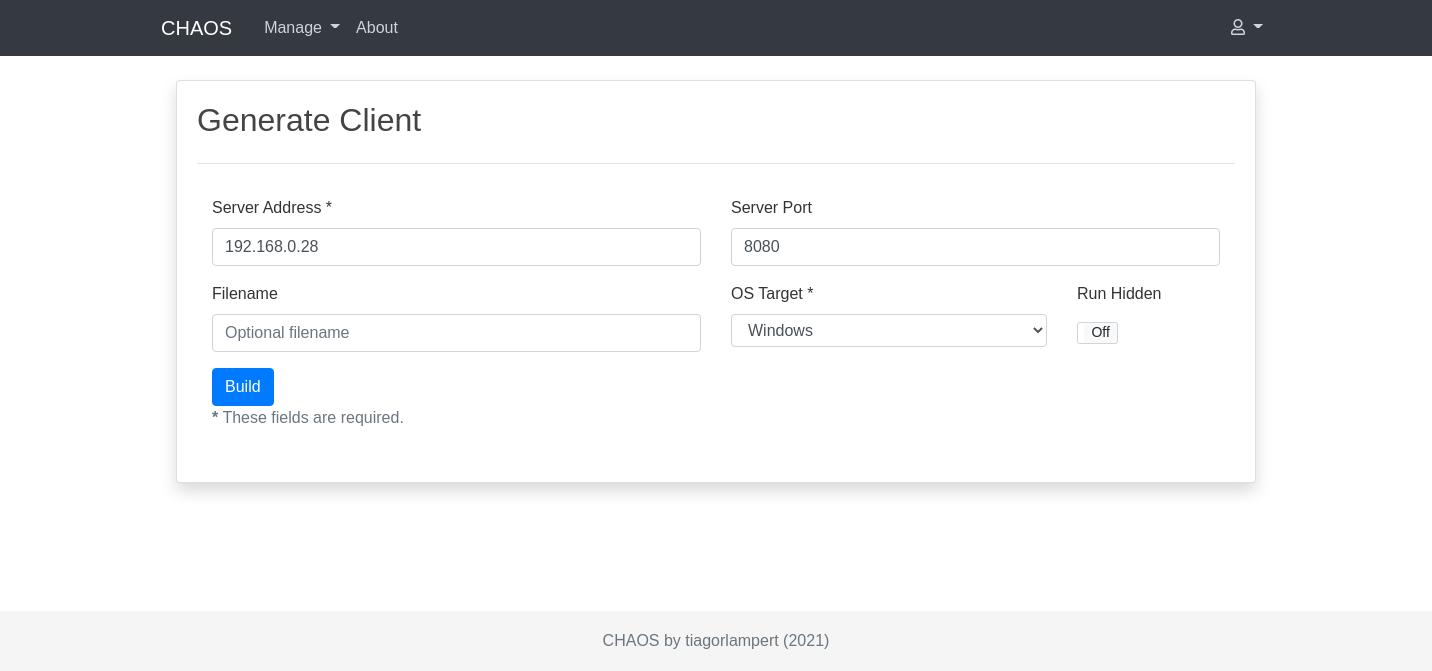
generate

devices

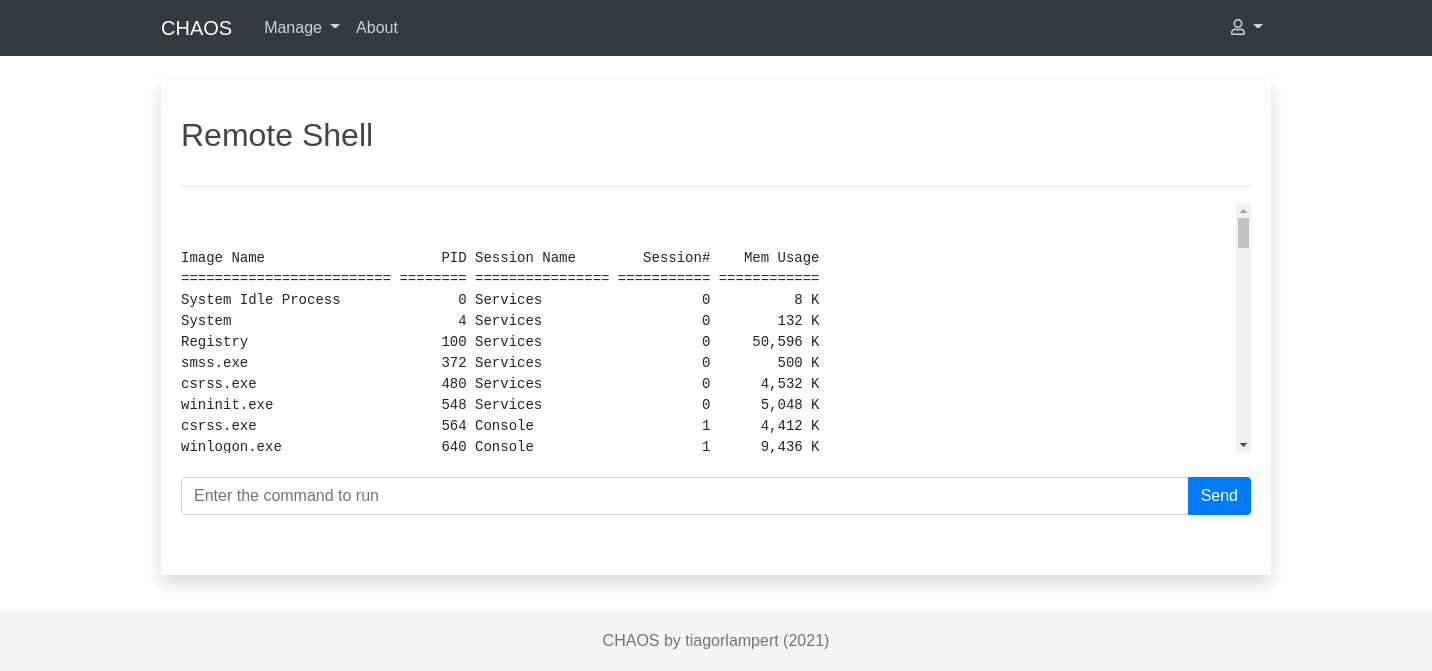
shell

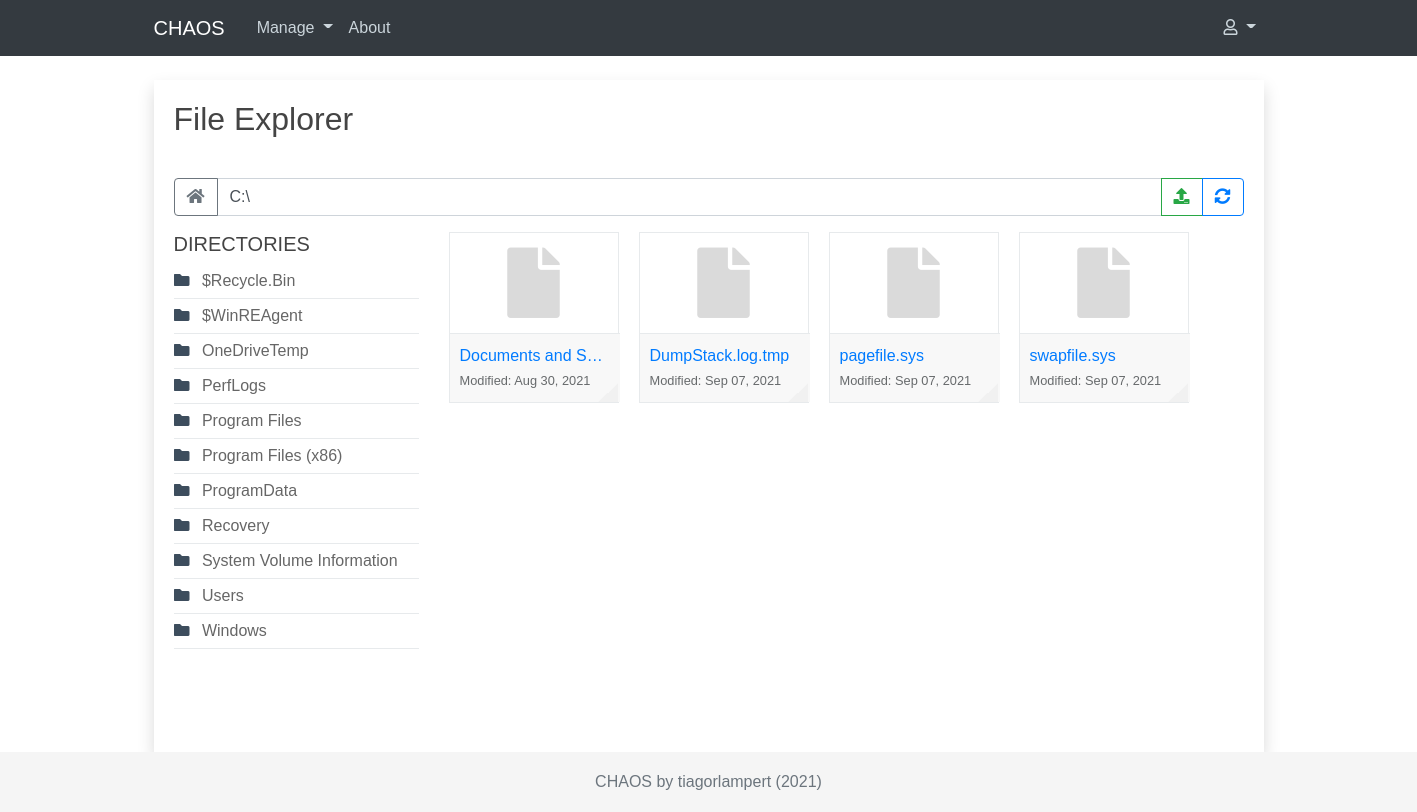
explorer

Contribuire

Vedi la nostra guida per contribuire in CONTRIBUTING.md.

Donazioni

Se ti è piaciuto questo progetto, offrimi un caffè. :)
Donate

Copyright e licenza

La licenza MIT

Copyright (c) 2017, Tiago Rodrigo Lampert

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →