
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit
 lionsec/xerosploit
Framework man in the middle efficiente e avanzato
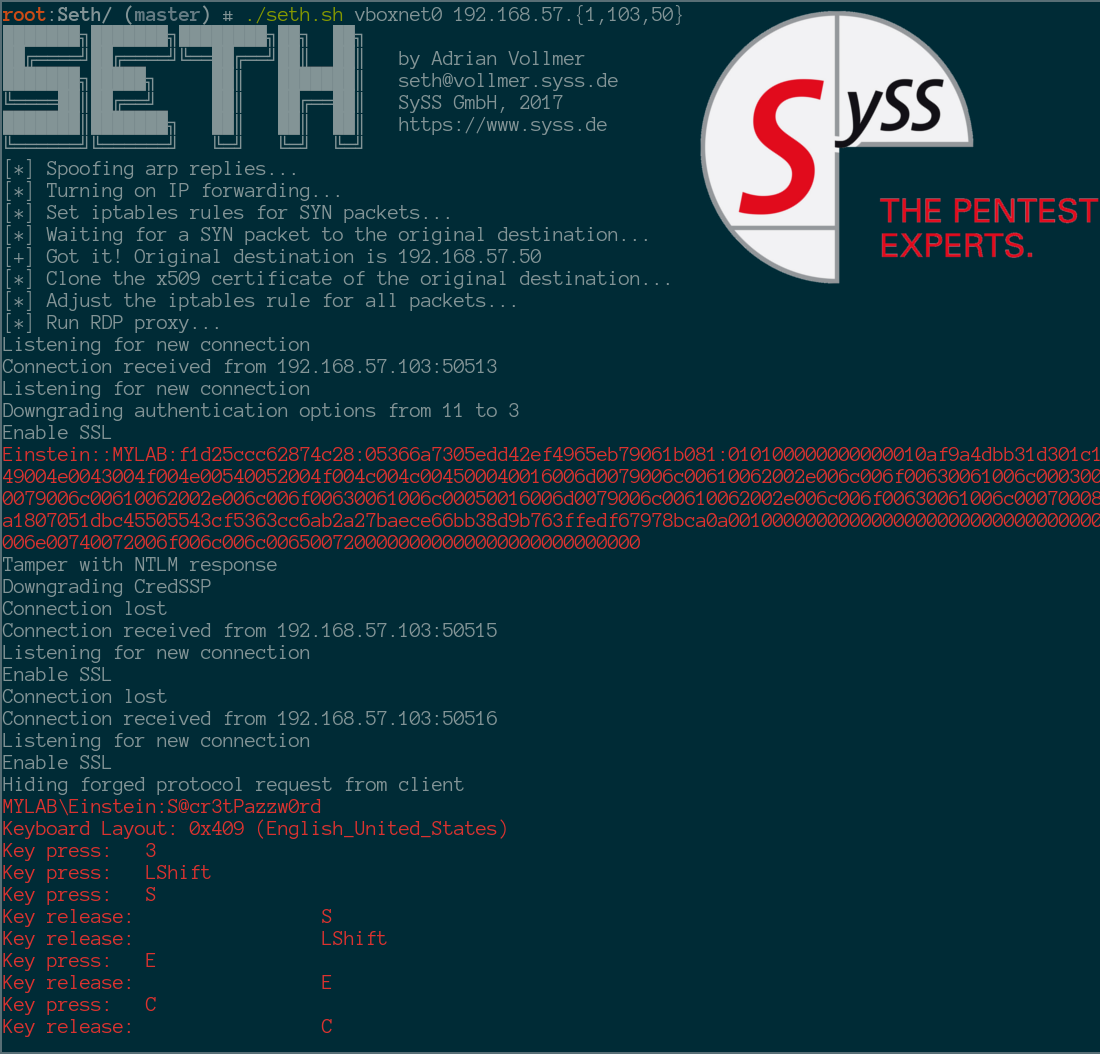 syss-research/seth
Esegui un attacco MitM ed estrai le credenziali in chiaro dalle connessioni RDP
 ascotbe/kernelhub
:palm_tree: Raccolta di vulnerabilità di escalation dei privilegi nel kernel Linux, macOS e Windows, con ambiente di compilazione, mappa GIF…
 fortra/nanodump
Il coltellino svizzero del dump di LSASS
 cn33liz/p0wnedshell
Toolkit per Post-Exploitation di PowerShell Runspace
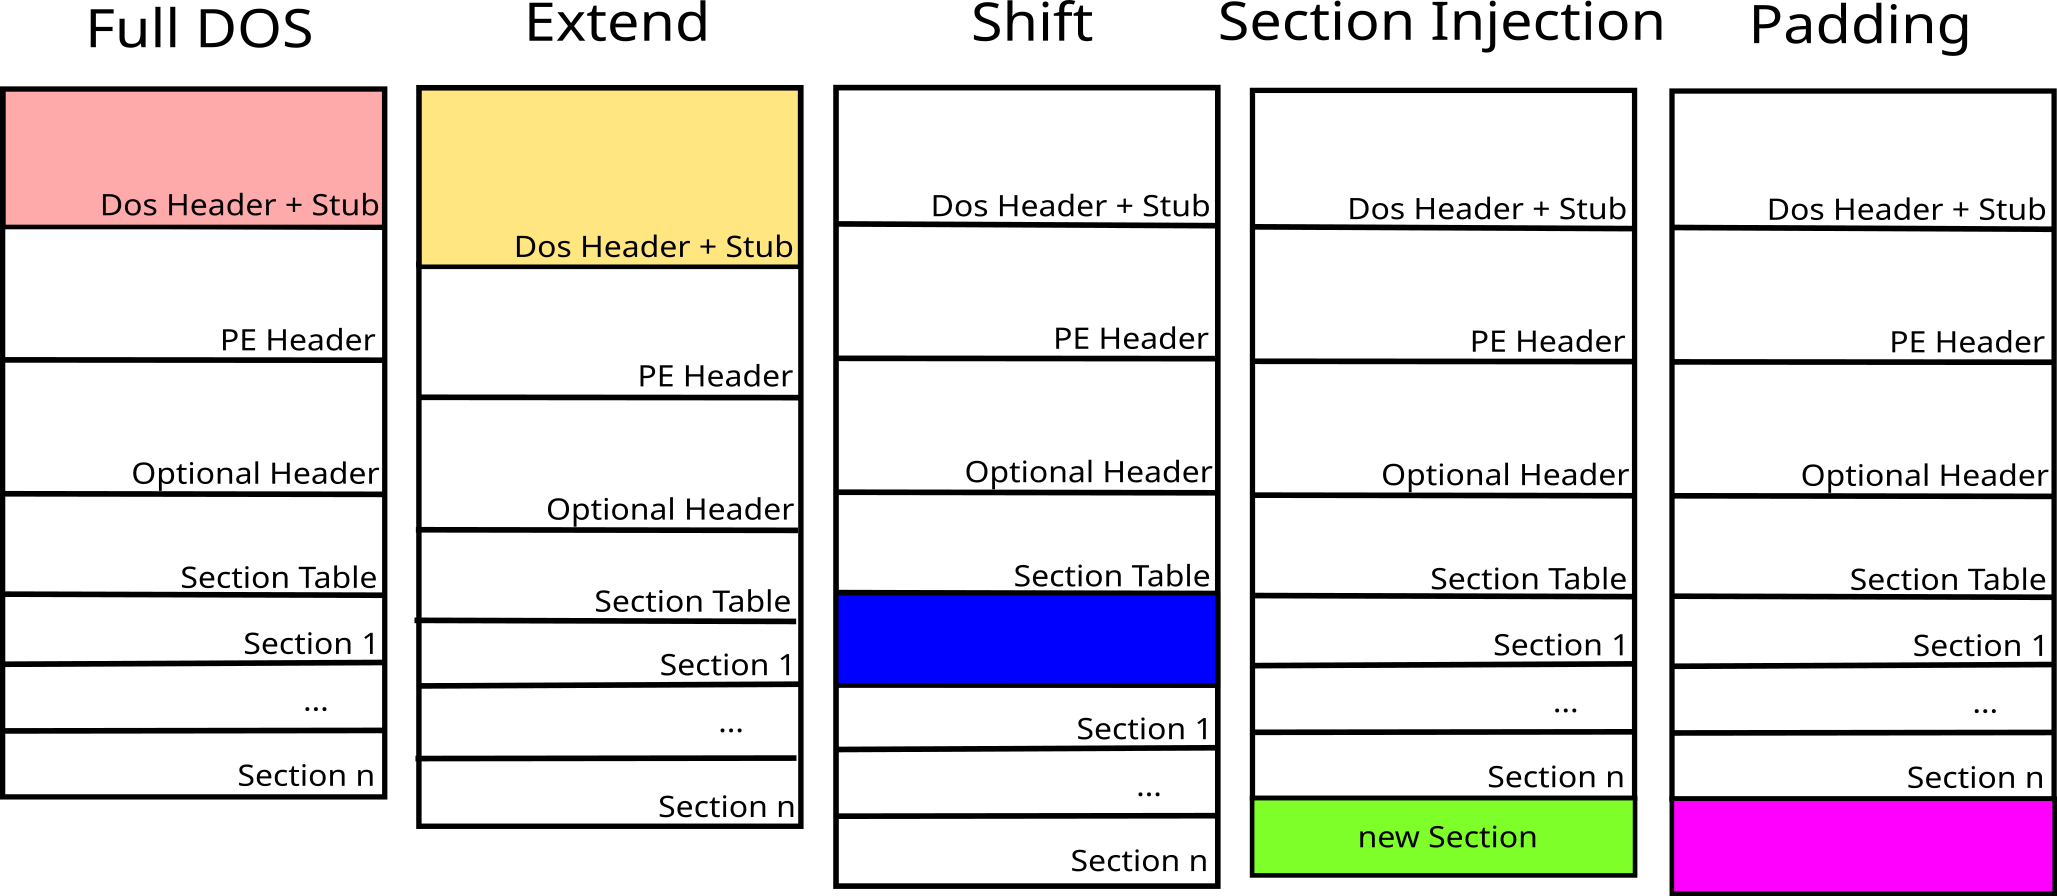 govolution/avet
Strumento di evasione antivirus
 bashfuscator/bashfuscator
Un framework di offuscamento Bash completamente configurabile ed estendibile. Questo strumento è pensato per aiutare sia il team rosso che il team…
 matrixleons/evilwaf
evilwaf è uno strumento di test di penetrazione progettato per rilevare e bypassare i comuni Web Application Firewall (WAF).
 bytecode77/r77-rootkit
Rootkit ring 3 senza file con installer e persistenza che nasconde processi, file, connessioni di rete, ecc.
 jthuraisamy/syswhispers2
Evasione di AV/EDR tramite chiamate di sistema dirette.
 threatexpress/domainhunter
Controlla i domini scaduti per categorizzazione/reputazione e cronologia di Archive.org per determinare buoni candidati per domini di phishing e C2
 k4m4/kickthemout
💤 Espelli i dispositivi dalla tua rete eseguendo un attacco ARP Spoof.
 uphiago/recon-skills
Pacchetto di competenze di sicurezza offensiva convalidato sul campo con 169 tecniche per ricognizione e test di penetrazione. Copre CORS, SSRF,…
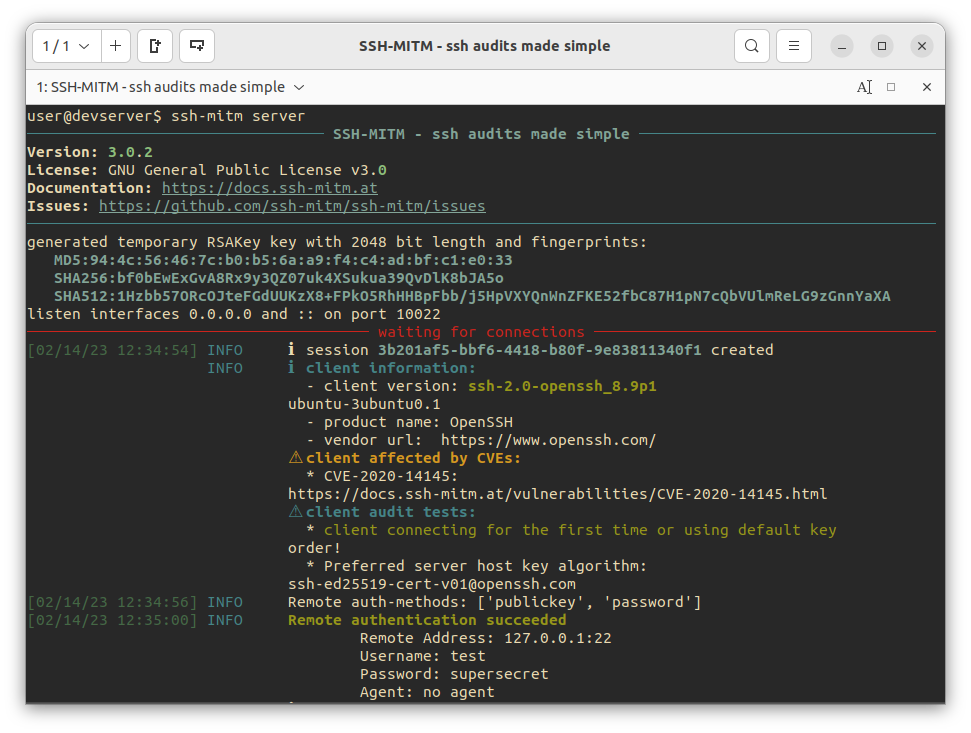 ssh-mitm/ssh-mitm
SSH-MITM - audit SSH resi semplici
 drk1wi/portspoof
Emula porte aperte e firme di servizio su tutte le 65535 porte TCP per rallentare la ricognizione, confondere gli scanner e sprecare risorse…
 calebstewart/pwncat
Piattaforma post-sfruttamento che automatizza enumerazione, escalation dei privilegi, persistenza e operazioni C2 tramite reverse/bind shell con…
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 Guida di progettazione e riferimento








