
 #1
Strumenti per la raccolta di informazioni sui target e l'identificazione delle superfici di attacco.
Raccomandato da Kitploit

 opencybersecurityalliance/kestrel-lang
Kestrel threat hunting language: costruire huntflows riutilizzabili, componibili e condivisibili attraverso diverse fonti di dati e threat intel.
 primait/nuvola
Strumento di analisi della sicurezza AWS basato su grafi che scarica le configurazioni cloud, rileva configurazioni errate e mappa i percorsi di…
 zeropwn/spyse.py
Wrapper API Python e client da riga di comando per gli strumenti ospitati su spyse.com.
 synthient/public-research
Ricerca open source e talk su threat intelligence, fingerprinting e rilevamento delle frodi.
 redeye-framework/redeye
Piattaforma collaborativa di gestione dei dati per pentest per organizzare server, utenti, vulnerabilità, vettori di attacco e file con accesso API e…
 zxsecurity/steamer
Per importare, cercare e gestire dati pubblici di violazioni delle password.
 vulncheck-oss/cli
Lo strumento ufficiale da riga di comando di VulnCheck
 guibacellar/tex
Strumento di raccolta intelligence per Telegram per ricercatori e investigatori. Estrae gruppi, messaggi, media e dati utente con OCR, integrazione…
 p0dalirius/extractbitlockerkeys
Uno script di amministrazione di sistema o post-exploitation per estrarre automaticamente le chiavi di ripristino di BitLocker da un dominio.
 powerexploit/ashok
Ashok è un OSINT Recon Tool , a.k.a 😍 coltellino svizzero .
 evilsocket/spycast
Uno strumento di enumerazione mDNS multipiattaforma.
 synacktiv/php_filter_chains_oracle_exploit
Una CLI per sfruttare parametri vulnerabili all'oracolo basato su errori della catena di filtri PHP.
 cve-search/git-vuln-finder
Trovare potenziali vulnerabilità software dai messaggi di commit git
 ghost-otpbot/smsotpbot
OTP BOT bypassa le verifiche SMS di Paypal, Instagram, Snapchat, Google, 3D Secure e molti altri...
 ecstatic-nobel/osweep
Non limitarti a cercare OSINT. Spazza via.
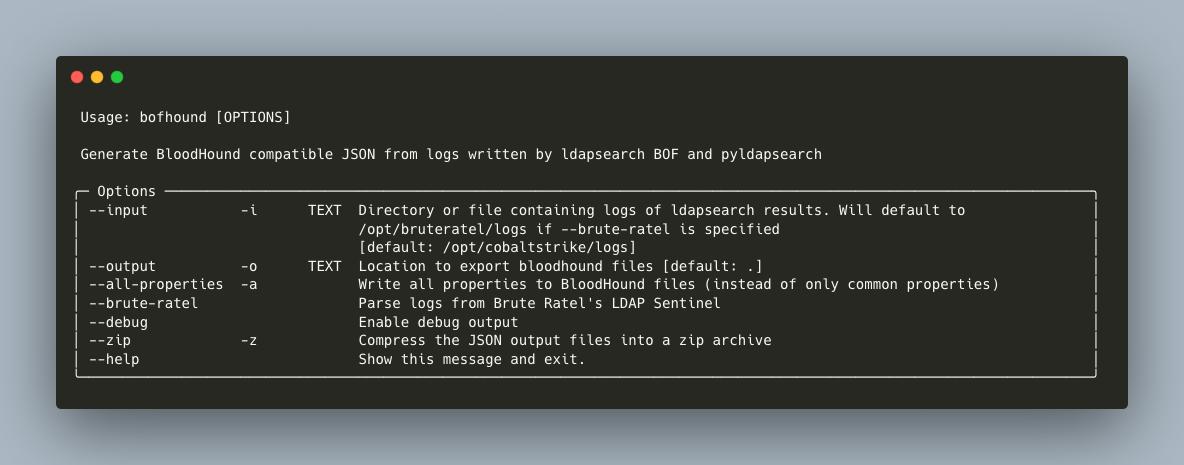 fortalice/bofhound
Genera JSON compatibile con BloodHound dai log scritti da ldapsearch BOF, pyldapsearch e LDAP Sentinel di Brute Ratel
 ethicalhackingplayground/bxss
Blind XSS Scanner è uno strumento che può essere utilizzato per scansionare vulnerabilità XSS cieche nelle applicazioni web.
 shinthink/blitzstrike
Server MCP che incapsula una metodologia di penetration testing a tre livelli: ricognizione della superficie di attacco, analisi statica…








