
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Ashok — Ashok è un OSINT Recon Tool , a.k.a 😍 coltellino svizzero . | Kitploit

Strumenti/GitHubGitHub/powerexploit/ashok
OSINT (Open Source Intelligence)RicognizioneRaccolta InformazioniSicurezza WebPenetration TestingEnumerazione SottodominiAnalisi DNS
GitHubpowerexploit/ashok

Ashok

Ashok è un OSINT Recon Tool , a.k.a 😍 coltellino svizzero .
Vedi Repository
44356934 anni faRevisionato da Kitploit
Condividi


Ashok
Ashok

Incredibile Veloce Coltello Svizzero per il Recon

📌 Introduzione

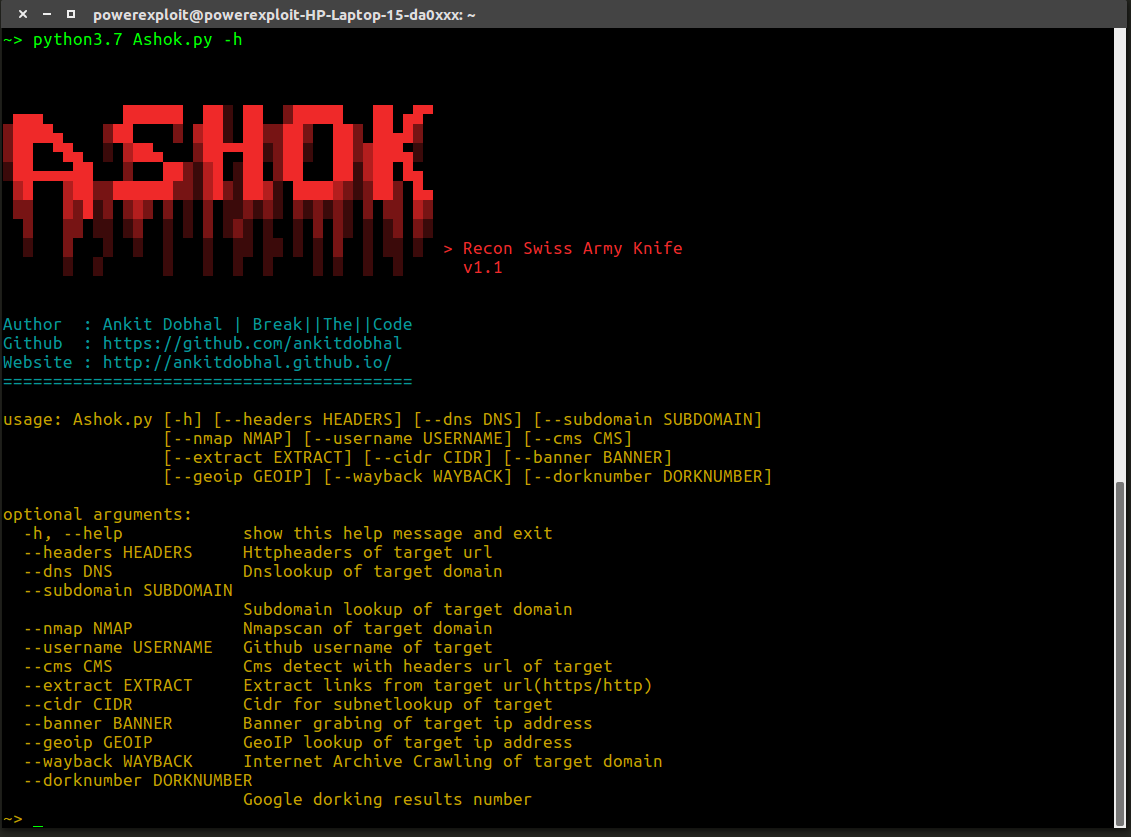
La ricognizione è la prima fase del penetration testing, ovvero la raccolta di informazioni prima che vengano pianificati attacchi reali. Ashok è quindi un incredibile strumento di ricognizione veloce per penetration tester, appositamente progettato per la fase di ricognizione. In Ashok-v1.1 puoi trovare il Google dorker avanzato e la macchina di crawling Wayback.
Ashok

💥 Caratteristiche principali

- Wayback Crawler Machine
- Google Dorking without limits
- Github Information Grabbing
- Subdomain Identifier 
- Cms/Technology Detector With Custom Headers

⚡ Installazione

~> git clone https://github.com/ankitdobhal/Ashok
~> cd Ashok
~> python3.7 -m pip3 install -r requirements.txt

💥 Come usare Ashok?

Una guida dettagliata all'uso è disponibile nella sezione Usage del Wiki.

Di seguito sono riportati alcuni indici delle opzioni:

  • Estrai gli header HTTP da un singolo URL
  • Scarica l'archivio di Internet Archive con output JSON per un singolo URL
  • Google dorking usando il numero di risultati come dorknumber
  • Ricerca DNS di un singolo dominio di destinazione
  • Ricerca sottodomini di un singolo dominio di destinazione
  • Scansione porte tramite nmap di un singolo dominio di destinazione
  • Estrai dati utilizzando il nome utente Github del target
  • Rileva CMS dell'URL di destinazione

Docker

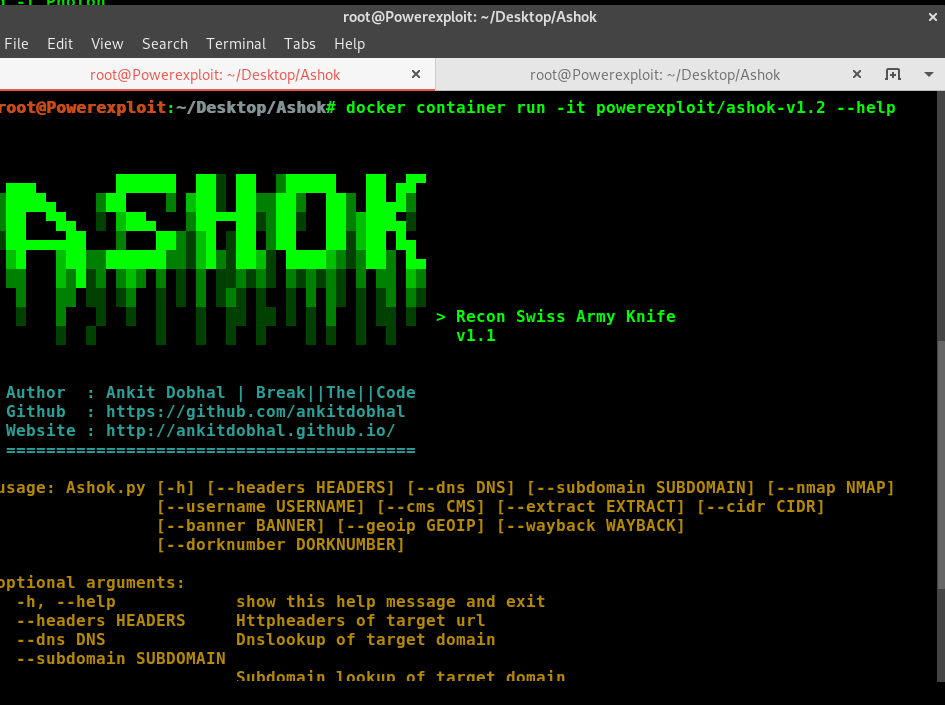
Ashok può essere avviato utilizzando una leggera immagine Docker basata su Python3.8-Alpine.

$ docker pull powerexploit/ashok-v1.2
$ docker container run -it powerexploit/ashok-v1.2  --help
Alt Text

❤️ Contributi

Puoi contribuire nei seguenti modi:

  • Segnala bug
  • Sviluppa lo strumento
  • Fornisci suggerimenti per migliorarlo
  • Risolvi problemi e invia una pull request

Crediti

  • hackertarget
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





