
 #1
Strumenti per la raccolta di informazioni sui target e l'identificazione delle superfici di attacco.
Raccomandato da Kitploit

 redhuntlabs/bucketloot
BucketLoot è un ispettore automatico di bucket compatibili con S3 che può aiutare gli utenti a estrarre risorse, segnalare esposizioni di segreti e…
 atomiczsec/adrenaline
Raccolta di BOF agnostici rispetto al C2, categorizzata per fase della catena di attacco. Progettata per essere piccola e modulare, consentendo…
 josehelps/git-wild-hunt
Uno strumento per cacciare credenziali nel wild di GitHub, noto anche come git*hunt
 fnk0c/cangibrina
Un cercatore di dashboard (admin) veloce e potente
 zeronetworks/bloodhound-tools
Raccolta di strumenti che riflettono la dimensione di rete nei dati di Bloodhound
 assetnote/ghostbuster
Elimina gli IP elastici inutilizzati effettuando un'analisi delle tue risorse in tutti i tuoi account AWS.
 owasp/d4n155
OWASP D4N155 - Wordlist intelligente e dinamica che utilizza OSINT
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge e Opera - vulnerabilità segnalata da Maciej Pulikowski - Perdita di variabili d'ambiente di…
 dark-warlord14/jsscanner
Puoi leggere il writeup su questo script qui
 capture0x/lfi-space
Scanner automatizzato per vulnerabilità di Local File Inclusion (LFI) con ricerca Google Dork e modalità di scansione URL mirate per test di…
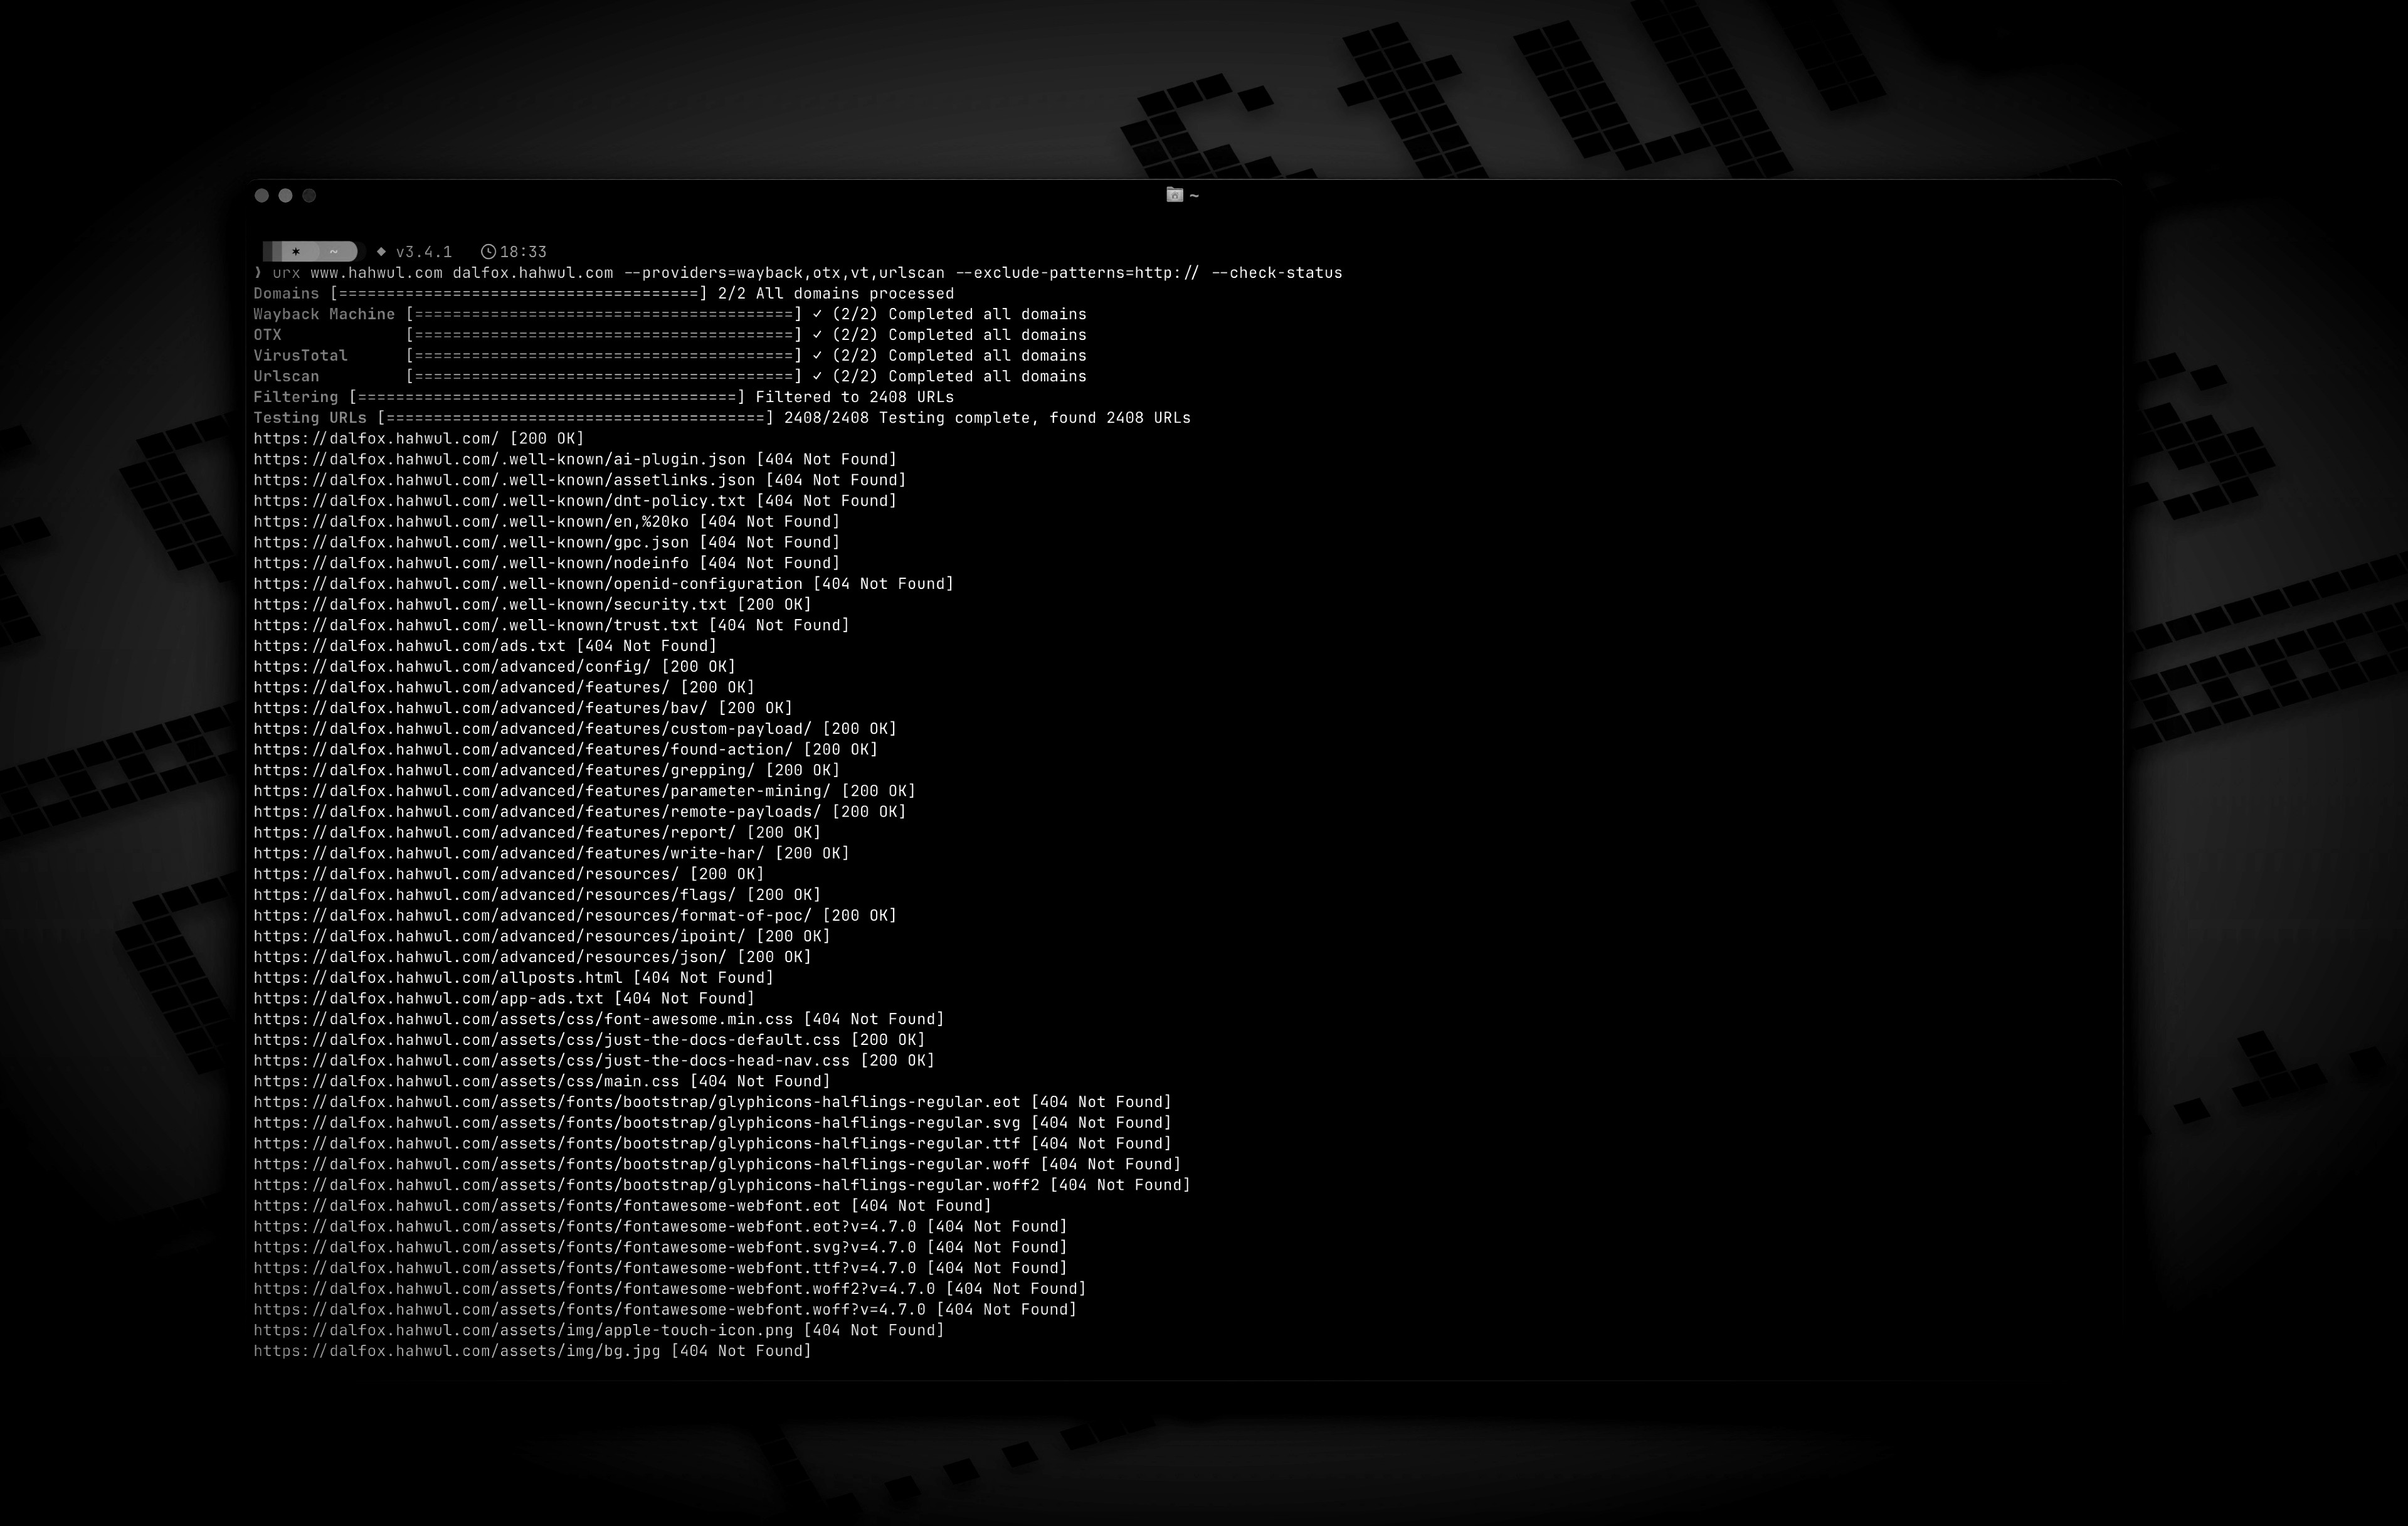 hahwul/urx
Estrae URL dagli archivi OSINT per approfondimenti sulla sicurezza

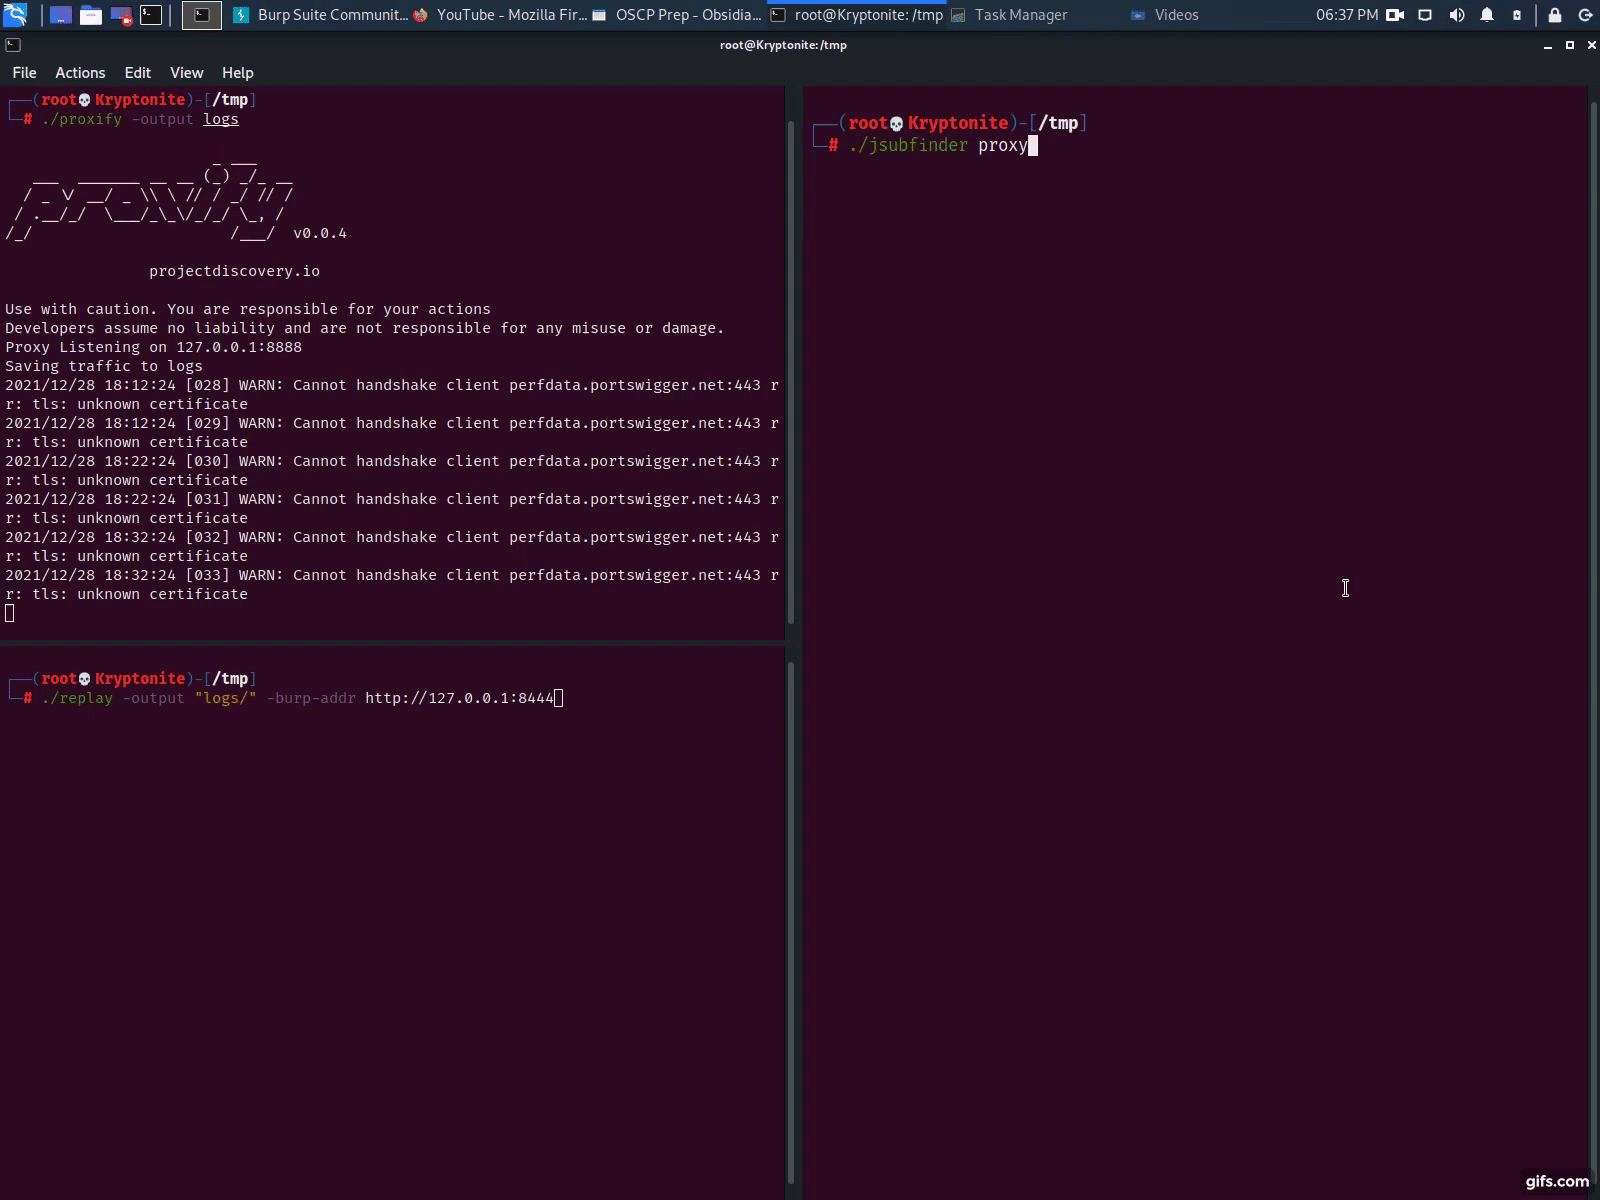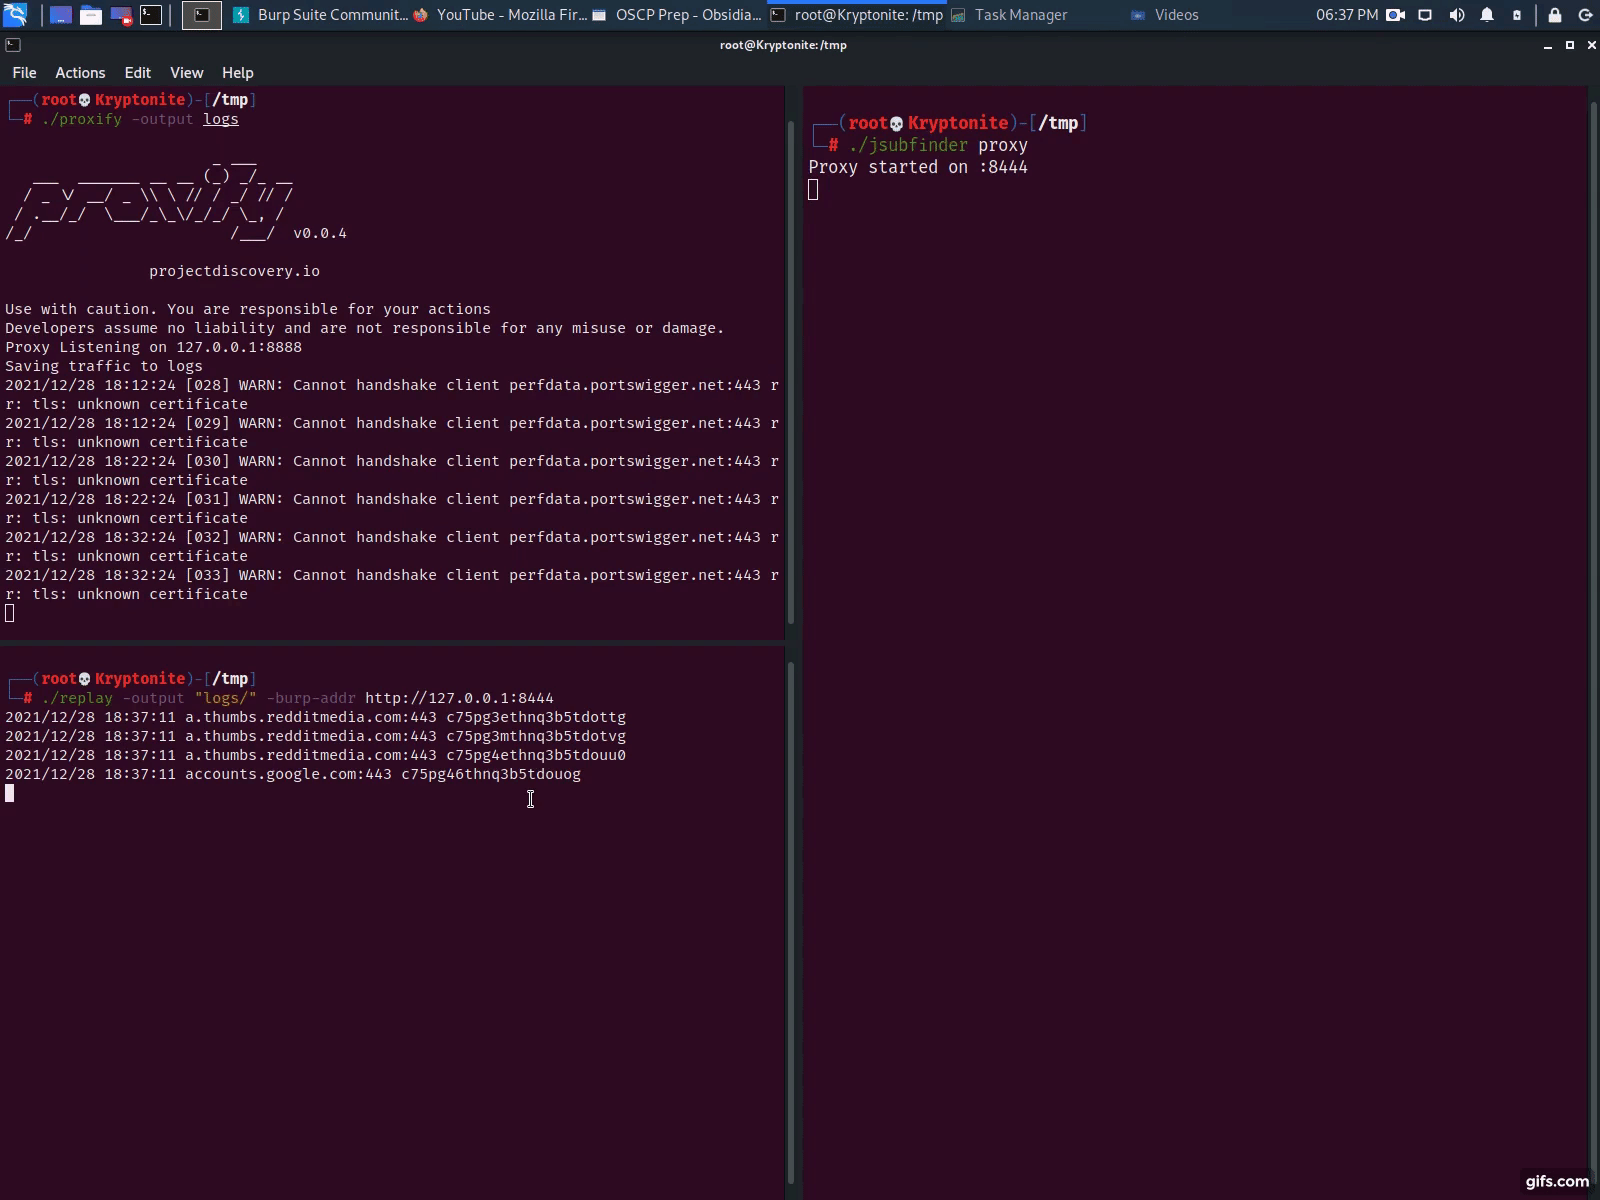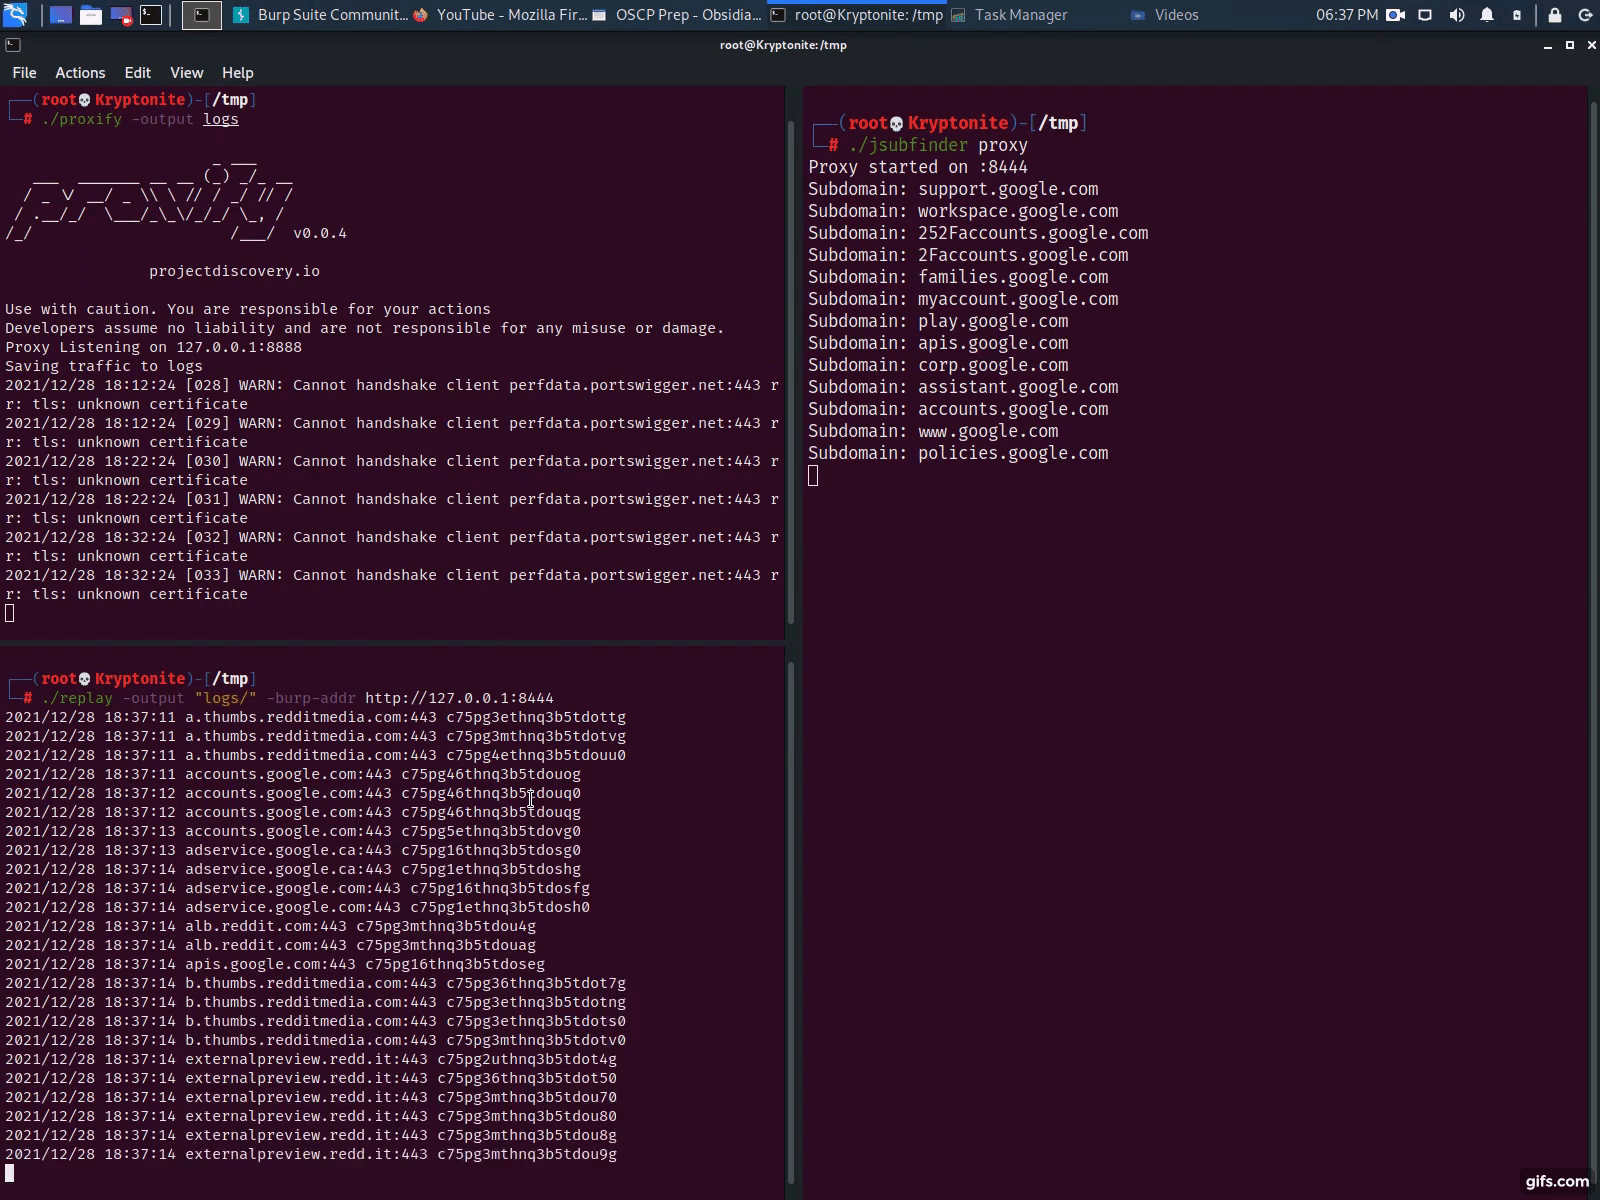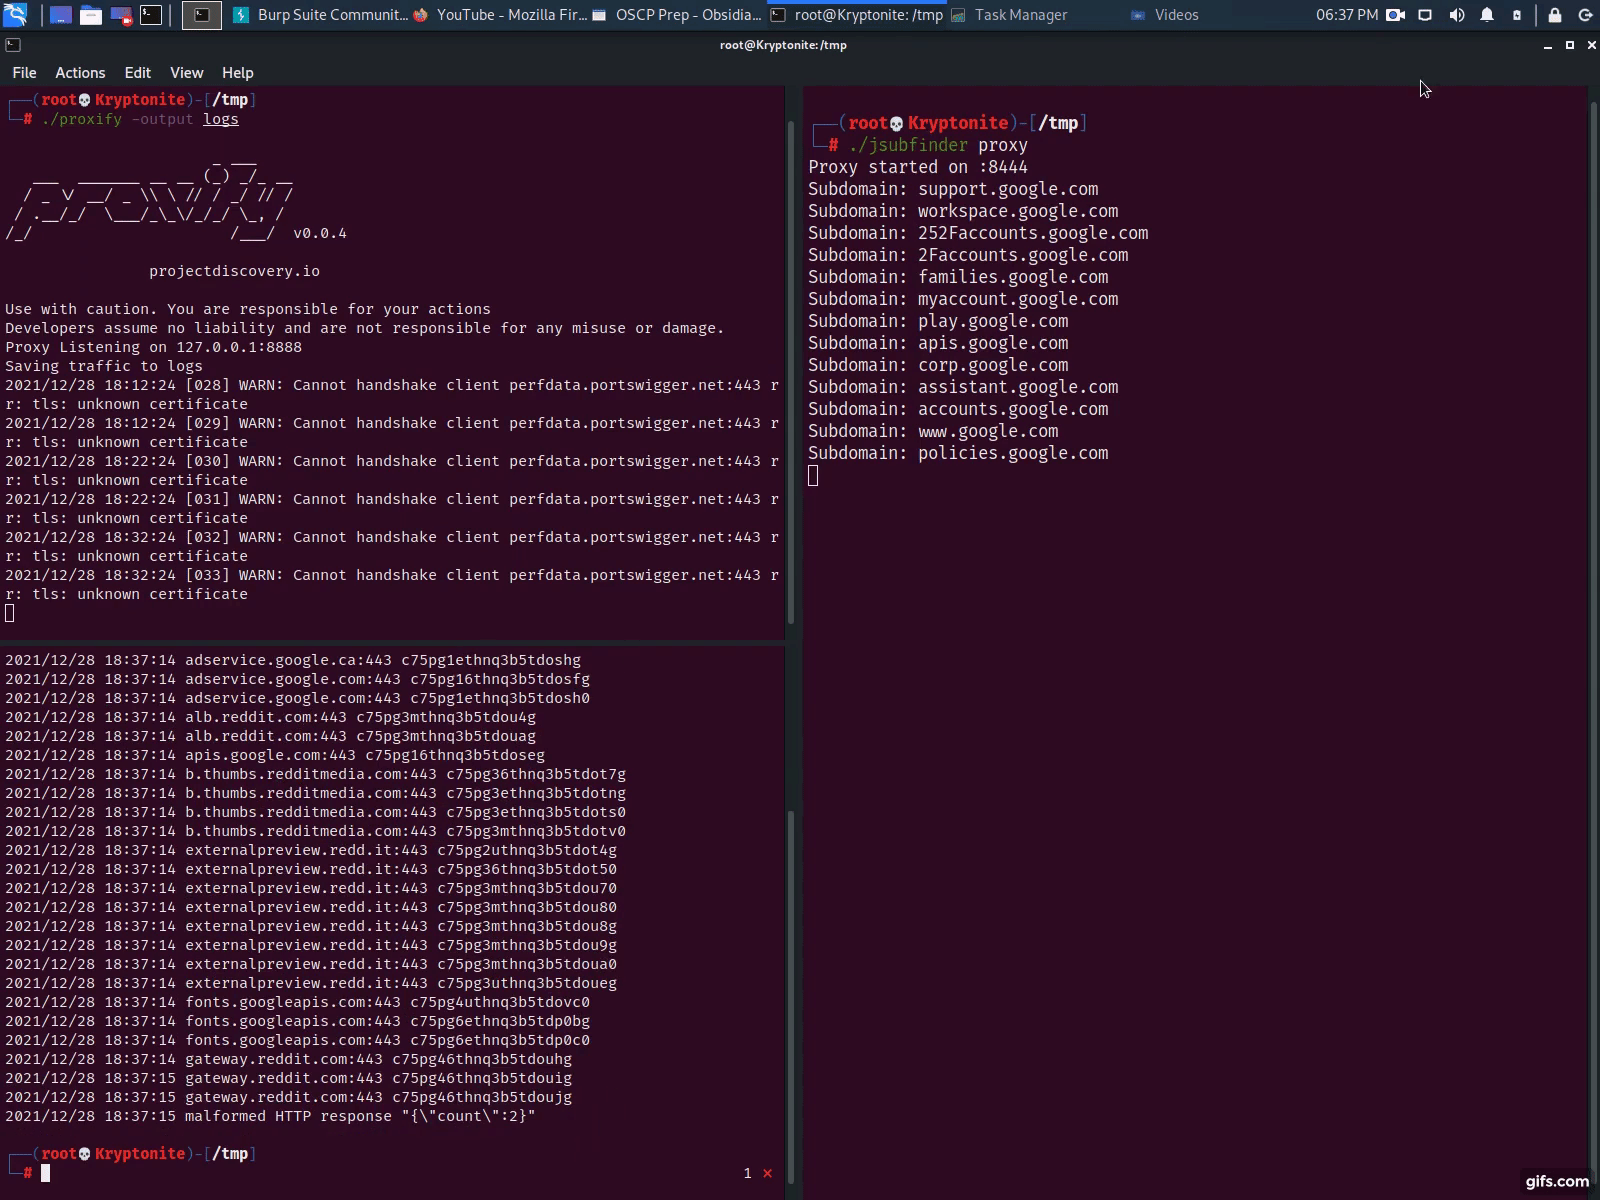 threatunknown/jsubfinder
Strumento basato su Go che analizza pagine web e file JavaScript per scoprire sottodomini e segreti nascosti, con crawling opzionale e analisi proxy…
 aydinnyunus/exiflooter
Estrae geolocalizzazione e metadati EXIF da URL di immagini e directory, con integrazione OpenStreetMap per mappare le coordinate GPS.
 researchanddestroy/dorxng
Next Generation DorX. Costruito da Dorks, per Dorks. 🤓
 hakluke/haklistgen
Trasforma qualsiasi testo spazzatura in una wordlist utilizzabile per attacchi di forza bruta.
 hatbashbr/shodanhat
cerca informazioni sugli host con Shodan
 0xdsm/pinkerton
🕵️ Progetto Python per eseguire il crawling di file JavaScript e cercare segreti come chiavi API, token di autorizzazione, credenziali hardcoded,…








