
 #1
Strumenti per la raccolta di informazioni sui target e l'identificazione delle superfici di attacco.
Raccomandato da Kitploit

 fofapro/fapro
Simulatore di honeypot multi-protocollo che supporta oltre 50 servizi di rete con interazione profonda, registrazione TCP/UDP/ICMP, fingerprinting…
 gwen001/github-search
Una raccolta di strumenti per eseguire ricerche su GitHub.
 laluka/bypass-url-parser
Testa centinaia di tecniche di bypass degli URL contro pagine protette da 40X utilizzando richieste curl raw, con scansione multi-modalità, spoofing…
 ad-security/ad_miner
AD Miner è uno strumento di audit per Active Directory che sfrutta query cypher per elaborare dati dal database di grafi #Bloodhound per scoprire…
 0xzdh/o365spray
Strumento per l'enumerazione degli username e il password spraying mirato a Microsoft O365.
 assetnote/blind-ssrf-chains
Un elenco esaustivo di tutti i possibili modi in cui puoi concatenare la tua vulnerabilità Blind SSRF
 jaksi/sshesame
Un honeypot SSH facile da configurare e utilizzare, un falso server SSH che lascia entrare chiunque e registra la sua attività
 spellshift/realm
Framework di emulazione avversaria cross-platform con un implant Rust, teamserver GraphQL e DSL Eldritch per operazioni red team automatizzate e…
 bahaabdelwahed/killshot
Un framework di penetration testing, strumento di raccolta informazioni e scanner di vulnerabilità web
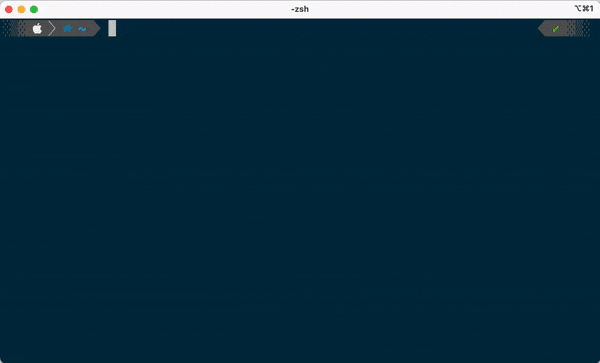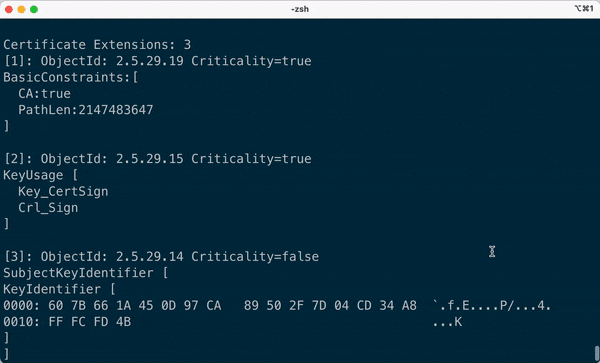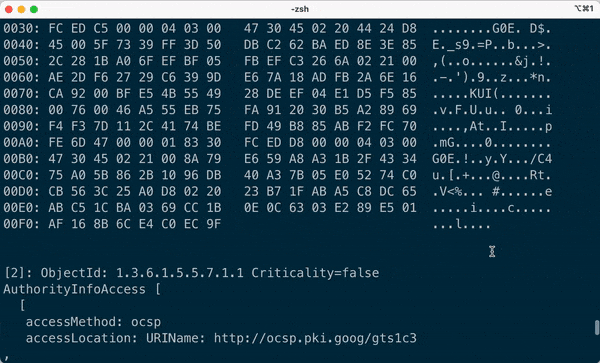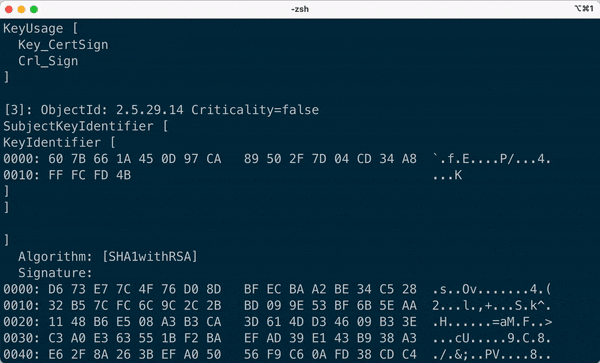 hakky54/certificate-ripper
🔐 Uno strumento CLI per estrarre certificati server
 nightbringer21/fridump
Dumper di memoria multipiattaforma che utilizza Frida per estrarre la memoria accessibile da applicazioni iOS, Android e Windows per analisi forensi…
 0xdigimon/penetrationtesting_notes-
I miei appunti sul Penetration Testing
 blessedrebus/krawl
Krawl è un server di deception web personalizzabile, leggero e nativo del cloud, e un anti-crawler che crea applicazioni web false con vulnerabilità…
 twelvesec/gasmask
Strumento di raccolta informazioni - OSINT
 garagehq/nightcrawler
AI locale potenziato per red teaming su un telefono
 hunterdii/tryhackme-roadmap
Ciao, aspiranti hacker! 🕵️♂️ Ecco una lista di oltre 500 stanze TryHackMe gratuite per dare il via al tuo percorso nella cybersecurity. Queste…
 pentestpad/subzy
Strumento di verifica della vulnerabilità di acquisizione di sottodominio
 saffron-health/libretto
Il toolkit AI per costruire automazioni di browser affidabili








