
 #1
Strumenti per la raccolta di informazioni sui target e l'identificazione delle superfici di attacco.
Raccomandato da Kitploit

 malfunkt/hyperfox
Proxy e registratore MITM HTTP/HTTPS.
 soxoj/telegram-bot-dumper
Esegui il dump di un bot Telegram. Esploralo come Telegram Web. Strumento CLI forense con interfaccia web
 sairson/yasso
Potente set di strumenti ausiliari per la penetrazione di reti interne - fa sì che Yasso sia come il vento. Supporta il brute force su servizi come…
 screetsec/dracnmap
Dracnmap è un programma open source utilizzato per sfruttare la rete e raccogliere informazioni con l'aiuto di nmap. Il comando nmap include molte…
 repplus/rep-chrome
rep+ — Replicatore HTTP in stile Burp per Chrome DevTools con intelligenza artificiale integrata per spiegare le richieste e suggerire attacchi
 sinfulz/justtryharder
Foglio informativo completo per penetration testing per la preparazione all'esame PWK/OSCP, che copre escalation dei privilegi, cracking delle…
 joe-desimone/mongobleed
Exploit proof-of-concept per CVE-2025-14847, una vulnerabilità di decompressione zlib di MongoDB che perde memoria del server non inizializzata…
 goshs-labs/goshs
Server di file binario singolo ricco di funzionalità per red teamer e sviluppatori. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · Cattura di hash NTLM…
 astsam/rtl8812au
Driver RTL8812AU/21AU e RTL8814AU con modalità monitor e iniezione di frame
 fgeek/pyfiscan
Scanner gratuito di vulnerabilità e versioni per applicazioni web
 adrecon/adrecon
Strumento PowerShell che estrae artefatti di Active Directory tramite LDAP o ADWS e genera report Excel per auditing, DFIR e penetration testing.
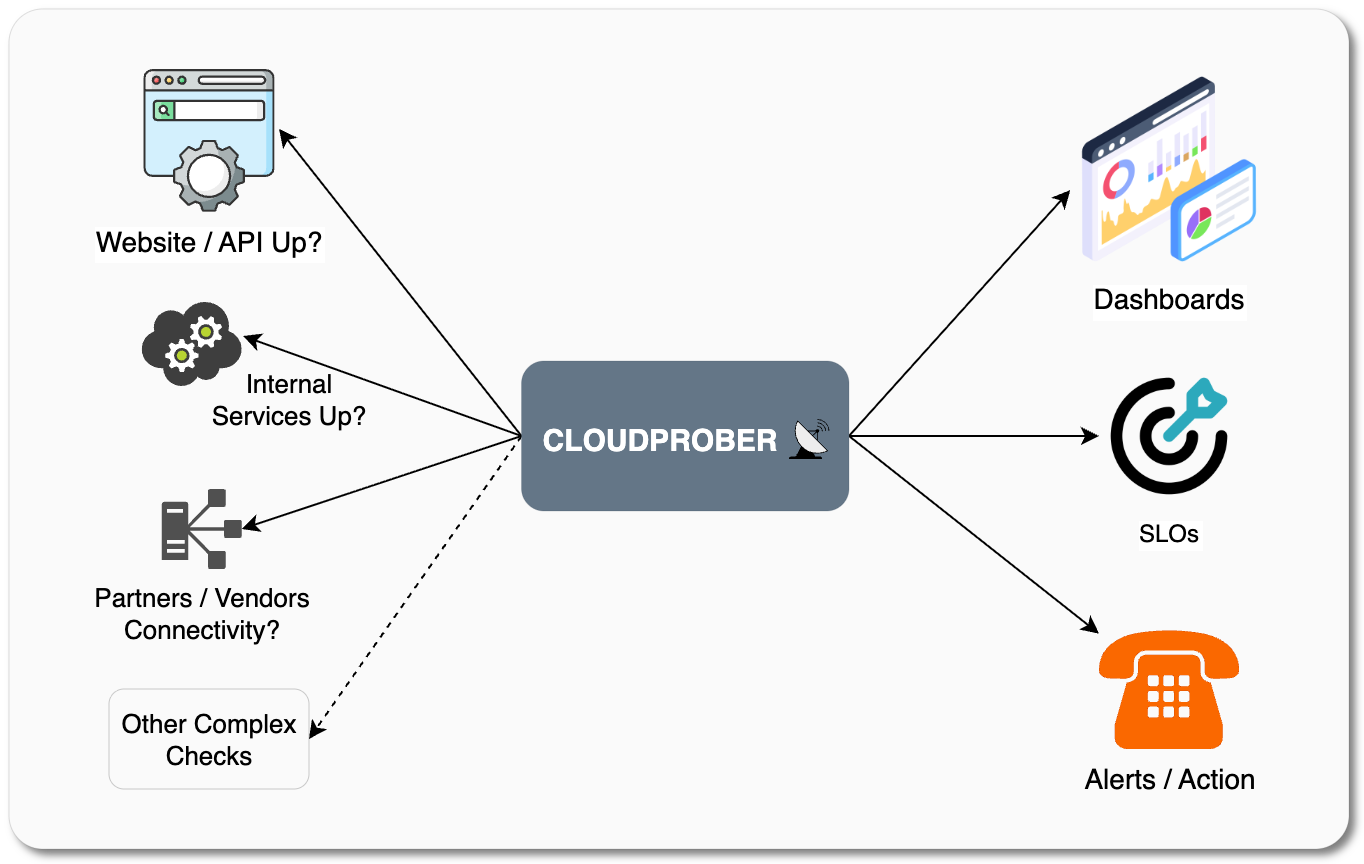 cloudprober/cloudprober
Un software di monitoraggio attivo per rilevare i guasti prima che lo facciano i tuoi clienti.
 telefonica/homepwn
HomePwn - Coltellino svizzero per il pentesting di dispositivi IoT
 v-byte-cpu/sx
:vulcan_salute: Veloce, moderno, scanner di rete facile da usare
 dannymcc/bluehood
Monitora l'attività Bluetooth del tuo quartiere.
 r1cksec/cheatsheets
Raccolta di conoscenze sulla sicurezza informatica
 webbreacher/obsidian-osint-templates
Questi modelli sono suggerimenti su come lo strumento di appunti Obsidian può essere utilizzato durante un'indagine OSINT. I dati di esempio in…
 dirkjanm/ldapdomaindump
Dumper di informazioni di Active Directory via LDAP








