
 #1
Strumenti per la raccolta di informazioni sui target e l'identificazione delle superfici di attacco.
Raccomandato da Kitploit

 sharadkumar97/osint-spy
Esegue scansione OSINT su email/dominio/indirizzo IP/organizzazione utilizzando OSINT-SPY. Può essere utilizzato da Data Miners, Ricercatori di…
 limerboy/adamantium-thief
:key: (QUESTO CODICE È OBSOLETO PER LE NUOVE VERSIONI DI CHROME) Decrittografa password, cookie, carte di credito, cronologia, segnalibri e…
 rverton/webanalyze
Porting di Wappalyzer (rileva le tecnologie usate sui siti web) per automatizzare la scansione di massa.
 h4x0r-dz/leaked-credentials
come cercare credenziali trapelate!
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework di Penetration Testing con Risorse di Cyber Security
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ è un framework di Ricognizione Automatizzata di Intelligence Open Source (OSINT) Passivo.
 w-digital-scanner/w12scan
🚀 Un semplice motore di scoperta delle risorse per la cybersecurity. (motore di scoperta delle risorse di rete)
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 cyberark/skyark
SkyArk aiuta a scoprire, valutare e proteggere le entità più privilegiate in Azure e AWS.
 ahmedkhlief/ninja
Server C2 open source creato per operazioni stealth di red team
 entropy1337/infernal-twin
wireless hacking - Questo è uno strumento automatizzato per il wireless hacking
 spinkham/skipfish
Scanner di sicurezza per applicazioni web creato da lcamtuf per google - Mirror non ufficiale
 samjoan/droopescan
Uno scanner basato su plugin che aiuta i ricercatori di sicurezza a identificare problemi con diversi CMS, principalmente Drupal e Silverstripe.
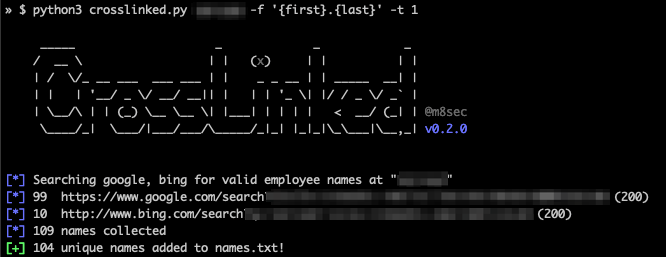 m8sec/crosslinked
Strumento di enumerazione LinkedIn per estrarre nomi di dipendenti validi da un'organizzazione attraverso lo scraping dei motori di ricerca
 m4n3dw0lf/pythem
framework per pentest
 redcode-labs/neurax
Un framework per la costruzione di binari auto-diffondenti.
 securing/gattacker
Un pacchetto Node.js per la valutazione della sicurezza BLE (Bluetooth Low Energy) utilizzando attacchi Man-in-the-Middle e altri attacchi.
 netspi/powerhuntshares
Verifica le condivisioni SMB di Active Directory per inventariare, analizzare e segnalare privilegi eccessivi. Scopre i sistemi accessibili, enumera…








