
 #1
Strumenti per la raccolta di informazioni sui target e l'identificazione delle superfici di attacco.
Raccomandato da Kitploit

 jonrau1/electriceye
ElectricEye è uno strumento CLI Python multi-cloud e multi-SaaS per la gestione degli asset, la gestione della postura di sicurezza e il monitoraggio…
 ge0rg3/requests-ip-rotator
Una libreria Python per utilizzare il grande pool di IP di AWS API Gateway come proxy per generare IP pseudo-infiniti per web scraping e brute…
 zmap/zdns
Libreria di ricerca DNS veloce e strumento CLI
 netsniff-ng/netsniff-ng
Un coltellino svizzero per le operazioni di rete quotidiane su Linux.
 mcw0/poc
I problemi sono stati disabilitati per questi PoC, poiché sono semplicemente PoC, di pubblico dominio e non supportati.
 octoberfest7/teamsphisher
Inviare messaggi di phishing e allegati agli utenti di Microsoft Teams
 tomnomnom/meg
Recupera molti percorsi per molti host - senza uccidere gli host
 quentinhardy/msdat
MSDAT: Strumento di attacco ai database Microsoft SQL
 frostbits-security/mitm-cheatsheet
Cheatsheet che cataloga attacchi man-in-the-middle a livello L2-L4 e wireless, con strumenti di attacco, metodi di rilevamento e tecniche di…
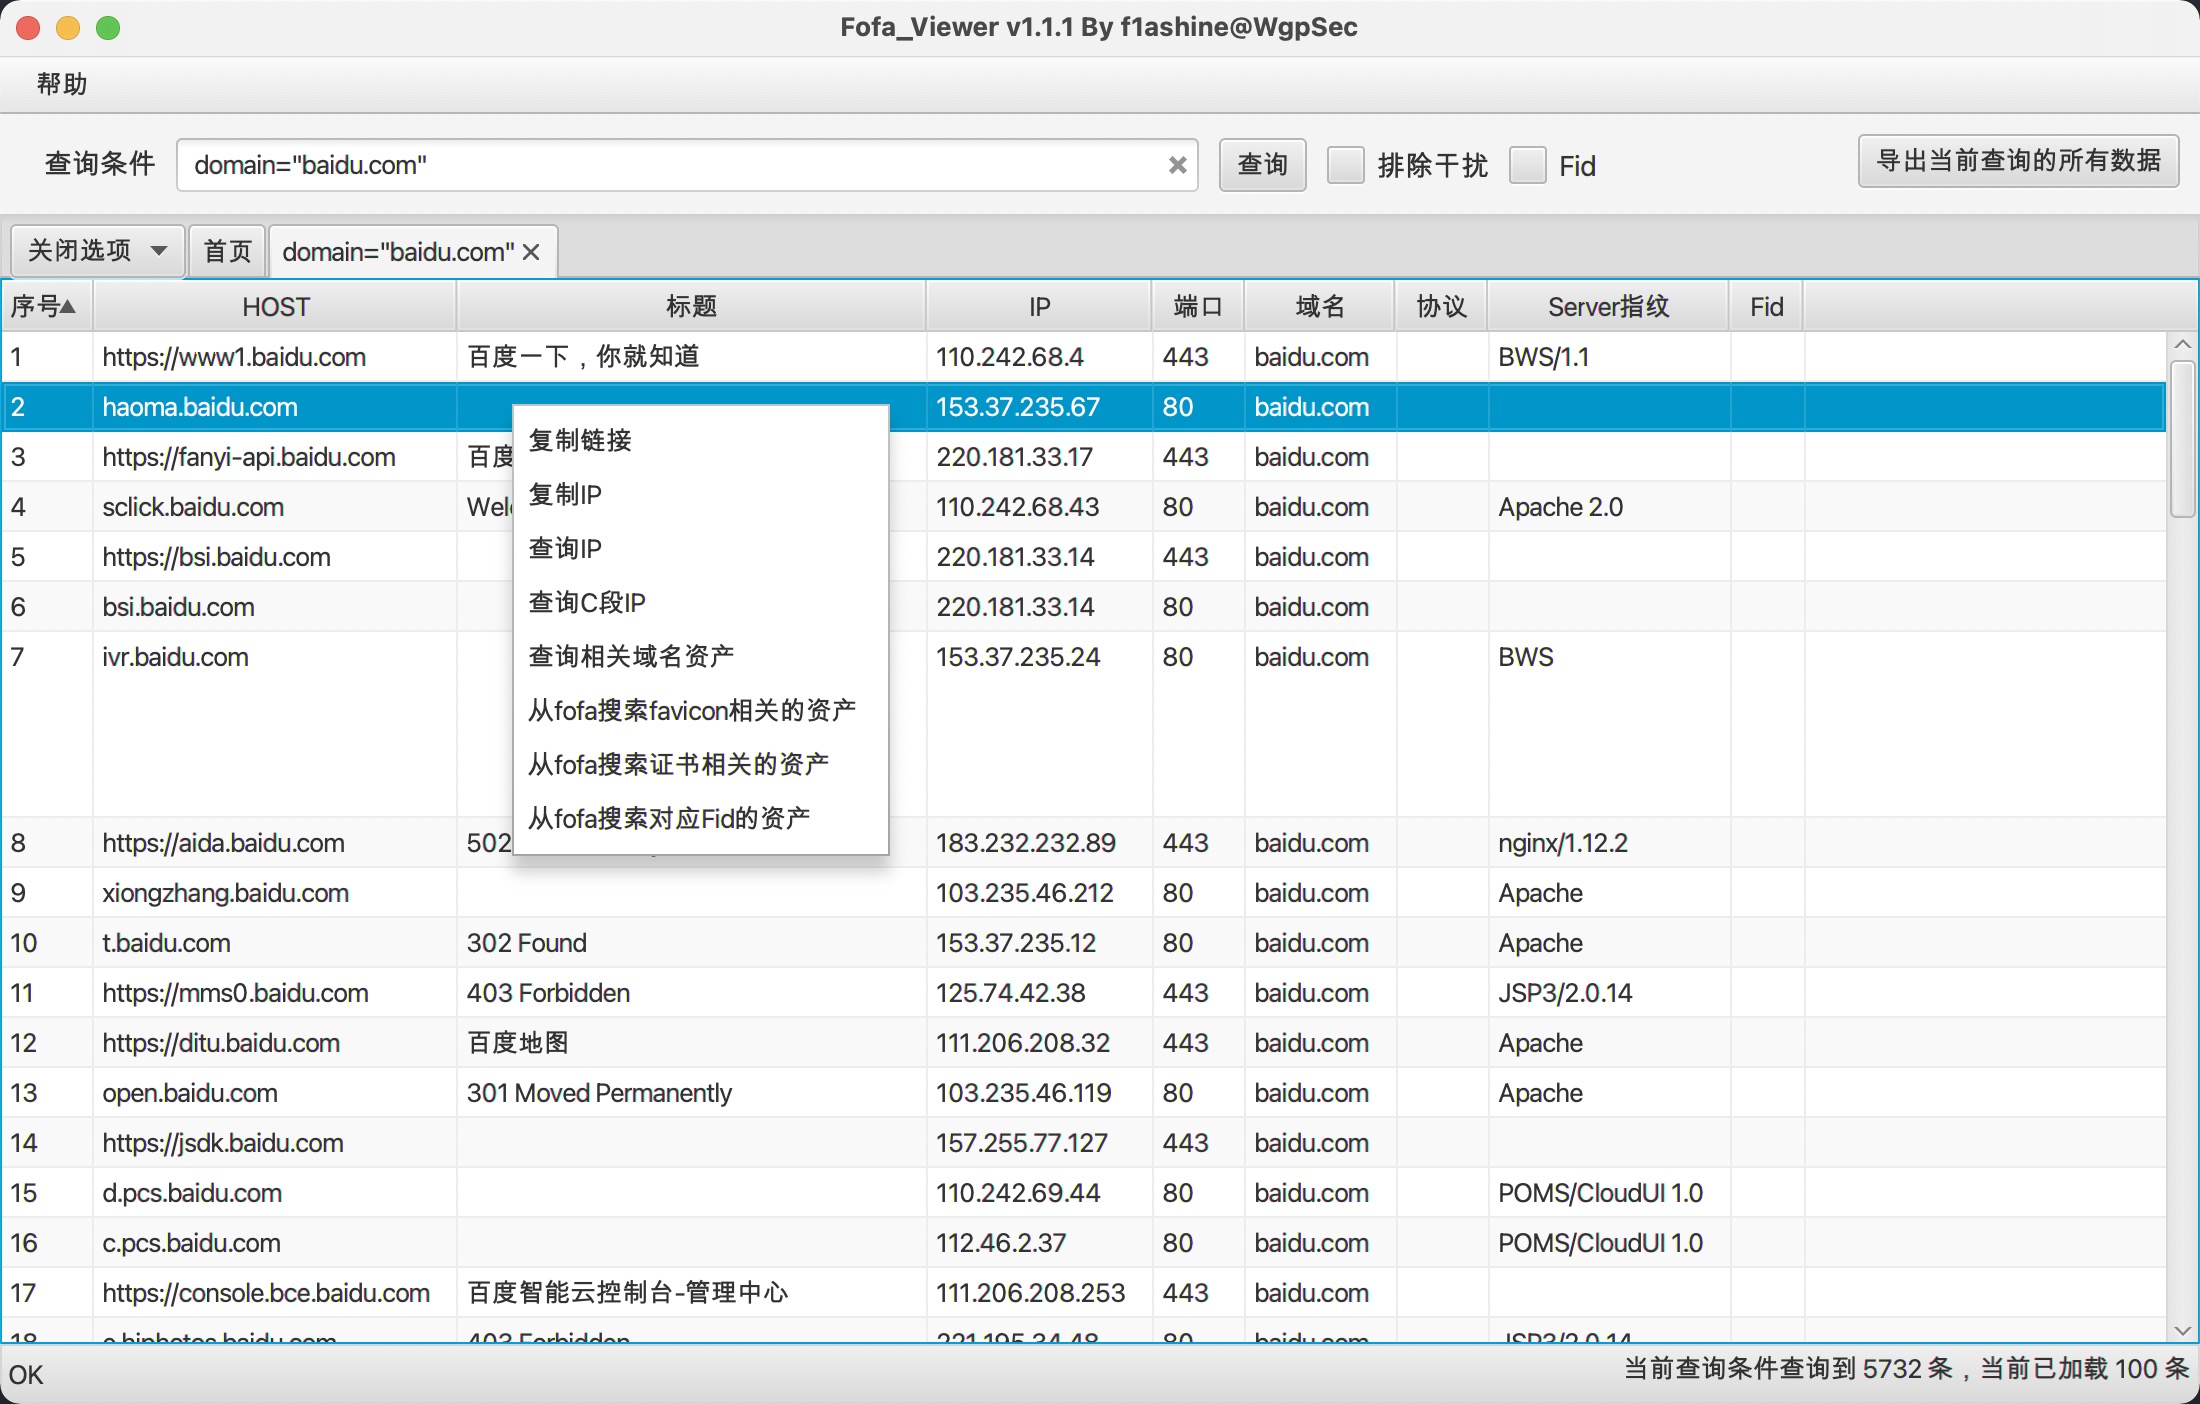 wgpsec/fofa_viewer
Un semplice client FOFA scritto in JavaFX. Realizzato da WgpSec, Mantenuto da f1ashine.
 ajinabraham/cmsscan
CMS Scanner: Scansiona siti WordPress, Drupal, Joomla, vBulletin per problemi di sicurezza
 projectdiscovery/urlfinder
Uno strumento ad alta velocità per la raccolta passiva di URL, ottimizzato per una scoperta di asset web efficiente e completa senza scansione attiva.
 kathanp19/jsfscan.sh
Automazione per la ricognizione javascript nel bug bounty.
 k8gege/ladongo
Ladon for Kali è uno scanner di penetration testing open source multipiattaforma per reti interne, compatibile con Windows/Linux/Mac/router. Con esso…
 s0md3v/breacher
Un avanzato cercatore di pannelli di amministrazione multithread scritto in Python.
 evilsocket/legba
Il più veloce e completo bruteforcer di credenziali multiprotocollo / password sprayer ed enumeratore. 🥷
 viralmaniar/bigbountyrecon
Lo strumento BigBountyRecon utilizza 58 diverse tecniche utilizzando vari Google dorks e strumenti open source per accelerare il processo di…
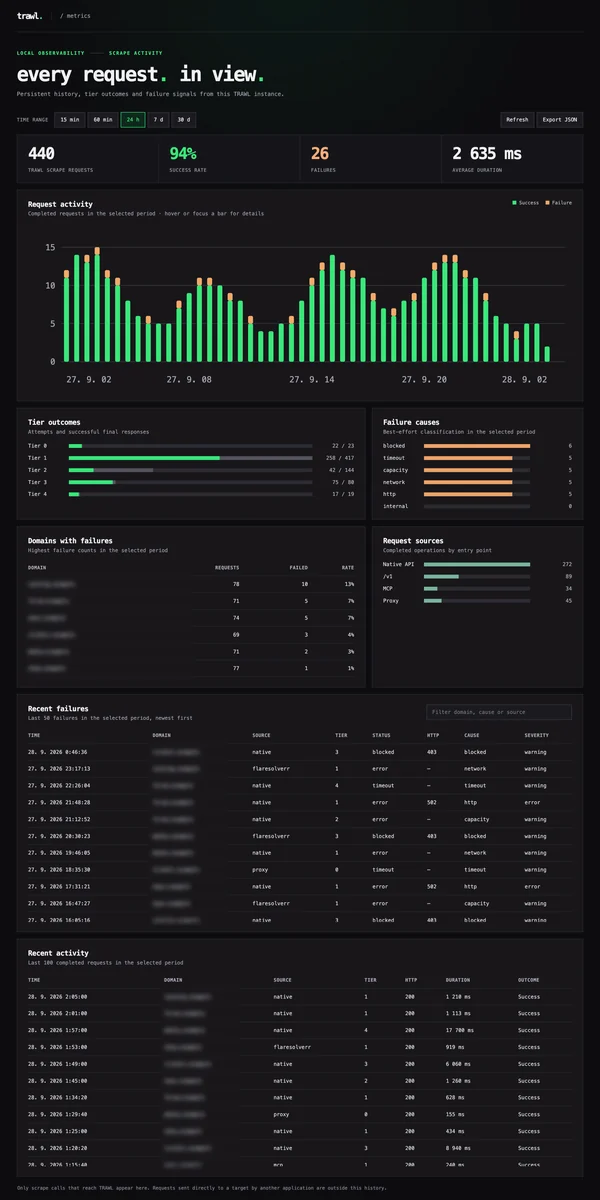 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…








