#1

 re13orn/cve-2024-0044-exp
Sfrutta l'escalation dei privilegi di Android tramite CVE-2024-0044 per scaricare file sandbox arbitrari di app target.
 amitr12/cybersec
Foglio di riepilogo HTML in un unico file per red teamer e penetration tester con variabili attaccante/target ad iniezione automatica, generatore di…
 de7ec7ed/cve-2016-0040
Exploit di escalation dei privilegi del kernel Windows a 64 bit per CVE-2016-0040 (vulnerabilità WMI Receive Notification) utilizzando la…
 wack0/batondrop_armv7
Un'implementazione di baton drop (CVE-2022-21894) per armv7 (MSM8960)
 imust6226/dirtcow
Riproduzione dell'exploit di escalation dei privilegi locale Linux CVE-2016-5195 (Dirty COW). Fornisce un sorgente C pronto da compilare e una guida…
 crusoe112/dirtypipepython
Un POC basato su Python per DirtyPipe (CVE-2022-0847) per ottenere una root shell
 t0kx/privesc-cve-2010-0426
Sudo 1.6.x <= 1.6.9p21 e 1.7.x <= 1.7.2p4 Escalation dei privilegi locale e contenitore vulnerabile
 luan0ap/cve-2018-14634
prova di concetto (PoC) per distribuzioni Linux basate su Debian, CentOS e RedHat - exploit 1
 green-avocado/cve-2023-4911
https://www.qualys.com/2023/10/03/cve-2023-4911/looney-tunables-local-privilege-escalation-glibc-ld-so.txt
 knowlily/cve-2026-43499-honor
Ricerca sull'escalation di privilegi tramite stack-UAF in rt_mutex CVE-2026-43499 (GhostLock) su Honor BVL-AN16 (Magic6 Pro, SM8650, kernel 6.1.128).…
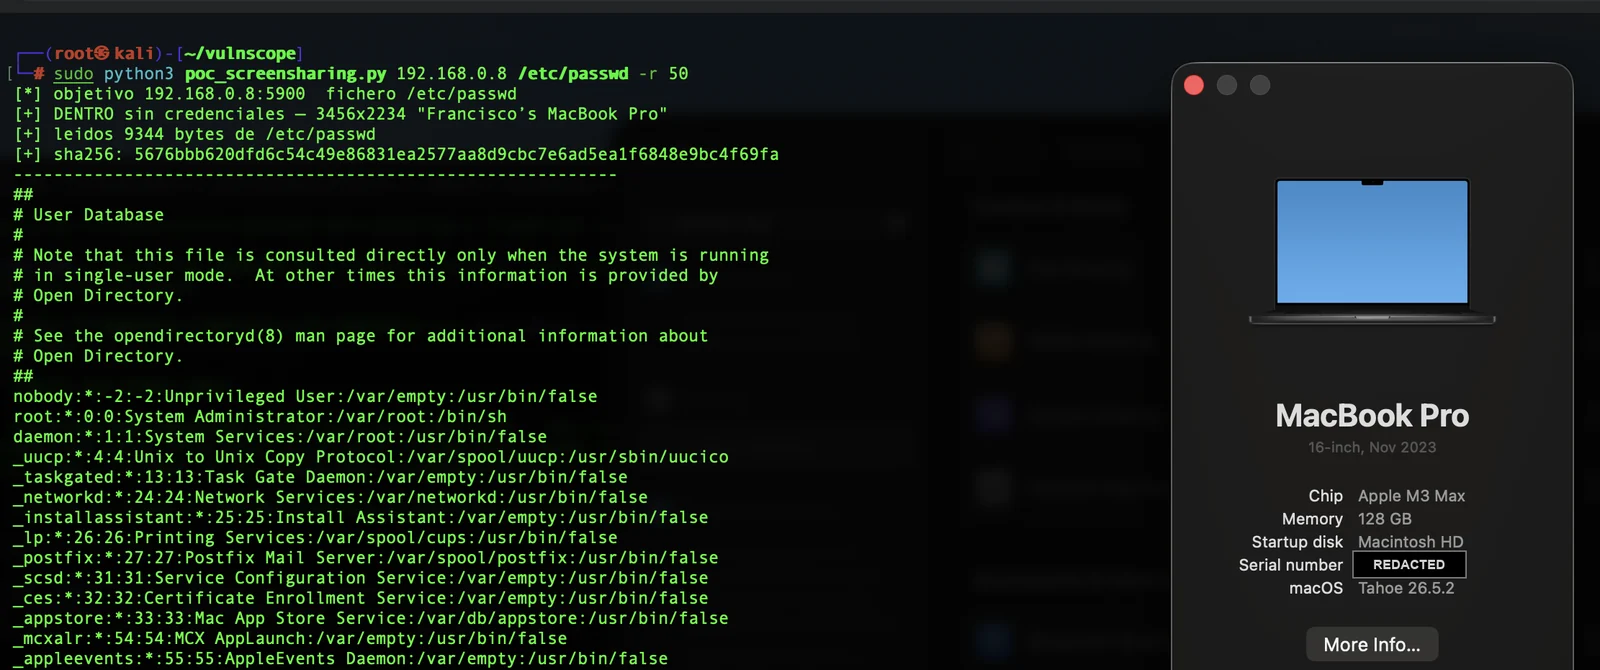 panchocosil/cve-2026-65400-poc
PoC di sola lettura per CVE-2026-65400 — bypass SRP pre-autenticazione di macOS Screen Sharing (screensharingd) che consente la lettura di file come…
 ethanolgolf/cve-2026-64564
LPE su Deb
 zinzloun/cve-2025-32463
# CVE-2025-32463 – Sudo EoP Exploit (PoC) con .so precompilato
 unicordev/exploit-cve-2021-3560
Exploit per CVE-2021-3560 (Polkit) - Escalation locale dei privilegi
 0x00jeff/cve-2025-27591
Poc autopulente per CVE-2025-27591 che concede una shell inversa di root invece di modificare i file passwd
 hmnthabit/cve-2018-19320-lpe
Exploit di escalation dei privilegi locale per CVE-2018-19320 che mira ai driver GIGABYTE (gdrv.sys) su Windows 10 x64. Alloca e scrive memoria del…
 c411e/cve-2024-53691
CVE-2024-53691
 im-hanzou/msaper
Strumento automatico di massa per verificare e sfruttare la vulnerabilità in CVE-2023-3076 - MStore API < 3.9.9 - Escalation dei privilegi non…