#1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit
 hui191/cve-2026-43499-aak-an00
Honor WIN RT (AAK-AN00) CVE-2026-43499 root temporaneo - note di ricerca
 flipphoneguy/root-sonim-xp3800
app che porta CVE-2019-2215 su arm32 e monta un binario su in /sbin con denylist + installer di app root. Inclusa guida firehose/Magisk
 xiaobailovesstirring/ghostlock-k419-adapter
GhostLock (CVE-2026-43499) adattatore per kernel Android 4.19.152-perf+
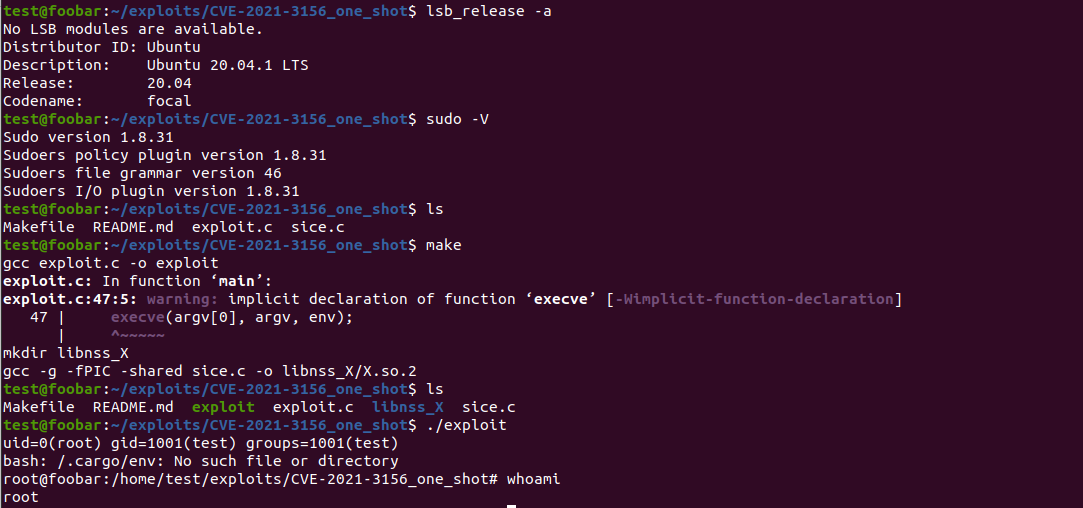 redhawkeye/sudo-exploit
CVE-2021-3156 - exploit sudo per Ubuntu 18.04 & 20.04
 kiks7/cve-2020-27786-kernel-exploit
# Exploit del kernel Linux per CVE-2020-27786 Utilizza una race condition con userfaultd per innescare un use-after-free, perdere indirizzi del…
 joehquak/mi8e5-unlocker-by-cve-2026-43499
Supporto Multi OS: versione per MacOS/Linux e Windows, completamente tradotta in inglese.
 whu-enjoy/cve-2016-5195
Qui è conservato parte del codice di exploit per la vulnerabilità Dirty COW.
 rogue-kdc/cve-2020-16939
Codice PoC per CVE-2020-16939 - Escalation dei privilegi tramite sovrascrittura DACL di Windows Group Policy
 cssxn/cve-2017-0100
Exploit di escalation dei privilegi locale per Windows (CVE-2017-0100 / MS17-012). Fornisce un'implementazione proof-of-concept per test di sicurezza…
 hackspeak/cve-2026-64564
SCTPhantom (CVE-2026-64564) SCTP ASCONF DEL-IP UAF LPE PoC (Debian 13 6.12.95) — community PoC mirror, MIT; for authorized security testing

 corelight/zerologon
Pacchetto Zeek per rilevare Zerologon
 0xcyberstan/cve-2026-46215-poc
Exploit per CVE-2026-46215, un use-after-free del kernel Linux DRM GEM per l'escalation dei privilegi locali. Utilizza racing, slab spraying e…
 tc3650/cve-2026-43499-armv7
Exploit di escalation dei privilegi del kernel Linux ARM32 per CVE-2026-43499 (GhostLock futex UAF) che mira a Huawei Watch 4 Pro con molteplici…
 sammwyy/copyfail-rs
Copy Fail exploit (CVE-2026-31431) ma in Rust.
 michaelventurella/cve-2025-6018-6019-poc
Una Prova di Concetto per il concatenamento di CVE-2025-6018 (bypass di sessione attiva PAM/Polkit) e CVE-2025-6019 (vulnerabilità di mount SUID in…
 bassamgraini/cve-2022-2588
# Exploit didattico per CVE-2022-2588 Exploit didattico per CVE-2022-2588, una condizione di gara (race condition) nel kernel Linux che porta…
 416rehman/razer-lycosa-kernel-lpe-byovd-vulnerability-poc
Due vulnerabilità del kernel in Razer Lycosa.sys (divulgazione di memoria CWE-125 + stack overflow CWE-121) concatenate per l'escalation locale dei…