
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) e Phoenix (CVE-2015-3673) utility di test delle vulnerabilità per Mac OS X 10.2.8 e versioni successive
 qingle009/opace6-cve-2026-64560
Strumento di root temporaneo per OnePlus Ace 6 (CVE-2026-64560) - port verificato sul dispositivo con indirizzo bootidParent corretto
 wqsv/throttlestoppoc
CVE-2025-7771: Lettura/scrittura arbitraria di memoria fisica e porte I/O tramite il driver ThrottleStop
 fxrstor/throttlestoppoc
CVE-2025-7771: Lettura/scrittura arbitraria della memoria fisica e delle porte I/O tramite il driver ThrottleStop
 grisuno/cve-2022-22077
Framework di sfruttamento BYOVD per CVE-2022-22077 che prende di mira RTCore64.sys. Dimostra il furto di token del kernel, l'escalation dei privilegi…
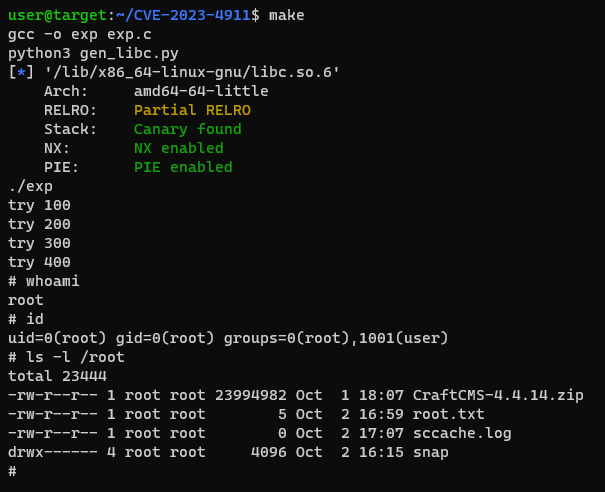 ruycr4ft/cve-2023-4911
CVE-2023-4911
 fanxiaoyao66/cve-2023-0386
L'exp e l'analisi di CVE-2023-0386 molto semplici. Usa C e sh.
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 versione Zhuzhu - rimozione dei backdoor nascosti, rimozione delle firme di traffico, beacon che imita servizi API reali, patch per…
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499) Exploit del kernel per OnePlus 15T con bootloader non sbloccato.
 eversinc33/nimnightmare
CVE-2021-1675 PoC LPE in Nim (PrintNightmare Escalation Locale dei Privilegi)
 sgabe/cve-2019-1253
AppXSvc EoP tramite sovrascrittura arbitraria del descrittore di sicurezza dei file
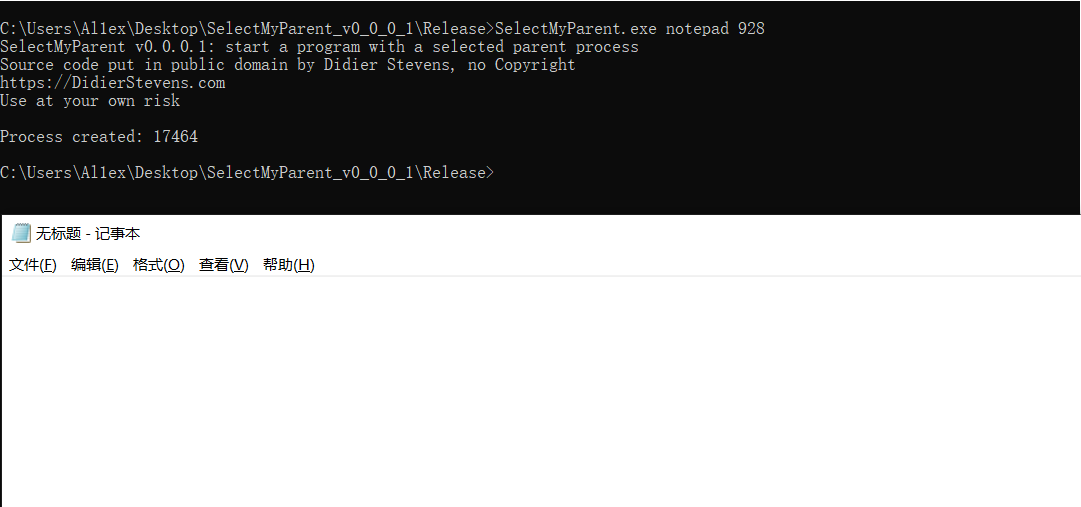 al1ex/selectmyparent
Spoofing del PPID
 tc4dy/cve-2026-65643-poc-toolkit
Toolkit Red/Blue team per CVE-2026-65643, una RCE sul domain parking di cPanel. Include exploit con reverse shell, webshell, persistenza e scansione…
 lazaars/ultrarealy_with_cve-2019-1040
Versione aggiornata per lo strumento UltraRealy con supporto dell'exploit CVE-2019-1040
 aels/cve-2022-2586-lpe
CVE-2022-2586: Linux kernel nft_object UAF
 b1gmang0/cve-2026-98260-pandora-lpe
Catena di exploit locale root-only in memoria per Xiaomi 17 Pro (pandora) su OS4.0.5.0, che sfrutta una UAF del timer CPU POSIX per disabilitare…
 lanzt/cve-2020-14321
# Exploit autenticato per Moodle 3.9 che eleva i privilegi del docente al ruolo di manager e ottiene l'esecuzione remota di codice tramite il…
 redr0nin/cve-2024-38143
Vulnerabilità di elevazione dei privilegi nel servizio WLAN AutoConfig di Windows








