
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 exploitblizzard/windowsmdm-lpe-0day
CVE-2021-24084 Windows Local Privilege Escalation lasciata ufficialmente senza patch dal 2020. Pertanto, è ancora una zero day.
 anonymous941/zygote-injection-toolkit
Una utility a riga di comando per sfruttare l'iniezione Android Zygote (CVE-2024-31317)
 flangvik/sharpapplocker
Porting in C# del cmdlet PS Get-AppLockerPolicy
 bbaranoff/cve-2022-0847
Exploit per CVE-2022-0847, una vulnerabilità di escalation dei privilegi nel kernel Linux, che fornisce una proof-of-concept per ottenere l'accesso…
 deathshotxd/0xkern3lcrush
PoC avanzato e ricerca per CVE-2026-0828 (Safetica) e CVE-2025-7771 (ThrottleStop). Analisi delle TTP BYOVD (Bring Your Own Vulnerable Driver) per…
 manizada/cifswitch
Proof-of-concept exploit per CVE-2026-46243, che sfrutta una libreria NSS fasulla e la manipolazione dei namespace per elevare i privilegi tramite…
 xforcered/scmkit
Toolkit di attacco per la gestione del codice sorgente
 wavestone-cdt/defcon-cicd-pipelines-workshop
Workshop pratico sulla sicurezza delle pipeline CI/CD con lab Terraform, sfruttamento di AWS, fuga da Kubernetes ed esercizi di backdooring degli…
 lukegix/cve-2022-2602
CVE-2022-2602
 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Catena di exploit proof-of-concept (CVE-2026-47301) per Microsoft Configuration Manager (SCCM), che combina un controllo degli accessi non corretto,…
 estimated1337/lenovo_exec
CVE-2022-3699 con capacità di esecuzione arbitraria di codice nel kernel
 staturnzz/oob_entry
Exploit del kernel tfp0 per iOS 3.0-10.3.4
 wh04m1001/diagtrackeop
Exploit di escalation dei privilegi di Windows che abusa di SeImpersonate tramite DiagTrack RPC, utilizzando Secondary Logon per ottenere un token…
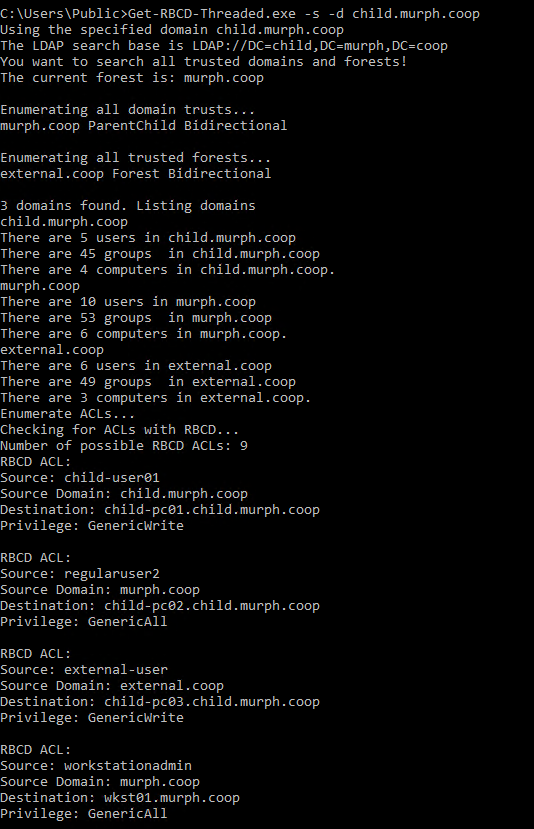 fatrodzianko/get-rbcd-threaded
Strumento per scoprire percorsi di attacco di delega vincolata basata sulle risorse in ambienti Active Directory
 nmulasmajic/cve-2018-8897
Implementa la vulnerabilità POP/MOV SS (CVE-2018-8897) causando un bugcheck della macchina (DoS locale).
 deadjakk/reg1c1de
Scanner di permessi del registro scritto in C# per trovare potenziali vie di privesc all'interno del registro
 zcgonvh/ms16-032
MS16-032(CVE-2016-0099) solo per SERVIZIO








