
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 quyicheng03-boop/cve-2026-98260-popsicle-android
Port di ricerca CVE-2026-98260 Android specifico per il target Xiaomi popsicle
 blacksnufkin/pt-toolkit
Exploit, script e altri strumenti utili durante attività di Penetration-Testing o di Red Team.
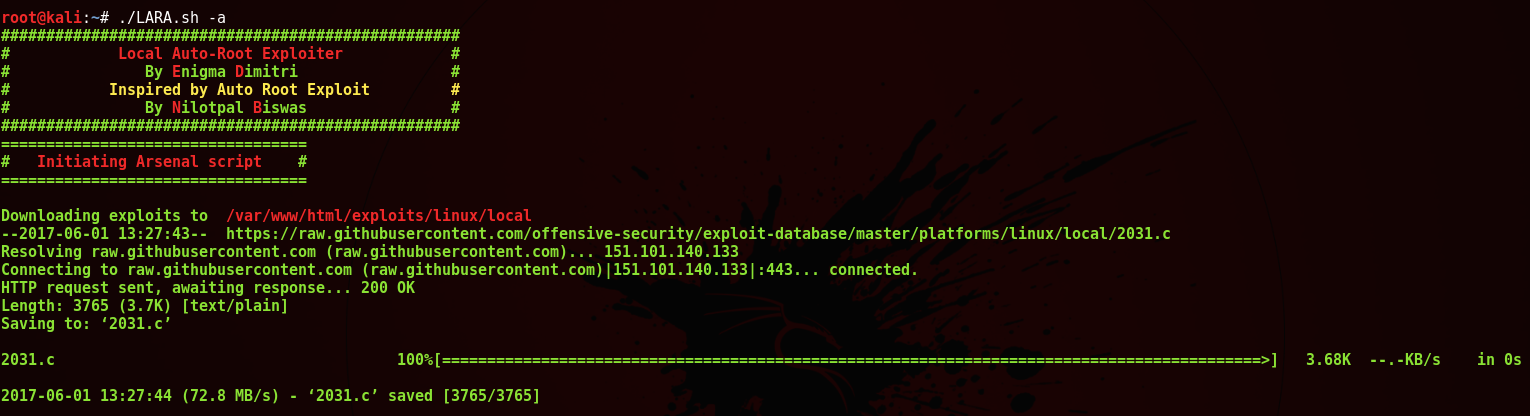 m4lv0id/lare
[L]ocal [A]uto [R]oot [E]xploiter è un semplice script bash che ti aiuta a distribuire exploit di root locali dalla tua macchina attaccante quando la…
 basharkey/cve-2022-0847-dirty-pipe-checker
Script Bash per verificare CVE-2022-0847 "Dirty Pipe"
 mtjailed/unjailme
Una fuga dalla sandbox basata sulla proof-of-concept (CVE-2018-4087) di Rani Idan (Zimperium)
 laginimaineb/cve-2016-2431
Escalation dei privilegi del kernel TrustZone di Qualcomm
 nickguitar/yaps
Ennesimo PHP Shell - Il più completo reverse shell PHP
 veritas501/pipe-primitive
Una primitiva di exploit nel kernel Linux ispirata a DirtyPipe
 rsmudge/cve-2020-0796-bof
Cobalt Strike Beacon Object File che implementa l'escalation dei privilegi locale SMBGhost CVE-2020-0796 con doppio percorso di weaponization per…
 rvn0xsy/cve_2020_0796_cna
Cobalt Strike AggressorScripts CVE-2020-0796
 beardhammer/cve-2026-85884
Proof-of-concept PowerShell che dimostra CVE-2026-85884, un'escalation di privilegi Windows whesvc/WinDiag Lua ETW da codice a bassi privilegi o WPAD…
 j-0-t/staekka
Stækka Metasploit - Estendere Metasploit
 ifpdz/cve-2024-44258
CVE-2024-44258
 j4nn/cve-2020-0041
Exploit di escalation dei privilegi locali per la vulnerabilità del kernel Android CVE-2020-0041, con portabilità tra dispositivi e versioni del…
 mazx0p/mssqlbof
Una suite di Beacon Object File per Microsoft SQL Server che parla TDS 7.4 direttamente sul filo
 fuhei/cve-2024-31317
CVE-2024-31317
 5alt/zerorat
ZeroRAT è un RAT one-liner per Windows.
 davidcarliez/cve-2026-49176_lpe_poc
Proof of concept di escalation locale dei privilegi per la vulnerabilità di WalletService di Windows corretta a luglio 2026.








