
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/flangvik/sharpapplocker
Strumenti DifensiviEscalation di PrivilegiPenetration TestingUtilità e FrameworkRed Teaming
GitHubflangvik/sharpapplocker

SharpAppLocker

Porting in C# del cmdlet PS Get-AppLockerPolicy

Vedi Repository
9815466 anni faRevisionato da Kitploit
Condividi

SharpAppLocker

Porting in C# del cmdlet PowerShell Get-AppLockerPolicy con funzionalità estese. Include la possibilità di filtrare e cercare un tipo specifico di regole e azioni. Utile quando si è già bypassato AppLocker inizialmente e non si vogliono lasciare log di PS.

Cerchi una versione precompilata? Dai un'occhiata al progetto https://github.com/Flangvik/SharpCollection!

 _____ _                       ___              _                _
/  ___| |                     / _ \            | |              | |
\ `--.| |__   __ _ _ __ _ __ / /_\ \_ __  _ __ | |     ___   ___| | _____ _ __
 `--. \ '_ \ / _` | '__| '_ \|  _  | '_ \| '_ \| |    / _ \ / __| |/ / _ \ '__|
/\__/ / | | | (_| | |  | |_) | | | | |_) | |_) | |___| (_) | (__|   <  __/ |
\____/|_| |_|\__,_|_|  | .__/\_| |_/ .__/| .__/\_____/\___/ \___|_|\_\___|_|
                       | |         | |   | |
                       |_|         |_|   |_|


 V1.1.0 - di Flangvik & Jean_Maes_1994 , notevolmente migliorato da am0nsec


Usage:
  -h, -?, --help              Mostra aiuto
 
  -l, --local                   Interroga la configurazione locale di AppLocker

  -d, --domain               Interroga la configurazione di dominio di AppLocker (richiede un percorso LDAP)

  -e, --effective            Interroga la configurazione effettiva di AppLocker su questo computer

  -A, --allow                 Restituisce solo le regole di azione consentite

  -D, --deny                 Restituisce solo le regole di azione negate

      --ldap=VALUE         Il filtro LDAP da cui interrogare i criteri di dominio

      --rules=VALUE        Elenco separato da virgole di tipi di regole da filtrare "FileHashRule, FilePathRule, FilePublisherRule,  All" default: All

      --outfile=VALUE      Percorso file per scrivere le regole trovate su disco in formato JSON

Examples:
         SharpAppLocker.exe --effective --allow --outfile "C:\Windows\Tasks\Rules.json"

         SharpAppLocker.exe --effective --allow --rules="FileHashRule,FilePathRule" --outfile="C:\Windows\Tasks\Rules.json"

         SharpAppLocker.exe -e -D
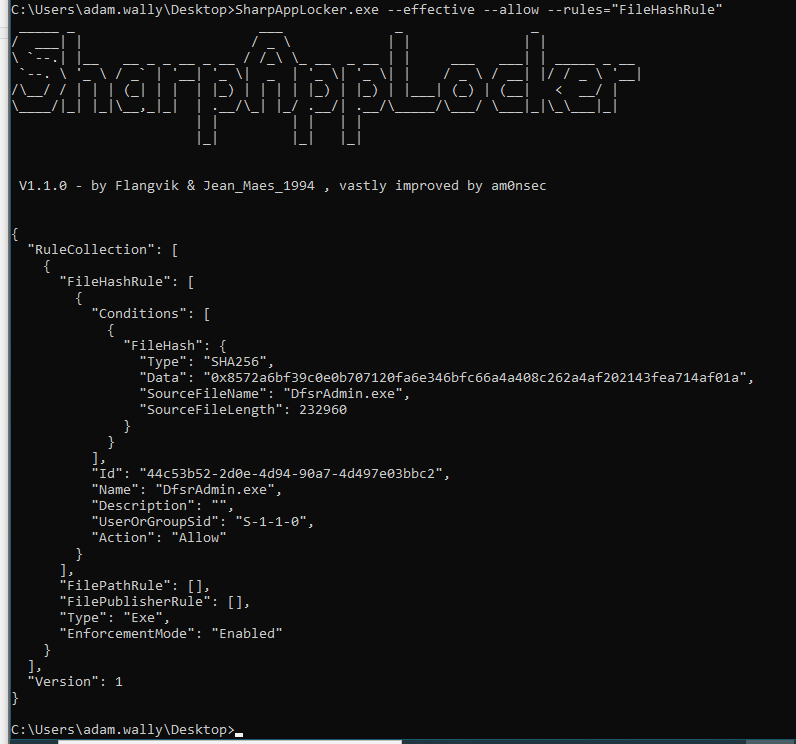
Example execution

Per informazioni dettagliate, consultare l'URL MSDN: https://docs.microsoft.com/en-us/powershell/module/applocker/get-applockerpolicy?view=win10-ps


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




